O que é IA generativa: guia sem jargão para quem decide orçamento de IA
IA generativa, ou “Gen AI”, é um tipo de inteligência artificial que aprende padrões a partir de grandes volumes de dados, sejam eles, textos, imagens, códigos e áudios, e usa esse aprendizado para criar conteúdo novo. Ela responde a comandos (“prompts”) mas não toma decisões autônomas. Por isso, depende de intervenção humana para revisar e aplicar o que produziu.
Já a IA agêntica, ou “agentic AI”, observa um ambiente, toma decisões e realiza tarefas completas com pouca ou nenhuma intervenção humana, como abrir um chamado, ajustar um processo ou coordenar outros sistemas. Ela geralmente usa IA generativa como base para se comunicar e raciocinar, mas vai além: ela age. Essa autonomia representa, ao mesmo tempo, a promessa e o risco de reduzir a participação humana do processo de decisão. Talvez por isso, “agentic AI” se tornou um dos termos mais buscados por executivos de tecnologia em 2026.
Um projeto de IA generativa tem risco e custo muito menores do que um projeto de IA agêntica. Segundo projeções do Gartner divulgadas em 2026, o investimento mundial em modelos e plataformas de IA deve crescer cerca de 63% em relação a 2025, impulsionado principalmente por gastos com modelos de IA generativa.
Uma pesquisa do Gartner com mais de 200 líderes financeiros, realizada em março de 2026, mostrou que quase metade dos investimentos em IA feitos por CFOs está concentrada em ganhos de produtividade, enquanto apenas uma pequena parte está voltada para a qualidade das decisões de negócio. O estudo conclui que o desafio dos CFOs deixou de ser apenas implantar IA e passou a ser gerar valor estratégico com ela.
Ferramentas como Claude AI são IA generativa ou Agentic AI?
Assistentes como Claude, ChatGPT, Gemini e Copilot funcionam como soluções de IA generativa quando recebem um comando e geram texto, código ou análises. No entanto, também podem dar suporte a funcionalidades agênticas quando são conectados a ferramentas e autorizados a executar tarefas de forma autônoma. Antes de orçar um projeto com essas ferramentas, vale confirmar em qual dos dois modos ela vai operar na sua empresa porque o nível de governança muda bastante entre um caso e outro.
Como decidir se a sua empresa precisa de IA agêntica ou de IA generativa?
A decisão começa pelo objetivo estratégico do projeto. Se a ideia é acelerar tarefas que uma pessoa ainda vai revisar, a IA generativa resolve com menor complexidade e menor risco. Mas, se o objetivo for automatizar um processo de ponta a ponta sem intervenção humana constante, será um projeto de IA agêntica que deve considerar mais governança, mais testes e, normalmente, mais orçamento.
O que separa um bom projeto de IA de um projeto que vira custo permanente?
Um bom projeto de IA deve ter visibilidade de ponta a ponta, de onde o dado vem, quanto custa cada unidade de uso e quem é o responsável pela decisão de continuar ou parar. Além disso, é preciso levar em conta que o gasto com IA generativa não termina na implantação, ele continua todo mês, proporcional ao uso e, sem controle, esse custo cresce de forma silenciosa e imprevisível.
Como reduzir o risco antes de assinar um contrato de IA?
O ideal é começar com um projeto piloto de escopo limitado, com metas de retorno claras e um responsável direto pelo acompanhamento de custo e qualidade dos dados. Isso permite validar o valor real antes de escalar o investimento para toda a organização.
Como estimar o custo real de um projeto de IA generativa?
Considere quatro pontos importantes: a licença ou o consumo da ferramenta em si, o tempo da equipe para revisar e ajustar o que a IA produz, o investimento em qualidade e governança dos dados usados e o monitoramento contínuo de custo (FinOps de IA).
Por que tantos projetos de IA são cancelados antes de gerar retorno?
Na maioria dos casos, a causa não é a tecnologia em si, mas a falta de governança sobre dados, papéis e custo desde o início do projeto, o que torna difícil provar valor e sustentar o investimento diante da diretoria.
O que é FinOps de IA (AI FinOps)?
É a evolução da disciplina tradicional de FinOps para o gerenciamento do desempenho e do valor de soluções de inteligência artificial. Enquanto o FinOps clássico se concentra na otimização dos gastos com infraestrutura em nuvem, o FinOps de IA amplia esse escopo para incluir modelos de IA, GPUs, inferência, armazenamento de dados, agentes de IA e serviços de modelos de linguagem.
O consumo de IA generativa varia com o uso real, e sem uma prática de FinOps de IA acompanhando de perto, o valor projetado pode não ser compatível com o que aparece na fatura meses depois.
Por que escolher empresas que tenham ISO/IEC 42001 para projetos de IA?
A ISO/IEC 42001 é a primeira norma internacional que certifica especificamente sistemas de gestão de IA, assim, priorizar fornecedores que tenham essa certificação garante projetos estruturados com um sistema de gestão auditável. Em mercados como UE (AI Act) e no Brasil (PL 2338 em tramitação), ter fornecedores certificados reduz o risco de retrabalho regulatório futuro.
Sua empresa tem política de uso de IA, mas isso não é suficiente. E agora?
Uma política de uso de IA é o documento que define o que colaboradores podem e não podem fazer com ferramentas de inteligência artificial no ambiente de trabalho. Ela lista os sistemas aprovados, os tipos de dado que não devem ser inseridos em ferramentas externas, as responsabilidades de cada time e as consequências de uso indevido.
A maioria das organizações que levam governança de IA a sério tem uma, embora uma pesquisa de 2025 com colaboradores corporativos tenha identificado que 58% já usaram ao menos uma ferramenta de IA não aprovada pela TI, e desses, 34% inseriram dados de clientes em ferramentas de consumo.
Esses dados descrevem empresas com política e sem sistema para garantir o cumprimento dela. A distinção é o centro do que separa governança de IA declarada de governança de IA que funciona e é o que a Jump, certificada ISO 42001, uma das únicas empresas brasileiras com governança verificada de Inteligência artificial, trabalha para construir com suas clientes.
Este artigo define o que é uma política de uso de IA, por que ela é necessária (mas não suficiente) e o que um sistema de gestão acrescenta. Além disso, apresenta um modelo em cinco cláusulas que servem de ponto de partida para organizações que ainda não têm essa estrutura formalizada.
O que é uma política de uso de IA e por que toda organização precisa de uma
Uma política de uso de IA, também chamada de AI Acceptable Use Policy, é o documento que governa o comportamento de colaboradores, contratados e parceiros em relação ao uso de ferramentas e sistemas de inteligência artificial no contexto organizacional. Ela responde a perguntas que, sem resposta formal, cada pessoa resolve de forma diferente: posso usar o ChatGPT para resumir uma proposta comercial? Posso inserir dados de clientes numa ferramenta de tradução automática? Quando devo declarar que um conteúdo foi gerado por IA?
A ausência de resposta padronizada para essas perguntas não significa que os colaboradores não as respondam, mas que cada um resolve da forma que lhe parecer mais prática.
O resultado disso é o que pesquisas documentam consistentemente: dados sensíveis representam 34,8% dos inputs de colaboradores no ChatGPT em 2025, alta significativa em relação a 11% em 2023, segundo levantamento publicado pela LayerX. Enquanto 67% dos colaboradores colam dados em ferramentas de IA generativa, e 82% dessas ações acontecem via contas pessoais, fora do perímetro corporativo, segundo o mesmo estudo.
A política existe para criar um padrão claro, ela precisa ser específica o suficiente para que um colaborador comum consiga tomar decisões no dia a dia sem precisar consultar o time jurídico, e abrangente o suficiente para cobrir os casos de uso mais relevantes da organização. Do ponto de vista regulatório, a política também é evidência.
O EU AI Act, com obrigações ativas desde 2025 e em expansão até dezembro de 2026, exige que organizações demonstrem governança sobre os sistemas de inteligência artificial que usam em suas operações, incluindo as ferramentas voltadas aos colaboradores. Pesquisa da IBM projeta que 80% das organizações terão formalizado políticas de uso de IA até o final de 2026, em resposta a essa pressão regulatória crescente. Uma AI Acceptable Use Policy é a evidência primária de que a organização definiu critérios de uso aceitável, estabeleceu supervisão e criou mecanismos de responsabilidade.
Por que a política sozinha não resolve?
Apenas 37% das organizações têm processos ativos para detectar ou gerenciar Shadow AI, segundo pesquisa da IBM. Isso significa que 63% das organizações que provavelmente têm políticas de uso de IA não conseguem monitorá-las.
Esse é o limite estrutural de qualquer documento de política: define o que deve ser feito, mas não garante. Políticas impostas como restrições de cima para baixo sobre ferramentas que colaboradores já usam produtivamente geram contornos, não compliance. Ou seja, reconhecem o uso existente e clarificam limites, gerando maior adesão porque abordam o problema que os colaboradores realmente enfrentam.
Acontece que mesmo as melhores políticas precisam de um sistema ao redor delas para funcionar na prática. Um sistema de gestão acrescenta quatro elementos que a política não tem: monitoramento ativo do que está sendo usado e como, mecanismos de resposta quando o comportamento observado diverge do definido, processos de atualização periódica quando novos riscos ou ferramentas surgem, e trilhas de auditoria que comprovam para reguladores e clientes que a política não existe apenas no papel. Sem esses elementos, a política é um artefato de conformidade formal.
A ISO 42001 define exatamente essa estrutura, pois exige que organizações mantenham um inventário de sistemas de IA, documentem processos de avaliação de risco, estabeleçam responsabilidades claras, monitorem continuamente e mantenham registros que sustentem auditorias.
Modelo em 5 cláusulas
O modelo abaixo cobre as cinco cláusulas essenciais de uma política de uso de inteligência artificial corporativa, é adaptável ao porte, setor e nível de maturidade de qualquer organização e cada cláusula deve ser expandida com os detalhes específicos do contexto da empresa.
Cláusula 1: Escopo e definições
Esta política se aplica a todos os colaboradores, contratados, estagiários e prestadores de serviço que utilizem ferramentas, plataformas ou sistemas de inteligência artificial no exercício de suas funções, independentemente do dispositivo utilizado ou da localização de acesso.
Para fins desta política, entende-se por ferramenta de IA qualquer sistema que utilize aprendizado de máquina, processamento de linguagem natural, geração de conteúdo automatizada ou capacidades de análise preditiva. Isso inclui, sem limitação, assistentes de escrita, geradores de imagem, ferramentas de síntese de dados, chatbots e sistemas de recomendação.
Ferramentas aprovadas são aquelas listadas no catálogo interno de aplicações autorizadas, mantido e atualizado pela área de TI / Segurança da Informação. O uso de ferramentas não listadas nesse catálogo requer solicitação formal de aprovação antes do uso.
Cláusula 2: Dados que não podem ser inseridos em ferramentas de IA
É vedada a inserção nas seguintes categorias de dados em qualquer ferramenta de IA não aprovada para esse tipo de dado, mesmo que a ferramenta esteja listada no catálogo de aplicações autorizadas:
Dados pessoais de clientes, colaboradores ou parceiros, conforme definido pela LGPD; informações financeiras não públicas; dados cobertos por acordo de confidencialidade; código-fonte proprietário; estratégias de negócio não divulgadas; e qualquer dado classificado como confidencial ou restrito pela política de classificação de informações da organização.
Para ferramentas aprovadas com tratamento de dados pessoais, o uso está condicionado à existência de acordo.
Cláusula 3: Transparência e atribuição
Conteúdos gerados com auxílio de IA devem ser identificados como tal quando entregues a clientes, parceiros ou em contextos onde a autoria é relevante para a avaliação do conteúdo. A organização segue as obrigações de transparência estabelecidas pelo EU AI Act e pela regulação brasileira aplicável.
Colaboradores são responsáveis por revisar, verificar e validar qualquer conteúdo gerado por IA antes de seu uso em contextos profissionais. A produção de output por um sistema de IA não transfere para o sistema a responsabilidade pelo conteúdo: a responsabilidade permanece com o colaborador que o utilizou e com a organização.
Cláusula 4: Responsabilidades e canais de reporte
A área de Segurança da Informação / Governança de Dados é responsável pela manutenção do catálogo de ferramentas aprovadas, pela avaliação de novas solicitações e pelo monitoramento de uso não autorizado.
Gestores são responsáveis por comunicar esta política às suas equipes, identificar casos de uso de IA nos processos sob sua responsabilidade e reportar riscos observados ao canal designado.
Colaboradores que identificarem uso de IA que possa configurar violação desta política devem reportar pelo canal, sem necessidade de identificação quando o colaborador preferir manter anonimato.
Cláusula 5: Atualização, treinamento e consequências
Esta política será revisada ao menos uma vez por ano, ou sempre que houver mudança significativa no ambiente regulatório, no catálogo de ferramentas ou nos processos organizacionais relevantes.
Todos os colaboradores devem completar o treinamento de uso responsável de IA no momento da contratação e a cada ciclo anual de atualização. A política entrará em vigor para cada colaborador na data de conclusão do treinamento.
O descumprimento desta política poderá resultar em medidas disciplinares proporcionais à gravidade do incidente, incluindo advertência formal, restrição de acesso a ferramentas de IA e, nos casos mais graves, rescisão contratual. Incidentes com potencial impacto regulatório serão comunicados às autoridades competentes conforme exigido pela legislação aplicável.
Onde o Radar AI entra
Uma política bem construída e comunicada resolve o problema da clareza. O Radar AI tem como finalidade o monitoramento contínuo de governança de IA, resolve o problema da visibilidade: o que está sendo usado, por quem, em que contexto e se o comportamento observado está dentro dos limites definidos pela política.
O ciclo completo funciona assim: a política define os limites, o sistema de gestão, estruturado sob a ISO 42001, define os processos que garantem que esses limites sejam verificados e que desvios sejam tratados.
O Radar AI provê a camada de monitoramento contínuo que transforma esses processos em evidência operacional real, com trilhas de auditoria que respondem às exigências do EU AI Act e da regulação brasileira que se aproxima.
Organizações como a Jump que constroem essa estrutura nos três níveis: política, sistema de gestão e monitoramento, chegam a uma auditoria regulatória ou a uma revisão de due diligence com documentação que sustenta a conformidade.
Já as organizações que contam apenas com uma política chegam com intenção documentada e ausência de evidência concretas de cumprimento.
Como o Shadow AI já mostrou repetidamente, não é teórica, mas prática, é ela que determina a capacidade de comprovar uma governança efetiva. Com experiência em governança de IA e certificação ISO 42001, a Jump ajuda empresas a construir essa jornada de ponta a ponta, da definição das políticas ao monitoramento contínuo dos sistemas de inteligência artificial.
Referências
MarkTechPost. Enterprise AI Governance in 2026: Why the Tools Employees Use Are Ahead of the Policies That Cover Them, mai. 2026.
Larridin. AI Governance: The Complete Enterprise Guide 2026, mar. 2026.
Worqlo. Enterprise AI Acceptable Use Policy: 2026 Template + Checklist, mai. 2026.
AI Assembly Lines. How to Create an Employee AI Policy: 6 Core Components Every Enterprise Needs, jun. 2026.
Unio Digital / LayerX. ChatGPT Sensitive Data Statistics: What Employees Share, 2026.
Entremt. AI Data Privacy for Businesses: Safe Usage Guide for 2026, jan. 2026.
Evolvance Market Research. AI Governance Statistics 2026: Key Data and Insights, mai. 2026.
IBM. Cost of a Data Breach Report 2025.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.
Stanford HAI. AI Index Report 2026.
Comissão Europeia. EU AI Act Official Implementation Page.
Se o regulador batesse na sua porta amanhã, você teria o que mostrar?
Entenda o que é Audit trail de IA, quais evidências o EU AI Act exige para sistemas de alto risco e como o PL 2.338 sinaliza o futuro da governança de IA no Brasil
A inteligência artificial está deixando de ser uma inovação e agora passa a ser uma questão de governança dentro das empresas. A discussão sobre redução de custos e produtividade dá espaço para o desenvolvimento, testes, evolução dos modelos e, principalmente, a supervisão de todo o processo.
Se um regulador, cliente ou auditor pedisse o histórico de um sistema de IA usado pela sua empresa, seria possível fazer essa demonstração sem recorrer a planilhas, emails e dashboards dispersos? Essa é a pergunta que diferencia uma empresa que apenas utiliza IA de uma organização preparada para governá-la. O movimento regulatório é claro e já está em vigor, criando requisitos e evidências que demonstrem o controle no uso da ferramenta.
Na União Europeia, o EU AI Act The Act Texts | EU Artificial Intelligence Act transforma documentação, rastreabilidade e registros em componentes centrais da governança, especialmente os sistemas classificados como de alto risco.
Entre os principais blocos de evidência previstos pelo regulamento estão:
– Sistema de gestão de riscos
– Governança e qualidade dos dados
– Documentação técnica
– Registro automático de eventos
– Informações e instruções para quem opera o sistema
– Supervisão humana
– Evidências de desempenho, robustez e cibersegurança
No Brasil, a PL 2338/2023 PL 2338/2023 – Senado Federal aponta para uma direção semelhante ao propor uma abordagem regulatória baseada em riscos, direitos, governança e avaliação de impacto.
Apesar de ainda não ser uma lei, o texto aprovado pelo Senado em dezembro de 2024 seguiu para análise da Câmara dos Deputados. Portanto, seus dispositivos devem ser tratados como uma referência legislativa em construção.
Entre os mecanismos relevantes discutidos no marco brasileiro estão obrigações de governança proporcionais ao risco, documentação, transparência, supervisão e avaliação de impacto algorítmico para situações determinadas pela futura estrutura regulatória.
Para as organizações, o ideal é não esperar a regulamentação final para começar a organizar evidências. Uma trilha de auditoria retroativa raramente possui a mesma qualidade de uma governança construída desde o início.
A comparação entre os dois marcos regulatórios evidencia que, embora em estágios diferentes de maturidade, ambos caminham para exigir mecanismos semelhantes de governança.
Comparação entre a EU AI Act x PL2338
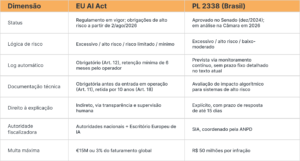
Independentemente das diferenças entre os marcos regulatórios, ambos apontam para uma mesma necessidade prática: produzir evidências confiáveis da governança da IA.
Afinal, o que sua empresa deveria conseguir mostrar?
Independentemente da jurisdição e respeitando as obrigações específicas aplicáveis a cada sistema, uma organização madura deveria ser capaz de reunir um dossiê de evidências de IA com:
– Inventário de sistemas de IA: todos os sistemas em uso com dono responsável identificado.
– Classificação de risco por sistema: em linguagem compatível com EU AI Act e PL2338 (excessivo, alto, moderado, mínimo).
– Documentação técnica pré-operação: descrição, propósito, dados de treinamento e limites conhecidos antes do sistema entrar em uso.
– Log automático de decisões: registro gerado pelo sistema para toda decisão de alto risco, especificando quem, o quê, quando, qual versão de modelo e qual resultado.
– Política de retenção: prazo definido dos registros (mínimo de 6 meses para operação no escopo do EU AI Act, até 10 anos para documentação técnica de fornecedor).
– Avaliação de impacto para sistemas de alto risco: técnica, científica e jurídica revisitada periodicamente.
– Procedimento de supervisão humana: registro de quem pode intervir, revisar ou reverter uma decisão automatizada e comprovar que isso ocorre quando necessário.
– Fluxo de resposta: processo definido para responder dentro do prazo regulatório e em linguagem acessível.
FAQ — Audit trail, EU AI Act e PL 2.338/2023
O que é Audit trail de IA?
É uma trilha cronológica e verificável de registros e evidências que permite reconstruir aspectos relevantes do ciclo de vida, das alterações, da operação e das ações de um sistema de inteligência artificial.
Audit trail e log são a mesma coisa?
Não. Os logs registram eventos específicos do sistema. Já o audit trail reúne esses registros com outras evidências que permitem reconstruir o histórico completo da operação e da governança da IA.
O EU AI Act exige logs de sistemas de IA?
Para sistemas classificados de alto risco, o artigo 12 do EU AI Act estabelece requisitos de capacidade técnica para registro automático de eventos durante a operação, de modo compatível com a finalidade do sistema e a necessidade de rastreabilidade.
Toda IA precisa da mesma documentação no EU AI Act?
Não. As obrigações dependem da classificação do sistema e do papel desempenhado pela organização. Sistemas de alto risco estão sujeitos a requisitos mais extensos, incluindo gestão de riscos, documentação técnica antes da entrada em operação (Art.11), registros automáticos de eventos (Art.12), supervisão humana, robustez e cibersegurança.
Até quando as empresas têm para se adequar ao EU AI Act?
As obrigações para sistemas de alto risco do Anexo III entram em vigor no dia 2 de agosto de 2026. Existe uma proposta de adiamento em discussão, mas essa alteração ainda não foi aprovada.
O PL 2.3338/2023 já está em vigor no Brasil?
Não. O projeto foi aprovado pelo Senado em dezembro de 2024 e encaminhado à Câmara dos Deputados, onde segue em tramitação. Seu conteúdo pode sofrer alterações antes de eventual aprovação definitiva e sanção.
O PL 2338 prevê avaliação de impacto algorítmico?
Sim, para sistemas de alto risco, conduzida por profissional ou equipe com conhecimento técnico, científico e jurídico, incluindo monitoramento contínuo depois da entrada em operação do sistema.
O que uma empresa deve registrar sobre os seus sistemas de IA?
A empresa deve manter evidências sobre inventários de sistemas, versões, responsáveis, riscos, alterações, ações executadas, supervisão humana e controles.
Qual é a multa por falta de documentação de IA?
Até €15 milhões ou 3% do faturamento global anual no EU AI Act; até R$ 50 milhões por infração no texto do PL 2338 aprovado no Senado, com valor dobrado em reincidência.
Esperar que a regulamentação entre em vigor para começar a organizar evidências pode significar mais trabalho, mais custos e mais riscos. Estruturar uma trilha de auditoria desde o início permite acompanhar o ciclo de vida dos sistemas de IA com mais controle, facilita a comprovação das decisões tomadas e prepara a empresa para um cenário em que transparência e governança tendem a se tornar cada vez mais importantes.
Zero Trust Security: protegendo sua infraestrutura.
A nova fronteira do desenvolvimento corporativo
A distância entre um modelo de dados que funciona em ambiente de testes e uma aplicação operando em produção sempre foi, na prática, muito maior do que parecia no papel. Ela custa dinheiro, consome tempo de engenharia e, com frequência, é a razão pela qual iniciativas de inteligência artificial promissoras nunca chegam aos usuários que deveriam beneficiar. O que está mudando agora é a velocidade com que as plataformas de dados estão tornando esse caminho mais curto.
Apenas 28% das aplicações corporativas estão integradas entre si, embora empresas operem em média, 897 sistemas diferentes. Noventa e cinco por cento dos líderes de TI apontam essa fragmentação como o principal obstáculo à adoção de inteligência artificial, segundo levantamento da Integrate.io publicado em 2026. O dado não é surpreendente para quem trabalha com engenharia de dados: sistemas construídos em momentos diferentes, por times diferentes, com padrões diferentes, raramente se comportam como um conjunto coerente quando o objetivo é alimentar uma aplicação com dados confiáveis em tempo real.
A preparação desses dados, antes que qualquer modelo ou produto possa consumi-los, absorve entre 30% e 50% do orçamento total de projetos de IA nas organizações, e essa proporção que revela onde o problema realmente está: a engenharia que conecta dados brutos dispersos em múltiplas fontes a sistemas que dependem deles para funcionar. Se isso não for tratado na raiz, cada nova iniciativa de produto repete o mesmo ciclo de esforço de integração antes mesmo de produzir qualquer resultado.
Ingestão como ponto de partida
O Databricks Lakeflow foi construído para atacar esse problema diretamente. Lançado em 2024, com disponibilidade geral anunciada em junho de 2025, o Lakeflow unifica as três etapas centrais da engenharia de dados: ingestão, transformação e orquestração, em um único ambiente. Com ele, equipes conseguem ingerir dados de bancos relacionais como MySQL, Postgres e Oracle, e de aplicações corporativas como Salesforce, Workday, SharePoint e Google Analytics, por meio de conectores gerenciados que automatizam a extração incremental sem necessidade de pipelines customizados.
O componente Lakeflow Connect disponibiliza esses conectores com uma interface que abstrai a complexidade de autenticação, captura de mudanças e controle de qualidade de cada fonte. A governança de todos os pipelines é gerida pelo Unity Catalog, o mesmo sistema responsável pelo controle de acesso dos dados analíticos. Isso significa que as políticas de segurança, rastreabilidade e custo se aplicam de forma consistente desde o momento em que o dado entra na plataforma.
Os Lakeflow Declarative Pipelines, por sua vez, permitem que engenheiros construam transformações em SQL ou Python usando um modelo em que a plataforma cuida da orquestração, dos ciclos de reprocessamento em caso de falha e da evolução automática de esquemas, tanto para cargas em lote quanto para streaming contínuo. O resultado prático é menos código de infraestrutura para manter e mais capacidade disponível para resolver problemas de negócio.
Um banco operacional dentro da plataforma de dados
Resolver a ingestão resolve metade do problema. A outra está em servir dados com baixa latência para as aplicações que os consomem em produção. Historicamente, esse papel cabia a um banco de dados operacional completamente separado da plataforma analítica, criando mais uma fronteira de integração a ser gerenciada.
O Databricks Lakebase foi anunciado no Data + AI Summit de junho de 2025 como resposta a esse desafio e trata-se de um banco PostgreSQL totalmente gerenciado, construído para cargas de IA, que adiciona uma camada operacional à mesma plataforma onde os dados analíticos já estão. A consequência arquitetural mais relevante é que cargas transacionais OLTP, consultas analíticas e workloads de busca vetorial passam a operar sobre a mesma fundação governada pelo Unity Catalog, eliminando a necessidade de sincronização entre sistemas separados.
O mecanismo de tabelas sincronizadas é o que torna isso útil na prática., Quando um novo registro é inserido em uma tabela Delta no Unity Catalog, ele aparece automaticamente no banco Postgres do Lakebase em segundos, sem código ETL adicional. Uma aplicação que consome esses dados passa a entregar informação atualizada sem que o time de engenharia precise manter pipelines de sincronização manuais entre sistemas.
A funcionalidade de database branching acrescenta outro ganho operacional relevante: equipes conseguem criar cópias isoladas do banco de produção para desenvolvimento e testes em segundos. Para times que constroem aplicações com dependências complexas de dados, isso reduz o risco de alterar ambientes compartilhados e acelera ciclos de desenvolvimento sem comprometer a estabilidade do que já está em produção.
A aplicação como camada final
Com pipelines de ingestão e um banco operacional integrados à plataforma, o terceiro componente é o ambiente onde a aplicação em si roda. O Databricks Apps resolve essa necessidade dentro do mesmo workspace: desenvolvedores constroem, implantam e escalam aplicações web em compute serverless sem configurar servidores, contêineres ou sistemas de deploy separados. Desde seu lançamento em preview em outubro de 2024, dezenas de milhares de aplicações foram construídas sobre o Databricks Apps. Os casos documentados pela própria Databricks cobrem uma amplitude considerável de usos reais.
A Comcast transformou modelos complexos de previsão em interfaces interativas, permitindo que equipes de vendas e estratégia explorassem cenários de receita em tempo real e acelerassem decisões de campanha. A Alpura, produtora de laticínios no México, construiu um conjunto de aplicações de produção em dias, com casos que vão de monitoramento de IoT em fábricas a ferramentas de análise preditiva para parcerias de varejo. A Hiflylabs entregou uma aplicação de saúde pronta para auditoria em poucas semanas, automatizando trabalho administrativo manual com ferramentas de sumarização de dados de pacientes e avaliação de risco clínico.
O padrão que emerge nesses exemplos é consistente: equipes que antes precisariam de infraestrutura separada para hospedar aplicações, gerenciar bancos operacionais e manter pipelines de sincronização conseguem agora construir e operar tudo dentro de um único ambiente, com a mesma camada de governança aplicada de ponta a ponta.
O que a convergência muda
Um estudo do Forrester sobre o impacto econômico total da plataforma Databricks registrou ROI composto de 417% em três anos, com valor gerado principalmente pela redução de custos de infraestrutura e pelo tempo menor para gerar e entregar insights. A Virgin Australia reduziu em 90% o tempo de implantação de modelos de machine learning e cortou em 44% os casos de bagagem perdida ao padronizar sua operação na mesma plataforma. Parte desse resultado veio da eliminação da fricção entre desenvolvimento e produção.
Pesquisa da McKinsey State of AI 2025 indica que 80% das empresas definem eficiência operacional como o objetivo principal de suas iniciativas de IA. Atingir essa eficiência depende de que a cadeia completa, da ingestão do dado à aplicação que o usa para tomar decisões, funcione como um sistema coeso, não como um conjunto de partes conectadas por integrações frágeis.
Setenta e oito por cento das empresas já usam IA em ao menos uma função, segundo a McKinsey, mas menos de 30% conseguiram escalar esse uso de forma ampla.
O intervalo entre esses dois números é, em grande parte, um problema de engenharia de produto: como construir aplicações de dados que sejam confiáveis, governadas e rápidas o suficiente para funcionar onde o negócio acontece. A Jump também é um exemplo que resolveu todos esses pontos primeiro, e hoje temos um padrão operacional que os concorrentes precisarão alcançar.
Referências
Databricks. Databricks Launches Lakebase: a New Class of Operational Database for AI Apps and Agents, jun. 2025.
Databricks. Announcing the General Availability of Databricks Lakeflow, jun. 2025.
Databricks. Introducing Databricks Lakeflow: A Unified, Intelligent Solution for Data Engineering, jun. 2024.
Databricks. How to Build Production-Ready Data and AI Apps with Databricks Apps and Lakebase, nov. 2025.
Databricks. Ship Enterprise Apps Faster with Databricks AppKit and Replit, fev. 2026.
Databricks. Data Intelligence in Action: 100+ Data and AI Use Cases from Databricks Customers, jul. 2025.
Databricks. What is Lakeflow Connect? AWS Documentation.
Databricks. Build Production ETL with Lakeflow Spark Declarative Pipelines.
ChatForest. Databricks Data+AI Summit 2026: What Builders Need to Know Before June 15.
SR Analytics. Databricks Use Cases: 6 That Drive Real ROI in 2026.
Integrate.io. Data Integration Adoption Rates in Enterprises: 45 Statistics Every IT Leader Should Know in 2026.
Riseup Labs. The True Cost of Implementing AI in Business in 2026.
Enterprise DNA. The Data Skills Gap: The Real Barrier to Enterprise AI.
RTS Labs. AI Development Cost: Complete Enterprise Guide to Budgeting and ROI.
GitNexa. AI-Driven Enterprise Applications: Complete 2026 Guide.
Hiflylabs. Building an AI Application with Databricks Apps in 30 Days, jul. 2025.
Governança, segurança e confiabilidade: os pilares que sustentam o uso inteligente dos dados corporativos
O volume de dados gerados globalmente cresce em ritmo que desafia qualquer tentativa de controle improvisado. As estimativas apontam que 328,77 milhões de terabytes de dados são criados diariamente no mundo, e a projeção é de que 181 zettabytes sejam gerados até o final de 2026. Nesse cenário, a capacidade de uma organização de transformar dados em decisões confiáveis depende, antes de qualquer tecnologia, de uma estrutura sólida de governança, segurança e confiabilidade, três conceitos que, embora distintos, são profundamente interdependentes.
Governança de dados
Durante anos, a governança de dados foi tratada como uma obrigação regulatória, um conjunto de políticas que existiam para satisfazer auditorias e evitar prejuízos. Esse entendimento está sendo rapidamente superado, em 2024, mais de 65% dos líderes de dados priorizaram questões de governança acima de iniciativas de inteligência artificial e qualidade de dados, isso aconteceu pela compreensão de que dados sem rastreabilidade, sem políticas de acesso e sem controle de qualidade tornam qualquer modelo analítico ou de IA fundamentalmente não confiável.
A dimensão econômica reforça esse argumento uma vez que o mercado global de governança de dados foi avaliado em US$ 5,6 bilhões em 2025 e deve atingir US$ 38,3 bilhões até 2035, com uma taxa composta de crescimento anual de 21,2%. Empresas que até recentemente viam esse investimento como custo operacional passaram a reconhecê-lo como infraestrutura estratégica.
O 2025 State of Enterprise Data Governance Report, produzido pelo Enterprise Data Strategy Board com base em líderes de empresas Fortune 1000, aponta que um terço dos executivos identifica a incorporação da governança nos fluxos de trabalho de dados como a principal prioridade de modernização e 21% destacam a automação na aplicação de políticas como urgência imediata, reconhecendo que um manual de supervisão não é mais viável na escala que os ambientes corporativos exigem.
Arquiteturas emergentes como Data Mesh e Data Fabric amplificam essa necessidade, ao distribuir a responsabilidade sobre os dados por domínios de negócio, essas abordagens democratizam o acesso, aumentam a agilidade analítica e multiplicam os pontos onde a governança pode falhar. Entre 2023 e 2024, a adoção de Data Mesh e Data Fabric como tendências que influenciam programas de salto de dados ou de 13% para 18%, e a prioridade atribuída a catálogos de dados, ferramentas centrais para a descoberta e a compreensão dos ativos disponíveis, cresceu de 41% para 57% no mesmo período. Governar bem, significa criar mecanismos que acompanhem a velocidade e a distribuição dos dados sem sacrificar o controle.
Segurança
Se a governança estabelece as regras do jogo, a segurança garante que essas regras sejam respeitadas mesmo diante de ameaças externas e internacionais. Os números de 2024 são inequívocos sobre a gravidade do cenário: o custo médio global de uma violação de dados atingida US$ 4,88 milhões, o maior aumento registrado desde a pandemia, segundo o relatório Cost of a Data Breach da IBM. Nos Estados Unidos, esse valor chegou a US$ 10,22 milhões em 2025, um crescimento de 9% em relação ao ano anterior, impulsionado por previsões regulatórias mais severas e custos crescentes de detecção.
A extensão temporal da transparência agrava o impacto financeiro. Em 2024, as empresas levaram, em média, 7,3 meses para se recuperarem de incidentes de segurança 25% mais do que o previsto. Violações que não foram resolvidas por mais de 200 dias custaram, em média, US$ 5,01 milhões, contra US$ 3,87 milhões para aqueles contidos em menos de 200 dias. O dado tem uma implicação direta: a velocidade de detecção e resposta é, por si só, uma variável financeira de primeira ordem. Organizações que reduziram investimentos em cibersegurança enfrentaram em média 68 incidentes por ano 70% acima da média e viram o tempo de recuperação se estender a 9 a 10 meses.
O vetor de ameaças também se tornou mais diverso, o relatório do incidente do Gartner aponta que 45% das organizações globais sofreram ataques em suas cadeias de suprimentos de software. Os ataques de ransomware cresceram 13% nos últimos cinco anos, com custo médio por estimado em US$ 1,85 milhão. O phishing começou entre 80% e 95% de todas as relacionadas à ação humana, segundo o Comcast Business Cybersecurity Threat Report, o custo do crime cibernético global deve ultrapassar US$ 23 trilhões anuais até 2027. Esses números não descrevem cenários hipotéticos descrevem o ambiente operacional atual de qualquer empresa que armazena, processa ou distribui dados em escala.
88% dos líderes de dados afirmaram, no 2024 State of Data Security Report da Immuta, que a segurança de dados se tornaria uma prioridade ainda maior do que a inteligência artificial em 2025. A percepção não é de que segurança e inovação competem entre si, mas de que a segunda só é sustentável sobre a base da primeira.
Confiabilidade
Governança e segurança respondem por como os dados são controlados e protegidos, a confiabilidade responde por uma pergunta diferente e igualmente crítica: os dados que chegam às mãos de analistas, cientistas e sistemas de IA são suficientemente precisos, completos e consistentes para decisões fundamentais? A resposta, em grande parte das organizações, ainda é negativa. Uma Pesquisa Global de Transformação de Dados revelou que 30% do tempo corporativo é desperdiçado em trabalho de baixo valor decorrente de acesso precário e má qualidade dos dados.
A confiabilidade desses dados em ambientes corporativos começa pela capacidade de encontrá-los, ferramentas de busca e indexação empresarial evoluíram significativamente com a incorporação de inteligência artificial: ao invés de correspondências por palavras-chave, sistemas modernos utilizam modelos de linguagem e busca semântica para indexar e recuperar informações estruturadas e não estruturadas documentos, e-mails, apresentações, dados transacionais com precipitação contextual. A adoção desse tipo de solução deve crescer para uma taxa composta de 12% ao ano, e mais de 70% das empresas devem implementar alguma forma de software de busca empresarial, segundo dados da Upland Software.
A integração entre busca, indexação e controle de acesso é onde a confiabilidade encontra a segurança. Sistemas de busca corporativa que respeitam modelos de existências garantem que os usuários acessem apenas ou que estejam autorizados a ver e que as respostas geradas por IA sejam fundamentadas nos dados corretos, não em qualquer dado disponível. Esse ponto é particularmente relevante para iniciativas de IA generativa: 62% das organizações citam a governança de dados como o maior obstáculo à adoção de IA. Sem linhagem de dados confiáveis, qualidade verificada e salvaguardas de privacidade, modelos de Inteligência artificial produzem resultados não confiáveis ou em desacordo com regulamentações.
Uma convergência
O amadurecimento do debate sobre dados em ambientes corporativos aponta para uma convergência moderna que já está acontecendo, governança, segurança e confiabilidade, tornam-se dimensões de um mesmo problema. Organizações que tratam cada uma delas de forma isolada enfrentam lacunas que comprometem a outra, uma política de governança robusta sem controles de segurança adequados é uma estrutura vulnerável. Segurança sem governança protege dados que ninguém sabe exatamente onde está ou quem pode usar e a confiabilidade sem as duas anteriores produz insights sobre dados que não deveriam ter sido acessados ou cujas origens não podem ser rastreadas.
O avanço regulatório global do GDPR europeu às legislações setoriais que se multiplicam em diferentes mercados empurra as organizações nessa direção de forma estrutural. Em 2024, as consequências de não conformidade eram mais severas, com multas maiores e potenciais significativos de danos reputacionais.
Empresas que investem em estruturas integradas de governança, segurança e qualidade de dados colhem retornos tangíveis: mais de 50% das organizações com programas de governança consolidados reportando resultados positivos em analytics, qualidade de dados, colaboração e compliance. A pergunta que orienta as equipes de dados mais avançadas não é mais se é necessário investir nessas três dimensões, mas como fazer isso de forma que os controles não se tornem barreiras à velocidade que o negócio exige, nisso a Jump se destaca. Essa é, justamente, a fronteira técnica e organizacional que as principais plataformas de dados e os profissionais mais treinados do setor estão enfrentando agora.
Cultura e Tecnologia no universo Geek
Animes, cards, games retrô, ficção científica, tecnologia, horas de séries, cosplay e outras afinidades unem o mundo geek em uma comunidade com paixão por elementos da cultura pop. Comemorado em homenagem à estreia do primeiro filme de Star Wars, lançado em 1977 e considerado um marco para a cultura nerd, o Dia do Orgulho Geek completa 20 anos de celebração em 2026. A data, 25 de maio, também é celebrada como o Dia da Toalha, uma homenagem dos fãs da série “O Guia do Mochileiro das Galáxias” e ao seu autor, o escritor Douglas Adams.
Ficção científica ou realidade?
A comemoração vai ser em grande estilo e levará aos cinemas mais uma geração para assistir o novo filme da saga Star Wars: “The Mandalorian e Grogu”, que estreia hoje em todo o mundo e promete ação, aventura e o carisma de Grogu em uma produção cinematográfica.
Essa estreia de mais uma etapa no universo Star Wars aproveita também a proximidade de outra data comemorativa no calendário nerd: 4 de maio, conhecido internacionalmente como “May the Fourth be with you” – trocadilho que aproveita a data para conectá-la à frase icônica “May the Force be with you”.
Mesmo antes da IA permear a nossa realidade e se tornar o foco das empresas de tecnologia, o universo de Star Wars já trazia reflexões sobre a convivência entre humanos e máquinas. Além disso, o lado sombrio da força pode ser comparado com o uso irresponsável de dados, manipulação algorítmica e excesso de automação sem supervisão humana. Por isso, temas como governança de dados e cibersegurança passaram a ser foco das empresas empenhadas na transformação digital.
O mundo dos games
O público nerd sempre esteve ligado também à curiosidade, experimentação e lógica e formou profissionais apaixonados por tecnologia, tanto na área de programação como de robótica e games. Hoje, muitos dos líderes das maiores empresas do mundo cresceram imersos nesse universo.
Realizada em São Paulo neste mês comemorativo do Orgulho Geek, a Gamescom Latam 2026 consolidou o Brasil como o principal hub gamer da América Latina e um dos mercados mais estratégicos para inovação digital. O evento também revelou como o setor gamer se tornou um dos maiores laboratórios de inovação em IA, cloud computing e experiências imersivas do planeta. Veja mais sobre o que rolou no Linkedin da Jump.
A comemoração no Brasil
Seja no ambiente digital ou em encontros presenciais, a comunidade geek sempre cria um espaço inclusivo que acolhe pessoas de diferentes idades e perfis e a programação para comemorar esse dia não vai ser diferente. Seja participando de eventos, maratonando filmes e séries ou jogando com os amigos, escolha o seu programa preferido e mostre o seu orgulho geek!
Geek Calendar – O calendário oficial do universo geek!
Geek Connection | O Maior Portal de Fotografia e Eventos Geek do Brasil
Passeio Geek 4° Edição
23 maio
Evento presencial em Jardim Botânico de Florianópolis, Florianópolis – SC
Lobby Con
23 de Maio
TEATRO Feluma Prof. Dr. Geraldo Magela Gomes da Cruz – Alameda Ezequiel Dias, 275 – Sétimo Andar – Centro, Belo Horizonte – Minas Gerais
ANIMON 2026
23 de Maio
Evento presencial em Parque de Exposições João Alencar de Athayde, Montes Claros – MG
TORNEIO DE BOMBA PATCH – VILA ANIME
14 de Junho
Areninha Cultural Municipal Jacob do Bandolim – Praça do Barro Vermelho, Rio de Janeiro – Rio de Janeiro
Diversão Offline 11ª Edição
11 e 12 de julho
Evento presencial em Expo Center Norte, São Paulo – SP
Maranhão Geek Experience
11 e 12 de julho
Evento presencial em Sebrae Multicenter, São Luís – MA
O que é segurança cibernética?
A segurança cibernética, ou cibersegurança, refere-se a um conjunto abrangente de práticas, tecnologias e processos que visam proteger sistemas, redes, dispositivos e dados contra ataques cibernéticos, acessos não autorizados e danos. Com o avanço da tecnologia e a crescente digitalização, tornou-se essencial para empresas e indivíduos investirem em medidas que garantam a proteção de suas informações mais sensíveis. A segurança cibernética não se limita apenas a firewalls e antivírus; ela engloba uma abordagem estratégica e contínua para mitigar riscos em um ambiente digital cada vez mais complexo.
Além disso, ela é sustentada por três pilares fundamentais: confidencialidade, integridade e disponibilidade. Esses pilares asseguram que os dados estejam acessíveis apenas a quem tem autorização (confidencialidade), permaneçam livres de alterações não autorizadas (integridade) e estejam disponíveis sempre que necessário (disponibilidade). A segurança cibernética não é apenas uma questão técnica, mas também um compromisso estratégico com a proteção de ativos digitais.
Por que a segurança cibernética é importante?
A segurança cibernética desempenha um papel crucial na proteção de indivíduos e organizações contra uma ampla gama de ameaças digitais. Em um mundo onde os ataques cibernéticos são cada vez mais sofisticados e frequentes, a segurança não é mais uma opção, mas uma necessidade.
Sem medidas de segurança cibernética adequadas, empresas ficam vulneráveis a ataques que podem comprometer dados confidenciais, causar interrupções operacionais e afetar diretamente sua reputação. A perda de informações financeiras ou dados pessoais de clientes pode acarretar custos elevados, desde prejuízos financeiros até sanções legais devido ao descumprimento de regulamentações. Além disso, a confiança do cliente, um ativo intangível essencial para qualquer negócio, pode ser severamente abalada.
Por outro lado, para governos e instituições públicas, a segurança cibernética é indispensável para proteger infraestruturas críticas, como redes de energia, sistemas de transporte e serviços de saúde, contra ciberataques que poderiam ter impactos devastadores em escala nacional.
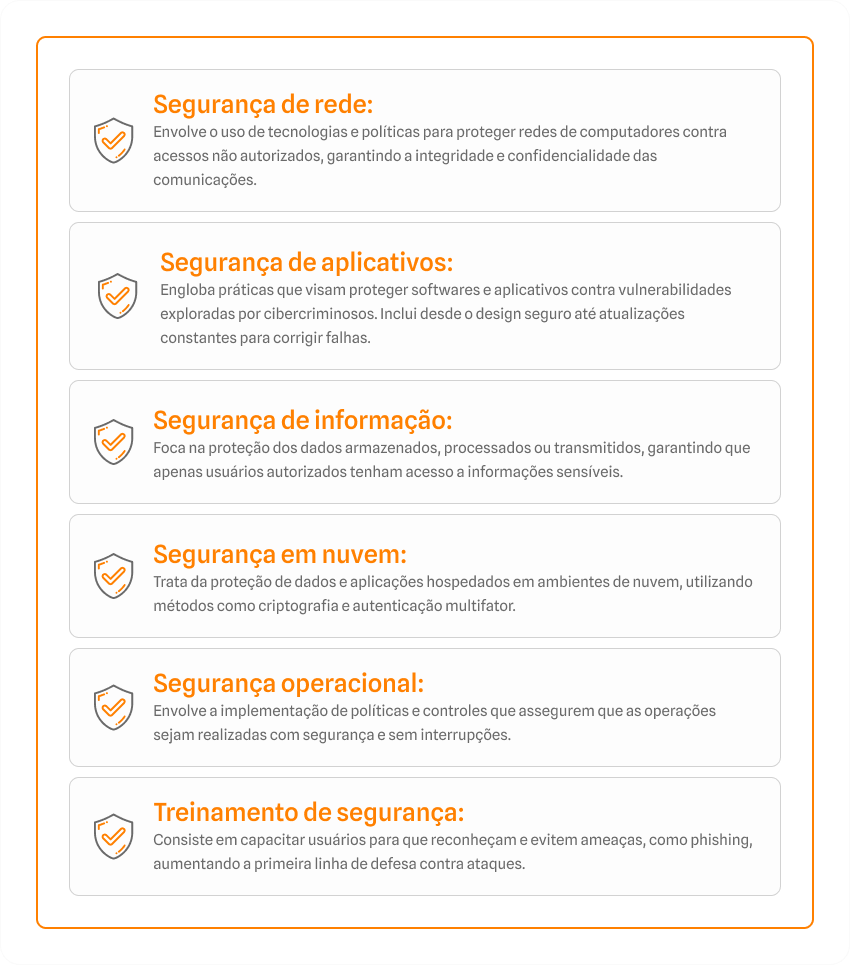
Quais são os tipos de segurança cibernética?
Existem diferentes abordagens para proteger as várias áreas do ambiente digital. Cada tipo de segurança cibernética desempenha um papel específico na proteção de sistemas e dados:
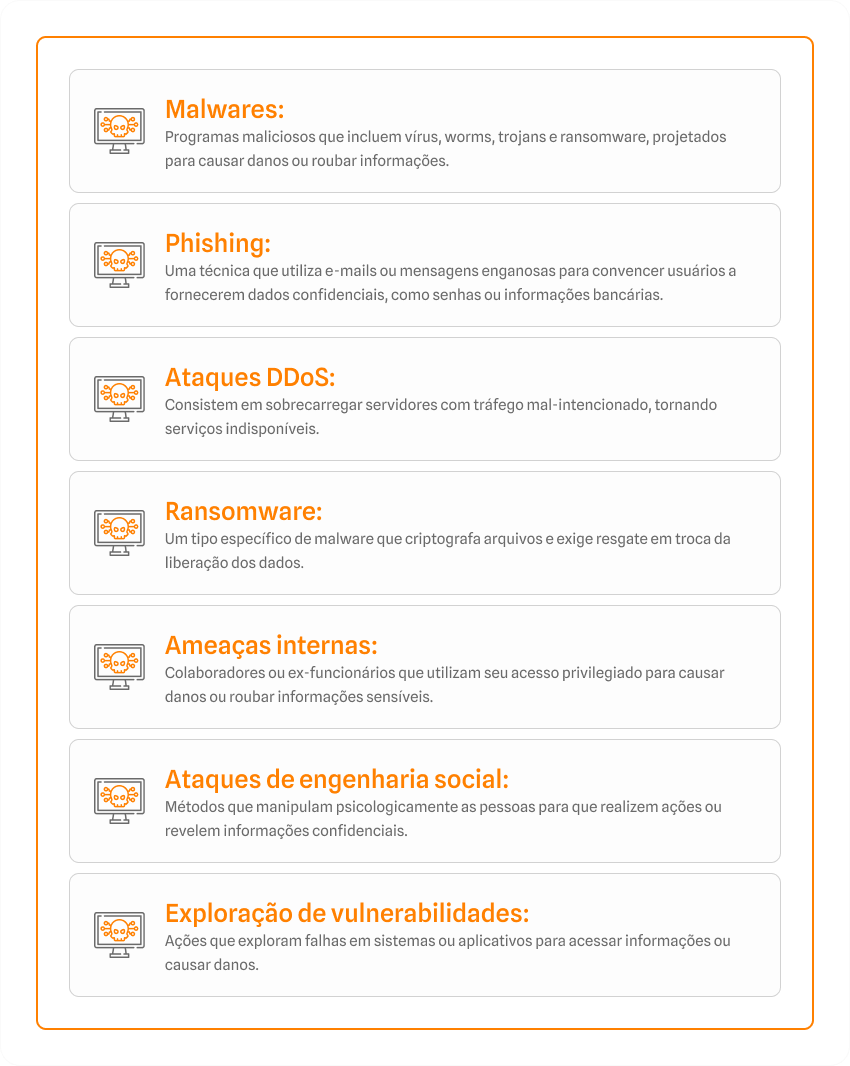
Quais são os tipos de ameaças?
As ameaças cibernéticas são diversificadas e podem ter consequências graves para indivíduos e organizações. Entre as mais comuns, destacam-se:
Quais são as tecnologias modernas de segurança cibernética?
Para enfrentar as ameaças cibernéticas em constante evolução, diversas tecnologias modernas têm sido desenvolvidas. Estas tecnologias não apenas aumentam a eficiência da segurança, mas também oferecem soluções inovadoras para proteger sistemas e dados:
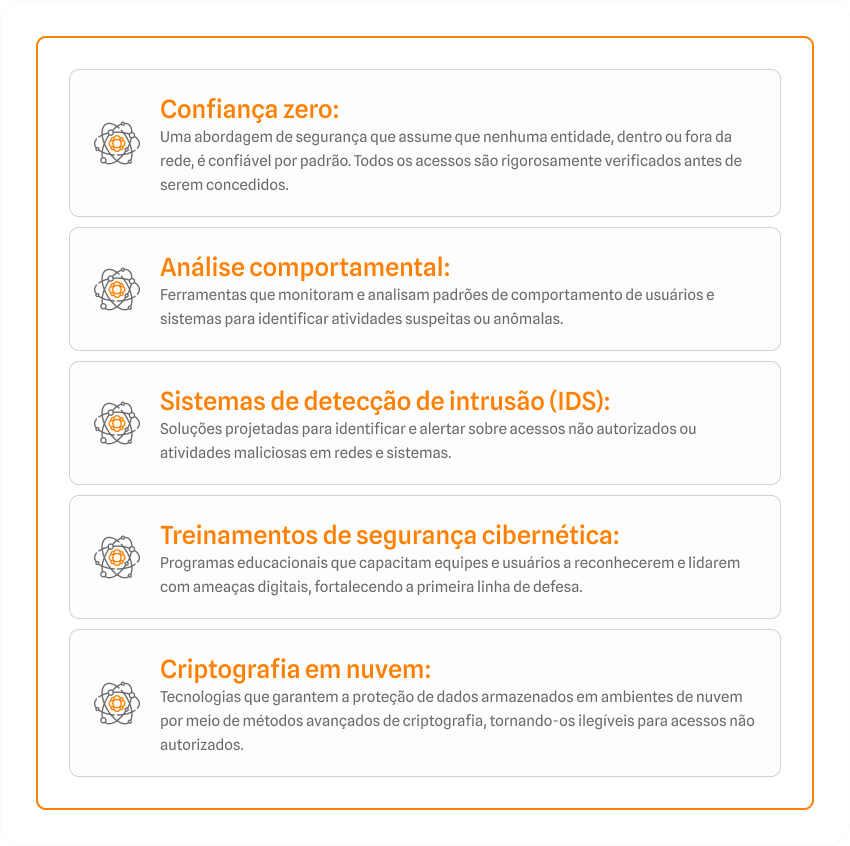
Essas tecnologias são fundamentais para que empresas mantenham um ambiente digital seguro, protegido contra as ameaças mais avançadas.
Como a Jump pode ajudar sua empresa com segurança cibernética?
Como cliente da Jump, você terá acesso a soluções de segurança cibernética personalizadas e inovadoras, projetadas para proteger suas informações, sistemas e operações contra ameaças digitais. Nossa equipe de especialistas utiliza as melhores práticas do mercado e tecnologias modernas para garantir a proteção de seus dados e a conformidade com regulamentações de segurança.
Com a Jump, você pode:
-
Proteger dados, sistemas e aplicativos contra ataques e acessos não autorizados.
-
Implementar políticas de segurança robustas e gerenciar acessos de forma eficiente.
-
Monitorar e responder a atividades suspeitas em tempo real.
-
Garantir a conformidade com regulamentações e padrões de segurança.
-
Capacitar sua equipe com treinamentos de segurança cibernética sob medida.
Não espere até que uma ameaça afete sua empresa! Entre em contato com a Jump agora e descubra como podemos ajudá-lo a proteger o futuro da sua empresa.
O que é gestão de fraude e risco?
A gestão de fraude e risco envolve um conjunto de práticas e ferramentas destinadas a identificar, avaliar e mitigar os riscos associados a fraudes e comportamentos maliciosos dentro de uma organização. Essas práticas visam proteger os ativos financeiros, informações confidenciais e a reputação da empresa. A implementação de um sistema eficaz é essencial para garantir a continuidade dos negócios e manter a confiança dos stakeholders.
A importância da gestão de fraude e risco
Nos dias atuais, a gestão eficaz de fraude e risco é essencial para qualquer organização. A digitalização crescente e a complexidade das operações globais exigem que as empresas estejam constantemente vigilantes em relação a fraudes. A implementação de estratégias robustas de prevenção e resposta não apenas minimiza os riscos financeiros, mas também protege a reputação e garante a conformidade com normas regulatórias.
Aqui estão algumas das principais razões pelas quais a gestão de fraude e risco é vital:
-
Prevenção de perdas financeiras: Ao evitar fraudes, as empresas reduzem perdas financeiras significativas que podem comprometer suas operações.
-
Proteção da reputação: Manter a confiança dos clientes e parceiros é fundamental para a longevidade e o sucesso da empresa.
-
Conformidade regulatória: Cumprir as normas legais e regulatórias específicas evita sanções e penalidades que podem prejudicar a organização.
Componentes essenciais da gestão de fraude e risco
A gestão eficaz de fraudes depende de uma abordagem estruturada, que abrange desde a identificação dos riscos até a implementação de controles internos. Cada uma dessas etapas é vital para garantir que a organização esteja protegida contra potenciais ameaças.
Os principais componentes de uma gestão eficiente incluem:
-
Identificação de riscos: Consiste em avaliar áreas de vulnerabilidade dentro da organização e identificar os pontos em que fraudes são mais prováveis.
-
Avaliação de riscos: Após a identificação, é necessário analisar a probabilidade de ocorrência de fraudes e seu impacto potencial.
-
Desenvolvimento de políticas e procedimentos: Criar diretrizes claras que orientem os colaboradores e protejam a empresa.
-
Implementação de controles internos: Estabelecer sistemas para prevenir, detectar e responder a atividades fraudulentas.
-
Monitoramento contínuo: Acompanhar de forma contínua as atividades e revisar políticas de mitigação para garantir que permaneçam eficazes diante de novos riscos.
O papel da tecnologia na gestão de fraude e risco
Com o avanço da tecnologia, as empresas têm à disposição ferramentas sofisticadas para combater fraudes de maneira mais eficaz. A análise de dados em larga escala, aliada ao uso de inteligência artificial e machine learning, permite identificar padrões suspeitos e prevenir fraudes antes que causem danos.
As principais ferramentas tecnológicas incluem:
-
Análise de dados: Big data e algoritmos de IA ajudam a identificar comportamentos anômalos e prever possíveis fraudes com base em padrões.
-
Automação de processos: Ao automatizar os controles internos, as empresas reduzem a margem de erro humano e aumentam a eficiência na prevenção de fraudes.
-
Monitoramento em tempo real: Sistemas que detectam atividades anômalas instantaneamente, possibilitando respostas rápidas e mitigando os riscos de forma proativa.
Desafios na gestão de fraude e risco
Apesar das ferramentas avançadas disponíveis, as organizações ainda enfrentam desafios significativos ao lidar com fraudes. A evolução constante das técnicas utilizadas pelos fraudadores, a complexidade de integrar diferentes sistemas de segurança e a necessidade de conscientização dentro da empresa são alguns dos principais obstáculos.
Esses desafios incluem:
-
Evolução dos métodos de fraude: Os fraudadores estão sempre inovando, tornando difícil prever e se proteger contra novas ameaças.
-
Integração de sistemas: Integrar tecnologias de segurança e monitoramento em uma plataforma coesa pode ser complicado, mas é fundamental para uma defesa robusta.
-
Cultura organizacional: Fomentar uma cultura de conscientização entre os colaboradores é crucial. Funcionários bem treinados são a primeira linha de defesa contra fraudes.
O futuro da gestão de fraude e risco
O futuro da gestão de fraude e risco está intimamente ligado ao avanço da tecnologia e à crescente interconexão de sistemas globais. O uso de inteligência artificial e machine learning continuará a desempenhar um papel vital na detecção de fraudes de maneira mais rápida e precisa. Além disso, a integração da cibersegurança com as estratégias de gestão de fraudes será cada vez mais necessária para proteger os dados e garantir a segurança de transações.
O treinamento contínuo dos colaboradores será essencial para manter uma cultura organizacional consciente dos riscos. As empresas investirão cada vez mais em educação para prevenção de fraudes, pois a segurança depende tanto da tecnologia quanto das pessoas que a operam.
Desafios para o potencializar o uso de Machine Learning e Deep Learning
Diferença entre Machine Learning e Deep Learning
O Machine Learning se baseia em algoritmos que analisam dados e identificam padrões, permitindo que os sistemas façam previsões e tomem decisões sem serem explicitamente programados para cada tarefa.
O Deep Learning é um subcampo do ML que utiliza redes neurais artificiais inspiradas no funcionamento do cérebro humano. As redes neurais são compostas por várias camadas de neurônios artificiais que processam e transmitem informações, permitindo que o sistema aprenda representações complexas dos dados.
Tendências futuras para o desenvolvimento do ML e DL
No futuro próximo, espera-se ver um avanço significativo na Automação Inteligente, onde sistemas incorporam ML e DL para tomar decisões autônomas em ambientes complexos. O Aprendizado Federado também é uma tendência crucial, permitindo o treinamento de modelos localmente em dispositivos distribuídos para preservar a privacidade dos dados. Além disso, a evolução da Inteligência Artificial Explicável se destaca, buscando tornar os modelos de ML/DL mais transparentes, especialmente em setores críticos como saúde e justiça. Outras tendências-chave incluem o desenvolvimento avançado de Processamento de Linguagem Natural (NLP) para compreensão de contextos complexos, melhorias contínuas em Visão Computacional para detecção precisa de objetos e reconhecimento facial robusto, bem como o foco crescente em Privacidade e Segurança de Dados na era digital em constante expansão. Essas tendências delineiam um futuro em que o ML e o DL se tornarão ainda mais integrados em nossa vida cotidiana, impulsionando inovações significativas em uma variedade de setores.
Os desafios para potencializar o uso de ML e DL
A contínua evolução do Machine Learning (ML) e Deep Learning (DL) em todas as áreas da vida moderna reflete tendências promissoras. Espera-se que essas tecnologias desempenhem papéis ainda mais cruciais na transformação digital, inovação de produtos e serviços, e solução de problemas complexos globalmente. No entanto, apesar dos avanços, ML e DL enfrentam desafios consideráveis em seu caminho para o pleno potencial:
🔸Interpretabilidade e Transparência: Modelos de ML/DL muitas vezes são caixas-pretas, ou seja, é difícil entender como eles chegam a determinadas conclusões. Para muitas aplicações críticas, como na medicina ou na justiça, é crucial entender o porquê de uma decisão. Métodos para tornar esses modelos mais interpretáveis são essenciais.
🔸Bias e Fairness: Modelos de ML/DL podem capturar e amplificar preconceitos presentes nos dados utilizados para treiná-los. Isso pode levar a decisões discriminatórias. Garantir a equidade e identificar e corrigir o viés nos modelos é fundamental.
🔸Escassez de Dados de Qualidade: Muitos algoritmos de DL exigem grandes quantidades de dados para treinamento eficaz. Em muitos casos, os dados disponíveis são escassos, desatualizados ou não confiáveis. A coleta, limpeza e rotulagem de dados de alta qualidade são desafios significativos.
🔸Privacidade e Segurança: Com o uso de dados sensíveis, como dados médicos ou financeiros, é crucial garantir a privacidade dos dados durante o treinamento e a inferência. Também é importante proteger os modelos contra-ataques adversários.
🔸Transferência de Aprendizado (Transfer Learning): Capacitar modelos a transferir conhecimento de uma tarefa para outra é um desafio significativo. Isso envolve criar modelos que possam ser treinados em uma tarefa e depois aplicados a outra tarefa relacionada, com menor necessidade de dados.
🔸Integração com o Contexto Humano: Muitas vezes, a interação entre humanos e sistemas de ML/DL ainda é desajeitada. Desenvolver modelos que possam entender e se adaptar ao contexto humano, como preferências individuais, é um desafio importante.
🔸Sustentabilidade e Ética: À medida que a tecnologia de ML/DL se torna mais difundida, questões éticas e de sustentabilidade se tornam mais urgentes. Isso inclui o uso responsável da tecnologia, transparência em suas aplicações e considerações sobre seu impacto ambiental.
🔸Educação e Capacitação: A falta de habilidades e conhecimentos em ML/DL é um desafio significativo em muitos setores. Investir em educação e treinamento para profissionais de diferentes áreas é essencial para aproveitar todo o potencial dessas tecnologias.
Os riscos em potencializar o uso de ML e DL
O Machine Learning (ML) e o Deep Learning (DL) apresentam uma série de riscos, incluindo viés e discriminação nos modelos, erros inesperados com potenciais consequências graves, vulnerabilidades à segurança cibernética e preocupações com a privacidade dos dados.
Além disso, desafios como disseminação de fake news, mudanças no mercado de trabalho e dependência excessiva da tecnologia também precisam ser considerados. Mitigar esses riscos requer abordagens éticas, medidas robustas de segurança cibernética, transparência nos algoritmos e considerações sobre o impacto socioeconômico da automação.
Esses esforços devem ser realizados em colaboração entre especialistas em tecnologia, ética, direito e sociedade para garantir um uso responsável e equitativo dessas poderosas tecnologias emergentes.
Boas práticas
Boas práticas para o uso responsável de Machine Learning (ML) e Deep Learning (DL) incluem a transparência e explicabilidade dos modelos, realização de testes rigorosos para garantir sua precisão, e a garantia de qualidade dos dados utilizados no treinamento.
Além disso, é essencial mitigar viés nos modelos, implementar medidas robustas de segurança cibernética e garantir a privacidade dos dados por meio de práticas como anonimização e consentimento informado.
Promover treinamentos sobre ética em ML/DL, estabelecer processos de auditoria e governança, e colaborar de forma responsável e transparente com outros profissionais e entidades são passos importantes para um uso consciente e ético dessas tecnologias, visando seus benefícios para a sociedade enquanto se minimizam os riscos associados.
Em um cenário onde a digitalização é onipresente e a quantidade de dados gerados é exponencial, o Machine Learning (ML) e o Deep Learning (DL) emergem como as ferramentas essenciais para extrair insights valiosos desse vasto oceano de informações. À medida que adentramos essa era de descobertas e inovações, a responsabilidade de utilizar essas tecnologias de forma ética e consciente se torna ainda mais premente.
Este é o momento de não apenas abraçar o potencial transformador dessas tecnologias, mas também de nos unirmos em uma colaboração multidisciplinar, envolvendo especialistas de diversas áreas, para assegurar que avancemos de forma ética e responsável no campo do Machine Learning e Deep Learning. Somente assim poderemos explorar todo o seu potencial para o bem da sociedade, enquanto mitigamos os desafios e riscos que surgem nesse caminho de descobertas e inovações.
Conte com a nossa equipe para saber como transformar digitalmente seus negócios. Temos uma equipe experiente e dedicada pronta para atender às necessidades específicas da sua organização e garantir o melhor resultado possível. Estamos aqui para ajudar a impulsionar a sua empresa para o futuro digital.
No Jump Talk, sempre discutimos com nossos convidados sobre o futuro e as habilidades necessárias para alcançar o sucesso profissional. Assista nossas conversas para se inspirar e aprender com especialistas.
Adaptive Learning, já ouviu falar?
Construindo uma Jornada Saudável para a Inteligência Artificial
Jump Talk #25 – O desenvolvimento e o futuro da tecnologia com IA – YouTube