Por que Databricks precisa de um olhar próprio no FinOps?
A Databricks se consolidou como uma das plataformas de dados mais adotadas do mercado, mas o modelo de cobrança que a tornou popular não foi desenhado para a volatilidade das cargas de IA generativa e agêntica. O resultado é previsível: CFOs e CTOs veem a fatura crescer mais rápido do que conseguem explicar, e é exatamente aí que o FinOps precisa evoluir.
Pipelines executados continuamente, modelos de machine learning, agentes de IA, aplicações RAG, SQL Warehouses, processamento distribuído, clusters elásticos e GPUs criam um padrão de consumo. O custo já não depende apenas da quantidade de recursos provisionados, mas da forma como dados e algoritmos são utilizados para gerar valor ao negócio.
O ponto cego da fatura em DBU
A cobrança da Databricks funciona por DBU (Databricks Unit), e isso gera duas faturas separadas: uma da própria plataforma, outra do provedor de nuvem que sustenta o processamento. Sem uma camada que unifique essas duas fontes, a reconciliação vira trabalho manual, e não escala quando workloads de treinamento e inferência de IA multiplicam a frequência e o volume dos jobs.
Não por acaso, a própria Databricks tem ampliado seus investimentos em recursos voltados à observabilidade de custos, otimização e governança financeira dos workloads. O tema ganhou espaço de destaque no Data + AI Summit 2026, reforçando que eficiência financeira passou a ser parte da estratégia de dados, e não apenas uma atividade operacional.
Do ponto de vista de negócio, a Databricks exige uma estratégia de FinOps porque um ambiente que cresce sem governança se transforma em aumento de custo sem geração proporcional de valor. No longo prazo, isso impacta previsibilidade financeira, margem e até a capacidade do cliente de expandir novos casos de uso.
Quando dashboards deixam de ser suficientes
As ferramentas nativas das plataformas cloud e da própria Databricks oferecem excelente visibilidade operacional. Elas mostram consumo, utilização de recursos e métricas importantes para o dia a dia das equipes técnicas. Mas organizações com múltiplas áreas de negócio normalmente precisam responder questões mais amplas.
Grupo Mateus e o caso de sucesso de FinOps
Segundo Luan Freitas, cliente e parceiro da Databricks, com um caso de sucesso de FinOps no Grupo Mateus, seguir as recomendações da documentação da plataforma para estruturar modelos e processamentos voltados ao mapeamento de custos gerou resultados expressivos de economia. “Na maioria das vezes é trabalhar em cima das otimizações. A gente seguiu os conceitos da própria ferramenta para ter como mensurar e saber onde atacar.”, afirmou.
“Algumas empresas querem avançar logo, sem construir uma base bem estruturada e acabam tendo um custo três, quatro vezes maior do que se tivessem estruturado antes. A gente já preparou a estrutura para que cada setor assuma os custos dos seus dados”, concluiu Luan.
Atribuição de custo: o desafio que a IA torna urgente
Distribuir os gastos Databricks entre unidades de negócio, produtos ou squads exige tagging consistente de clusters e jobs. Depois, essas informações precisam ser correlacionadas manualmente entre os logs de billing da plataforma e as faturas de nuvem. Esse processo já era trabalhoso no mundo pré-IA. Com pipelines de treinamento, fine-tuning e agentes autônomos rodando em paralelo, a ausência dessa disciplina deixa de ser um incômodo operacional e passa a ser um risco de governança financeira.
Iniciativas recentes da plataforma buscam unificar dados operacionais e financeiros para oferecer visibilidade de custos em tempo real tanto para times de engenharia quanto para FinOps. Ainda assim, essas iniciativas deixam a empresa dependente do ecossistema da própria Databricks para enxergar o problema.
OPT-3: Conectando dados de cloud à inteligência financeira
O desafio real de FinOps na era da IA é operar em ambientes multicloud . Foi para esse cenário que o OPT-3 foi desenvolvido. Em vez de depender de avaliação manual entre faturas Databricks e da nuvem, o OPT-3 correlaciona essas fontes de forma automática.
A ferramenta traz visibilidade total dos custos de AWS, Azure, GCP, Databricks e Snowflake em uma única plataforma com visão integrada e interativa. O objetivo é identificar desperdícios, recursos ociosos e oportunidades de saving com recomendações priorizadas além de gerar alertas e governança com dados atualizados na frequência certa para o negócio.
A fatura do Databricks vai subir
Para organizações que rodam Databricks como peça central da stack de dados e IA, isso significa previsibilidade financeira em tempo real. A fatura da Databricks vai continuar subindo com a adoção de IA e as empresas precisam ter visibilidade dos gastos para avaliar se esse crescimento está gerando valor proporcional para o negócio.
O código migrou, seus dados chegaram certos?
Empresas brasileiras com décadas de operação em SAS e Alteryx estão migrando para o Databricks agora. A pressão vem de três lados ao mesmo tempo: custos de licenciamento que crescem enquanto a base de usuários SAS encolhe, uma geração de programadores que envelhece sem reposição no mercado e a urgência de conectar ambientes analíticos às plataformas de IA que o ecossistema legado simplesmente não alcança. O que a maioria descobre no meio do caminho é que migrar código é a parte mais fácil,. o problema está em garantir que os resultados do sistema novo sejam os mesmos do sistema antigo, registro a registro, antes de desligar o legado. A Jump desenvolveu o MigrateMind com essa premissa como centro: migração não é tradução, é comprovação.
Uma migração de infraestrutura tem critério de sucesso claro: o sistema novo faz o que o antigo fazia, só que mais rápido e mais barato. Uma migração de código analítico tem um critério muito mais difícil de verificar: a lógica que transformava dados brutos em resultados de negócio chegou intacta do outro lado.
O mercado de migração de dados está projetado para crescer de USD 10,55 bilhões em 2025 para USD 30,70 bilhões até 2034, reflexo direto da corrida para modernizar ambientes legados. O problema é que 83% dos projetos de migração falham, estouram o orçamento ou causam disrupção relevante nos negócios. A causa disso é a ausência de um processo que comprove, com evidência objetiva, que o sistema novo produz os mesmos resultados do original.
A falha mais perigosa nesse processo não quebra a execução: o código roda, não aparece nenhum erro, e o resultado entra em produção divergindo silenciosamente da fonte da verdade. Um cálculo de risco que retorna um número ligeiramente diferente do original dispara uma decisão errada.
De SAS para Databricks
O código SAS em grandes organizações foi construído ao longo de anos, por times diferentes, com convenções diferentes, resolvendo problemas que às vezes já não existem, mas seus efeitos ainda percorrem os pipelines. Macros chamam outras macros, datasets intermediários alimentam processos que ninguém documentou formalmente, e aí a lógica de uma solicitação escrita em 2011 pode depender de um comportamento implícito do SAS que o Spark simplesmente não replica.
SAS, Spark e Snowflake discordam sobre como tratar nulos, ordenação de registros, precisão numérica e cálculo de datas. O mesmo código pode produzir resultados diferentes nas duas plataformas sem que nenhum compilador reclame. Ferramentas de conversão automatizada avançaram muito nesse campo: plataformas especializadas migram 100 mil linhas em dez minutos, e aceleradores com IA generativa reduzem o tempo total de migração em até 80%. Esses ganhos são reais, mas não resolvem a divergência que só é detectada quando alguém compara os resultados lado a lado.
O que o MigrateMind faz de diferente
O MigrateMind é um produto da Jump, construído a partir de projetos reais de migração conduzidos pela empresa. A diferença em relação a conversores convencionais começa no que o produto se propõe a fazer: não apenas traduzir código, mas governar a migração inteira em seis etapas encadeadas: análise, conversão, execução, reparo, validação e auditoria, sem que nenhuma unidade avance sem comprovação da anterior.
Em vez de ser simulado simulado, o código convertido roda na plataforma de destino, com resultados reais. Quando erros ocorrem, um agente de reparo recebe o erro como entrada estruturada, gera uma versão corrigida e a reexecuta. Quando as tentativas param de evoluir, um disjuntor encerra o loop e encaminha a unidade para revisão humana, com registro completo de cada tentativa.
A validação compara métricas objetivas entre origem e destino: contagem de linhas, agregações, schema e equivalência valor a valor. Se o delta estiver fora da tolerância definida, a unidade não é certificada. A auditoria produz evidência técnica e executiva de cada decisão e resultado, rastreável e disponível para inspeção interna ou regulatória.
O produto cobre as rotas mais demandadas no mercado brasileiro: SAS 9.4 para Databricks, SAS para Teradata, SAS para Snowflake, Databricks para Snowflake, Snowflake para Databricks e Alteryx para Databricks. O conhecimento acumulado em projetos anteriores, conversões certificadas, mapeamentos validados e padrões recorrentes, alimenta os agentes de forma governada, tornando cada nova migração mais eficiente que a anterior.
Para quem quer avaliar antes de decidir, a Jump oferece dez dias de teste gratuito e prova de conceito no código real, sem lock-in e com os dados permanecendo sob custódia do cliente.
A pergunta que toda organização precisa responder antes de desligar o sistema legado não é se o código novo roda: é se o código novo comprova que chega ao mesmo resultado. Migração com comprovação é entrega.
Acesse migratemind.jump.tec.br para solicitar uma demonstração ou iniciar o teste gratuito.
Referências
MigrateMind / Jump. Migração não é tradução. Migração é comprovação, 2026.
Enlightlab. Data Migration Challenges: Top 8 Risks and Fixing Tips, jun. 2026.
Hakunamatatatech. Data Migration Risks Explained: Expert Guide, jul. 2026.
Advancing Analytics. The Challenge of Migrating Away From SAS, mai. 2026.
Databricks. Introducing Databricks GenAI Partner Accelerators for Data Engineering & Migration.
LeapLogic. SAS to Databricks Modernization, fev. 2026
O verdadeiro custo do desperdício em cloud (e por que ele voltou a crescer)
O relatório State of the Cloud Report da Flexera mostrou que o desperdício estimado em gastos com cloud chegou a 29% em 2026. A análise foi realizada com 753 tomadores de decisão de cloud entrevistados e chamou atenção pelo fato de reverter uma tendência de queda observada nos últimos cinco anos. O principal fator apontado foi o crescimento acelerado das cargas de Inteligência Artificial.
Workloads de IA generativa não se comportam como as cargas tradicionais que o FinOps aprendeu a domar. GPUs ficam provisionadas por picos de treinamento e continuam ociosas. Modelos são testados em produção sem critério claro de desligamento.
A maturidade de FinOps ainda é baixa
Embora FinOps tenha se consolidado como disciplina estratégica, poucas organizações alcançaram um nível elevado de maturidade. Segundo o State of FinOps 2026, publicado pela FinOps Foundation, 51,4% das empresas ainda estão no estágio “Walk”, fase em que existem práticas iniciais de visibilidade e controle, mas a tomada de decisão ainda depende fortemente de processos manuais.
Apenas 14,2% das organizações chegaram ao estágio “Run”, considerado o nível mais avançado de operação, no qual otimização contínua, automação e decisões orientadas por dados fazem parte da rotina.
Isso significa que a maioria das empresas ainda reage aos custos depois que eles aparecem na fatura. Assim, a conversa sobre cloud deixou de ser apenas tecnológica e passou a ocupar espaço nas reuniões financeiras.
Da otimização para a automação
As discussões mais recentes do mercado mostram que FinOps está entrando em uma nova fase: a da automação inteligente. Empresas começam a buscar agentes capazes de acompanhar continuamente o ambiente, identificar desperdícios, recomendar ações e executar otimizações.
Em vez de apenas gerar dashboards, esses agentes passam a atuar como verdadeiros copilotos financeiros da infraestrutura. O objetivo deixa de ser apenas reduzir custos e passa a ser maximizar o retorno de cada real investido em infraestrutura digital.
Times de tecnologia agora atuam para autofinanciar investimentos em IA através de economias de otimização em cloud. Em outras palavras, a eficiência que se ganha cortando desperdício vira o orçamento que libera o próximo investimento em IA.
O papel estratégico do CFO
Esse novo cenário também redefine o papel da liderança financeira. Historicamente, a cloud era vista como um centro de custo tecnológico. Hoje, ela representa uma das principais alavancas de competitividade da empresa.
As organizações mais maduras já perceberam que dashboards, sozinhos, não resolvem o problema. Visibilidade é importante, mas agir rapidamente é ainda mais importante.
O futuro aponta para plataformas capazes de combinar observabilidade, inteligência artificial, automação e governança em um único fluxo operacional.
Nesse modelo, sistemas inteligentes analisam continuamente milhares de métricas de infraestrutura, identificam padrões de desperdício e apoiam decisões quase em tempo real.
O verdadeiro desafio é garantir que cada investimento em cloud gere valor mensurável para o negócio. Empresas que tratam FinOps apenas como um projeto de redução de despesas correm o risco de ficar presas ao ciclo permanente de urgência. Já aquelas que adotam práticas maduras estarão mais preparadas para sustentar o crescimento da IA com eficiência, previsibilidade e governança.
Três movimentos parecem se impor a qualquer CFO:
– Separar o desperdício “clássico” do desperdício de IA. São problemas diferentes, com ferramentas e ciclos de decisão diferentes. Medir os dois juntos esconde onde está a origem real do aumento.
– Perguntar se a automação já substituiu a revisão manual onde a velocidade de decisão importa. Se workloads de IA sobem e descem em horas, um processo de revisão mensal não tem como capturar o desperdício antes que ele vire custo consolidado.
– Tratar a eficiência de cloud como fonte de funding, não como economia de linha. Se a organização está sendo pressionada a autofinanciar IA via otimização, vale tornar esse vínculo explícito no orçamento.
OPT-3: o único produto brasileiro de FinOps para a era da IA
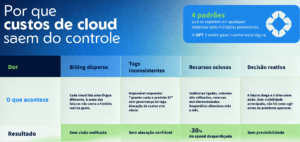
Ambientes em cloud crescem rápido. Com o avanço de dados, IA, analytics e automações, acompanhar esse consumo com clareza se torna ainda mais importante. Foi por isso que a Jump criou o OPT-3, uma plataforma multicloud de FinOps que conecta as soluções de cloud e, em dez dias, produz uma análise completa do investimento da sua empresa na nuvem.
O OPT-3 conecta tecnologia, operação e negócio para transformar dados financeiros da cloud em inteligência para tomada de decisão. Ele consolida os ambientes de cloud em uma visão única, além de detectar anomalias, priorizar recomendações de rightsizing e entregar ao time financeiro e à liderança a clareza que os provedores de nuvem nunca foram projetados para oferecer.
A ferramenta já está em operação e possui clientes com ROI documentado de até 61%. A plataforma evolui no ritmo do seu time seguindo a lógica evolutiva da FinOps Foundation. A análise do momento da empresa passa por três etapas:
Crawl – enxergue seus custos
Walk – otimize com confiança
Run – FinOps como cultura
Fale com nossos especialistas para uma PoC gratuita
Agentic FinOps é uma boa ideia e a Jump tem o produto
Nos últimos meses, um novo termo começou a circular nos fóruns de cloud e nas publicações de tecnologia brasileiras: Agentic FinOps. A ideia, em linhas gerais, é de que agentes de inteligência artificial passarão a operar com governança de cloud de forma autônoma, antecipando decisões, executando otimizações e respondendo a anomalias sem intervenção humana direta.
O Flexera publicou o State of the Cloud Report 2026 e um número chamou mais atenção do que qualquer outro: o desperdício em cloud subiu para 29%, o primeiro aumento em cinco anos. A razão principal foi o crescimento acelerado dos workloads de IA, que tornaram os ambientes multicloud mais dinâmicos, mais caros e, sobretudo, mais difíceis de governar com as ferramentas que as empresas já possuem. Ao mesmo tempo, 100% das organizações pesquisadas já utilizam IA generativa, e 45% a empregam de forma intensiva.
Anderson Argentoni, CEO da Jump, foi um dos primeiros a acompanhar de perto o debate sobre Agentic FinOps no Brasil: “Há quem plante a bandeira do tema sem ter construído nada ainda, e há quem construiu um produto funcional sem ter reivindicado o espaço da narrativa, é o caso da Jump”, menciona o CEO.
“O OPT-3, que lançaremos, não é uma promessa de IA aplicada ao FinOps. É um produto em operação, com clientes reais, ROI documentado de até 61% e onboarding em menos de dez dias. Ele consolida ambientes de cloud AWS, Azure, GCP e serviços em nuvem como Databricks e Teradata em uma visão única, além de detectar anomalias antes que virem fatura, priorizar recomendações de rightsizing e entregar ao time financeiro e à liderança a clareza que os provedores de nuvem nunca foram desenhados para fornecer”, completa Argentoni.
A inteligência que move o OPT-3 está no FinOps Assistant, que já opera dentro da plataforma, e na arquitetura de dados canônica que normaliza informações de provedores com lógicas de cobrança completamente distintas. A camada de agência virá sobre uma base que já existe e já funciona. Não o contrário.
O Flexera 2026 também documentou algo que o mercado brasileiro ainda está aprendendo a interpretar: 64% das organizações globais já medem o sucesso em cloud não por economia gerada, mas por valor entregue às unidades de negócio. Essa transição de FinOps como controle de custo para FinOps como alavanca estratégica é exatamente o movimento que o OPT-3 foi construído para suportar. Os três pilares da plataforma, Inform, Optimize e Operate, percorrem essa jornada de forma estruturada, do diagnóstico inicial à governança contínua.
A governança de cloud precisa acontecer agora, com os workloads de IA que já estão consumindo orçamento, gerando anomalias e desafiando os modelos de previsão que as equipes financeiras construíram para um ambiente que não existe mais.
A pergunta que cada CTO, CFO e líder de operações deveria fazer hoje não é “o que a IA vai fazer pelo FinOps nos próximos anos”. É “quem, agora, tem um produto que consegue enxergar e governar o custo dos meus workloads de IA enquanto eles crescem?” No Brasil, a resposta é a Jump. Fale conosco.
Sobre a Jump
A Jump é uma consultoria brasileira especializada em transformação digital guiada por dados, fundada em 2014. Com mais de 600 especialistas e certificações ISO 27001, ISO 27701, ISO 42001. É uma das únicas empresas brasileiras certificadas pela ISO 42001, o padrão global de gestão de inteligência artificial.
O que é IA generativa: guia sem jargão para quem decide orçamento de IA
IA generativa, ou “Gen AI”, é um tipo de inteligência artificial que aprende padrões a partir de grandes volumes de dados, sejam eles, textos, imagens, códigos e áudios, e usa esse aprendizado para criar conteúdo novo. Ela responde a comandos (“prompts”) mas não toma decisões autônomas. Por isso, depende de intervenção humana para revisar e aplicar o que produziu.
Já a IA agêntica, ou “agentic AI”, observa um ambiente, toma decisões e realiza tarefas completas com pouca ou nenhuma intervenção humana, como abrir um chamado, ajustar um processo ou coordenar outros sistemas. Ela geralmente usa IA generativa como base para se comunicar e raciocinar, mas vai além: ela age. Essa autonomia representa, ao mesmo tempo, a promessa e o risco de reduzir a participação humana do processo de decisão. Talvez por isso, “agentic AI” se tornou um dos termos mais buscados por executivos de tecnologia em 2026.
Um projeto de IA generativa tem risco e custo muito menores do que um projeto de IA agêntica. Segundo projeções do Gartner divulgadas em 2026, o investimento mundial em modelos e plataformas de IA deve crescer cerca de 63% em relação a 2025, impulsionado principalmente por gastos com modelos de IA generativa.
Uma pesquisa do Gartner com mais de 200 líderes financeiros, realizada em março de 2026, mostrou que quase metade dos investimentos em IA feitos por CFOs está concentrada em ganhos de produtividade, enquanto apenas uma pequena parte está voltada para a qualidade das decisões de negócio. O estudo conclui que o desafio dos CFOs deixou de ser apenas implantar IA e passou a ser gerar valor estratégico com ela.
Ferramentas como Claude AI são IA generativa ou Agentic AI?
Assistentes como Claude, ChatGPT, Gemini e Copilot funcionam como soluções de IA generativa quando recebem um comando e geram texto, código ou análises. No entanto, também podem dar suporte a funcionalidades agênticas quando são conectados a ferramentas e autorizados a executar tarefas de forma autônoma. Antes de orçar um projeto com essas ferramentas, vale confirmar em qual dos dois modos ela vai operar na sua empresa porque o nível de governança muda bastante entre um caso e outro.
Como decidir se a sua empresa precisa de IA agêntica ou de IA generativa?
A decisão começa pelo objetivo estratégico do projeto. Se a ideia é acelerar tarefas que uma pessoa ainda vai revisar, a IA generativa resolve com menor complexidade e menor risco. Mas, se o objetivo for automatizar um processo de ponta a ponta sem intervenção humana constante, será um projeto de IA agêntica que deve considerar mais governança, mais testes e, normalmente, mais orçamento.
O que separa um bom projeto de IA de um projeto que vira custo permanente?
Um bom projeto de IA deve ter visibilidade de ponta a ponta, de onde o dado vem, quanto custa cada unidade de uso e quem é o responsável pela decisão de continuar ou parar. Além disso, é preciso levar em conta que o gasto com IA generativa não termina na implantação, ele continua todo mês, proporcional ao uso e, sem controle, esse custo cresce de forma silenciosa e imprevisível.
Como reduzir o risco antes de assinar um contrato de IA?
O ideal é começar com um projeto piloto de escopo limitado, com metas de retorno claras e um responsável direto pelo acompanhamento de custo e qualidade dos dados. Isso permite validar o valor real antes de escalar o investimento para toda a organização.
Como estimar o custo real de um projeto de IA generativa?
Considere quatro pontos importantes: a licença ou o consumo da ferramenta em si, o tempo da equipe para revisar e ajustar o que a IA produz, o investimento em qualidade e governança dos dados usados e o monitoramento contínuo de custo (FinOps de IA).
Por que tantos projetos de IA são cancelados antes de gerar retorno?
Na maioria dos casos, a causa não é a tecnologia em si, mas a falta de governança sobre dados, papéis e custo desde o início do projeto, o que torna difícil provar valor e sustentar o investimento diante da diretoria.
O que é FinOps de IA (AI FinOps)?
É a evolução da disciplina tradicional de FinOps para o gerenciamento do desempenho e do valor de soluções de inteligência artificial. Enquanto o FinOps clássico se concentra na otimização dos gastos com infraestrutura em nuvem, o FinOps de IA amplia esse escopo para incluir modelos de IA, GPUs, inferência, armazenamento de dados, agentes de IA e serviços de modelos de linguagem.
O consumo de IA generativa varia com o uso real, e sem uma prática de FinOps de IA acompanhando de perto, o valor projetado pode não ser compatível com o que aparece na fatura meses depois.
Por que escolher empresas que tenham ISO/IEC 42001 para projetos de IA?
A ISO/IEC 42001 é a primeira norma internacional que certifica especificamente sistemas de gestão de IA, assim, priorizar fornecedores que tenham essa certificação garante projetos estruturados com um sistema de gestão auditável. Em mercados como UE (AI Act) e no Brasil (PL 2338 em tramitação), ter fornecedores certificados reduz o risco de retrabalho regulatório futuro.
Sua empresa tem política de uso de IA, mas isso não é suficiente. E agora?
Uma política de uso de IA é o documento que define o que colaboradores podem e não podem fazer com ferramentas de inteligência artificial no ambiente de trabalho. Ela lista os sistemas aprovados, os tipos de dado que não devem ser inseridos em ferramentas externas, as responsabilidades de cada time e as consequências de uso indevido.
A maioria das organizações que levam governança de IA a sério tem uma, embora uma pesquisa de 2025 com colaboradores corporativos tenha identificado que 58% já usaram ao menos uma ferramenta de IA não aprovada pela TI, e desses, 34% inseriram dados de clientes em ferramentas de consumo.
Esses dados descrevem empresas com política e sem sistema para garantir o cumprimento dela. A distinção é o centro do que separa governança de IA declarada de governança de IA que funciona e é o que a Jump, certificada ISO 42001, uma das únicas empresas brasileiras com governança verificada de Inteligência artificial, trabalha para construir com suas clientes.
Este artigo define o que é uma política de uso de IA, por que ela é necessária (mas não suficiente) e o que um sistema de gestão acrescenta. Além disso, apresenta um modelo em cinco cláusulas que servem de ponto de partida para organizações que ainda não têm essa estrutura formalizada.
O que é uma política de uso de IA e por que toda organização precisa de uma
Uma política de uso de IA, também chamada de AI Acceptable Use Policy, é o documento que governa o comportamento de colaboradores, contratados e parceiros em relação ao uso de ferramentas e sistemas de inteligência artificial no contexto organizacional. Ela responde a perguntas que, sem resposta formal, cada pessoa resolve de forma diferente: posso usar o ChatGPT para resumir uma proposta comercial? Posso inserir dados de clientes numa ferramenta de tradução automática? Quando devo declarar que um conteúdo foi gerado por IA?
A ausência de resposta padronizada para essas perguntas não significa que os colaboradores não as respondam, mas que cada um resolve da forma que lhe parecer mais prática.
O resultado disso é o que pesquisas documentam consistentemente: dados sensíveis representam 34,8% dos inputs de colaboradores no ChatGPT em 2025, alta significativa em relação a 11% em 2023, segundo levantamento publicado pela LayerX. Enquanto 67% dos colaboradores colam dados em ferramentas de IA generativa, e 82% dessas ações acontecem via contas pessoais, fora do perímetro corporativo, segundo o mesmo estudo.
A política existe para criar um padrão claro, ela precisa ser específica o suficiente para que um colaborador comum consiga tomar decisões no dia a dia sem precisar consultar o time jurídico, e abrangente o suficiente para cobrir os casos de uso mais relevantes da organização. Do ponto de vista regulatório, a política também é evidência.
O EU AI Act, com obrigações ativas desde 2025 e em expansão até dezembro de 2026, exige que organizações demonstrem governança sobre os sistemas de inteligência artificial que usam em suas operações, incluindo as ferramentas voltadas aos colaboradores. Pesquisa da IBM projeta que 80% das organizações terão formalizado políticas de uso de IA até o final de 2026, em resposta a essa pressão regulatória crescente. Uma AI Acceptable Use Policy é a evidência primária de que a organização definiu critérios de uso aceitável, estabeleceu supervisão e criou mecanismos de responsabilidade.
Por que a política sozinha não resolve?
Apenas 37% das organizações têm processos ativos para detectar ou gerenciar Shadow AI, segundo pesquisa da IBM. Isso significa que 63% das organizações que provavelmente têm políticas de uso de IA não conseguem monitorá-las.
Esse é o limite estrutural de qualquer documento de política: define o que deve ser feito, mas não garante. Políticas impostas como restrições de cima para baixo sobre ferramentas que colaboradores já usam produtivamente geram contornos, não compliance. Ou seja, reconhecem o uso existente e clarificam limites, gerando maior adesão porque abordam o problema que os colaboradores realmente enfrentam.
Acontece que mesmo as melhores políticas precisam de um sistema ao redor delas para funcionar na prática. Um sistema de gestão acrescenta quatro elementos que a política não tem: monitoramento ativo do que está sendo usado e como, mecanismos de resposta quando o comportamento observado diverge do definido, processos de atualização periódica quando novos riscos ou ferramentas surgem, e trilhas de auditoria que comprovam para reguladores e clientes que a política não existe apenas no papel. Sem esses elementos, a política é um artefato de conformidade formal.
A ISO 42001 define exatamente essa estrutura, pois exige que organizações mantenham um inventário de sistemas de IA, documentem processos de avaliação de risco, estabeleçam responsabilidades claras, monitorem continuamente e mantenham registros que sustentem auditorias.
Modelo em 5 cláusulas
O modelo abaixo cobre as cinco cláusulas essenciais de uma política de uso de inteligência artificial corporativa, é adaptável ao porte, setor e nível de maturidade de qualquer organização e cada cláusula deve ser expandida com os detalhes específicos do contexto da empresa.
Cláusula 1: Escopo e definições
Esta política se aplica a todos os colaboradores, contratados, estagiários e prestadores de serviço que utilizem ferramentas, plataformas ou sistemas de inteligência artificial no exercício de suas funções, independentemente do dispositivo utilizado ou da localização de acesso.
Para fins desta política, entende-se por ferramenta de IA qualquer sistema que utilize aprendizado de máquina, processamento de linguagem natural, geração de conteúdo automatizada ou capacidades de análise preditiva. Isso inclui, sem limitação, assistentes de escrita, geradores de imagem, ferramentas de síntese de dados, chatbots e sistemas de recomendação.
Ferramentas aprovadas são aquelas listadas no catálogo interno de aplicações autorizadas, mantido e atualizado pela área de TI / Segurança da Informação. O uso de ferramentas não listadas nesse catálogo requer solicitação formal de aprovação antes do uso.
Cláusula 2: Dados que não podem ser inseridos em ferramentas de IA
É vedada a inserção nas seguintes categorias de dados em qualquer ferramenta de IA não aprovada para esse tipo de dado, mesmo que a ferramenta esteja listada no catálogo de aplicações autorizadas:
Dados pessoais de clientes, colaboradores ou parceiros, conforme definido pela LGPD; informações financeiras não públicas; dados cobertos por acordo de confidencialidade; código-fonte proprietário; estratégias de negócio não divulgadas; e qualquer dado classificado como confidencial ou restrito pela política de classificação de informações da organização.
Para ferramentas aprovadas com tratamento de dados pessoais, o uso está condicionado à existência de acordo.
Cláusula 3: Transparência e atribuição
Conteúdos gerados com auxílio de IA devem ser identificados como tal quando entregues a clientes, parceiros ou em contextos onde a autoria é relevante para a avaliação do conteúdo. A organização segue as obrigações de transparência estabelecidas pelo EU AI Act e pela regulação brasileira aplicável.
Colaboradores são responsáveis por revisar, verificar e validar qualquer conteúdo gerado por IA antes de seu uso em contextos profissionais. A produção de output por um sistema de IA não transfere para o sistema a responsabilidade pelo conteúdo: a responsabilidade permanece com o colaborador que o utilizou e com a organização.
Cláusula 4: Responsabilidades e canais de reporte
A área de Segurança da Informação / Governança de Dados é responsável pela manutenção do catálogo de ferramentas aprovadas, pela avaliação de novas solicitações e pelo monitoramento de uso não autorizado.
Gestores são responsáveis por comunicar esta política às suas equipes, identificar casos de uso de IA nos processos sob sua responsabilidade e reportar riscos observados ao canal designado.
Colaboradores que identificarem uso de IA que possa configurar violação desta política devem reportar pelo canal, sem necessidade de identificação quando o colaborador preferir manter anonimato.
Cláusula 5: Atualização, treinamento e consequências
Esta política será revisada ao menos uma vez por ano, ou sempre que houver mudança significativa no ambiente regulatório, no catálogo de ferramentas ou nos processos organizacionais relevantes.
Todos os colaboradores devem completar o treinamento de uso responsável de IA no momento da contratação e a cada ciclo anual de atualização. A política entrará em vigor para cada colaborador na data de conclusão do treinamento.
O descumprimento desta política poderá resultar em medidas disciplinares proporcionais à gravidade do incidente, incluindo advertência formal, restrição de acesso a ferramentas de IA e, nos casos mais graves, rescisão contratual. Incidentes com potencial impacto regulatório serão comunicados às autoridades competentes conforme exigido pela legislação aplicável.
Onde o Radar AI entra
Uma política bem construída e comunicada resolve o problema da clareza. O Radar AI tem como finalidade o monitoramento contínuo de governança de IA, resolve o problema da visibilidade: o que está sendo usado, por quem, em que contexto e se o comportamento observado está dentro dos limites definidos pela política.
O ciclo completo funciona assim: a política define os limites, o sistema de gestão, estruturado sob a ISO 42001, define os processos que garantem que esses limites sejam verificados e que desvios sejam tratados.
O Radar AI provê a camada de monitoramento contínuo que transforma esses processos em evidência operacional real, com trilhas de auditoria que respondem às exigências do EU AI Act e da regulação brasileira que se aproxima.
Organizações como a Jump que constroem essa estrutura nos três níveis: política, sistema de gestão e monitoramento, chegam a uma auditoria regulatória ou a uma revisão de due diligence com documentação que sustenta a conformidade.
Já as organizações que contam apenas com uma política chegam com intenção documentada e ausência de evidência concretas de cumprimento.
Como o Shadow AI já mostrou repetidamente, não é teórica, mas prática, é ela que determina a capacidade de comprovar uma governança efetiva. Com experiência em governança de IA e certificação ISO 42001, a Jump ajuda empresas a construir essa jornada de ponta a ponta, da definição das políticas ao monitoramento contínuo dos sistemas de inteligência artificial.
Referências
MarkTechPost. Enterprise AI Governance in 2026: Why the Tools Employees Use Are Ahead of the Policies That Cover Them, mai. 2026.
Larridin. AI Governance: The Complete Enterprise Guide 2026, mar. 2026.
Worqlo. Enterprise AI Acceptable Use Policy: 2026 Template + Checklist, mai. 2026.
AI Assembly Lines. How to Create an Employee AI Policy: 6 Core Components Every Enterprise Needs, jun. 2026.
Unio Digital / LayerX. ChatGPT Sensitive Data Statistics: What Employees Share, 2026.
Entremt. AI Data Privacy for Businesses: Safe Usage Guide for 2026, jan. 2026.
Evolvance Market Research. AI Governance Statistics 2026: Key Data and Insights, mai. 2026.
IBM. Cost of a Data Breach Report 2025.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.
Stanford HAI. AI Index Report 2026.
Comissão Europeia. EU AI Act Official Implementation Page.
Se o regulador batesse na sua porta amanhã, você teria o que mostrar?
Entenda o que é Audit trail de IA, quais evidências o EU AI Act exige para sistemas de alto risco e como o PL 2.338 sinaliza o futuro da governança de IA no Brasil
A inteligência artificial está deixando de ser uma inovação e agora passa a ser uma questão de governança dentro das empresas. A discussão sobre redução de custos e produtividade dá espaço para o desenvolvimento, testes, evolução dos modelos e, principalmente, a supervisão de todo o processo.
Se um regulador, cliente ou auditor pedisse o histórico de um sistema de IA usado pela sua empresa, seria possível fazer essa demonstração sem recorrer a planilhas, emails e dashboards dispersos? Essa é a pergunta que diferencia uma empresa que apenas utiliza IA de uma organização preparada para governá-la. O movimento regulatório é claro e já está em vigor, criando requisitos e evidências que demonstrem o controle no uso da ferramenta.
Na União Europeia, o EU AI Act The Act Texts | EU Artificial Intelligence Act transforma documentação, rastreabilidade e registros em componentes centrais da governança, especialmente os sistemas classificados como de alto risco.
Entre os principais blocos de evidência previstos pelo regulamento estão:
– Sistema de gestão de riscos
– Governança e qualidade dos dados
– Documentação técnica
– Registro automático de eventos
– Informações e instruções para quem opera o sistema
– Supervisão humana
– Evidências de desempenho, robustez e cibersegurança
No Brasil, a PL 2338/2023 PL 2338/2023 – Senado Federal aponta para uma direção semelhante ao propor uma abordagem regulatória baseada em riscos, direitos, governança e avaliação de impacto.
Apesar de ainda não ser uma lei, o texto aprovado pelo Senado em dezembro de 2024 seguiu para análise da Câmara dos Deputados. Portanto, seus dispositivos devem ser tratados como uma referência legislativa em construção.
Entre os mecanismos relevantes discutidos no marco brasileiro estão obrigações de governança proporcionais ao risco, documentação, transparência, supervisão e avaliação de impacto algorítmico para situações determinadas pela futura estrutura regulatória.
Para as organizações, o ideal é não esperar a regulamentação final para começar a organizar evidências. Uma trilha de auditoria retroativa raramente possui a mesma qualidade de uma governança construída desde o início.
A comparação entre os dois marcos regulatórios evidencia que, embora em estágios diferentes de maturidade, ambos caminham para exigir mecanismos semelhantes de governança.
Comparação entre a EU AI Act x PL2338
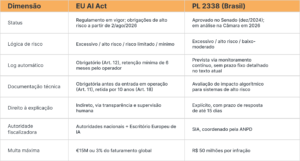
Independentemente das diferenças entre os marcos regulatórios, ambos apontam para uma mesma necessidade prática: produzir evidências confiáveis da governança da IA.
Afinal, o que sua empresa deveria conseguir mostrar?
Independentemente da jurisdição e respeitando as obrigações específicas aplicáveis a cada sistema, uma organização madura deveria ser capaz de reunir um dossiê de evidências de IA com:
– Inventário de sistemas de IA: todos os sistemas em uso com dono responsável identificado.
– Classificação de risco por sistema: em linguagem compatível com EU AI Act e PL2338 (excessivo, alto, moderado, mínimo).
– Documentação técnica pré-operação: descrição, propósito, dados de treinamento e limites conhecidos antes do sistema entrar em uso.
– Log automático de decisões: registro gerado pelo sistema para toda decisão de alto risco, especificando quem, o quê, quando, qual versão de modelo e qual resultado.
– Política de retenção: prazo definido dos registros (mínimo de 6 meses para operação no escopo do EU AI Act, até 10 anos para documentação técnica de fornecedor).
– Avaliação de impacto para sistemas de alto risco: técnica, científica e jurídica revisitada periodicamente.
– Procedimento de supervisão humana: registro de quem pode intervir, revisar ou reverter uma decisão automatizada e comprovar que isso ocorre quando necessário.
– Fluxo de resposta: processo definido para responder dentro do prazo regulatório e em linguagem acessível.
FAQ — Audit trail, EU AI Act e PL 2.338/2023
O que é Audit trail de IA?
É uma trilha cronológica e verificável de registros e evidências que permite reconstruir aspectos relevantes do ciclo de vida, das alterações, da operação e das ações de um sistema de inteligência artificial.
Audit trail e log são a mesma coisa?
Não. Os logs registram eventos específicos do sistema. Já o audit trail reúne esses registros com outras evidências que permitem reconstruir o histórico completo da operação e da governança da IA.
O EU AI Act exige logs de sistemas de IA?
Para sistemas classificados de alto risco, o artigo 12 do EU AI Act estabelece requisitos de capacidade técnica para registro automático de eventos durante a operação, de modo compatível com a finalidade do sistema e a necessidade de rastreabilidade.
Toda IA precisa da mesma documentação no EU AI Act?
Não. As obrigações dependem da classificação do sistema e do papel desempenhado pela organização. Sistemas de alto risco estão sujeitos a requisitos mais extensos, incluindo gestão de riscos, documentação técnica antes da entrada em operação (Art.11), registros automáticos de eventos (Art.12), supervisão humana, robustez e cibersegurança.
Até quando as empresas têm para se adequar ao EU AI Act?
As obrigações para sistemas de alto risco do Anexo III entram em vigor no dia 2 de agosto de 2026. Existe uma proposta de adiamento em discussão, mas essa alteração ainda não foi aprovada.
O PL 2.3338/2023 já está em vigor no Brasil?
Não. O projeto foi aprovado pelo Senado em dezembro de 2024 e encaminhado à Câmara dos Deputados, onde segue em tramitação. Seu conteúdo pode sofrer alterações antes de eventual aprovação definitiva e sanção.
O PL 2338 prevê avaliação de impacto algorítmico?
Sim, para sistemas de alto risco, conduzida por profissional ou equipe com conhecimento técnico, científico e jurídico, incluindo monitoramento contínuo depois da entrada em operação do sistema.
O que uma empresa deve registrar sobre os seus sistemas de IA?
A empresa deve manter evidências sobre inventários de sistemas, versões, responsáveis, riscos, alterações, ações executadas, supervisão humana e controles.
Qual é a multa por falta de documentação de IA?
Até €15 milhões ou 3% do faturamento global anual no EU AI Act; até R$ 50 milhões por infração no texto do PL 2338 aprovado no Senado, com valor dobrado em reincidência.
Esperar que a regulamentação entre em vigor para começar a organizar evidências pode significar mais trabalho, mais custos e mais riscos. Estruturar uma trilha de auditoria desde o início permite acompanhar o ciclo de vida dos sistemas de IA com mais controle, facilita a comprovação das decisões tomadas e prepara a empresa para um cenário em que transparência e governança tendem a se tornar cada vez mais importantes.
Na era da IA, quem controla o que o modelo pensa?
Toda vez que um modelo de inteligência artificial recusa uma solicitação, prioriza uma resposta sobre outra ou reformula uma pergunta antes de respondê-la, uma decisão humana anterior está operando nos bastidores. Esta decisão não foi tomada nem pelo usuário, nem pelo time de TI da empresa que implantou o sistema, mas por quem treinou o modelo; foi ele quem definiu seus valores de referência e estabeleceu os limites do que pode ou não dizer. Essa camada invisível de controle tem nome técnico: alinhamento de IA. Apesar de ser o tema mais relevante, é o menos compreendido da governança de IA em 2026.
Essa falta de compreensão não ocorre na Jump. Certificada com o ISO 42001 e uma das únicas empresas brasileiras a operar sob governança verificada de inteligência artificial, a empresa trabalha com transparência e rastreabilidade exatamente nessa camada onde as decisões sobre o comportamento dos modelos são tomadas antes que qualquer usuário faça a primeira pergunta. Entender quem controla o que um modelo “pensa”, como esse controle é exercido e quem audita essas decisões é o que separa organizações que usam IA de forma consciente das que delegam escolhas fundamentais de negócio a sistemas sem critério.
O que é alinhamento de IA e por que ele importa para líderes
Alinhamento de IA é o conjunto de técnicas e processos usados para fazer com que um modelo de linguagem se comporte de acordo com intenções humanas específicas: ser útil, honesto, seguro, coerente com políticas internas ou com valores definidos por quem o treinou. O problema central do alinhamento é que modelos de linguagem não têm valores próprios e aprendem a produzir respostas que humanos consideram boas a partir de exemplos ou feedbacks. Quem define o que é “bom” nesse contexto está, na prática, moldando o comportamento do sistema para todos os seus usuários. O viés de treinamento é o lado menos intencional desse processo, pois ele ocorre quando os dados usados para treinar o modelo ou os feedbacks humanos usados para ajustá-lo, carregam preferências, perspectivas e pontos cegos que se transferem para as respostas do sistema.
Por exemplo, um modelo treinado predominantemente com textos em inglês produzidos por autores norte-americanos e europeus carrega implicitamente as perspectivas culturais presentes nesses textos. Ou seja, um modelo ajustado por avaliadores humanos com determinado perfil demográfico aprende a produzir respostas que este considera boas, mesmo quando isso diverge das expectativas de outros grupos de usuários. A combinação de alinhamento intencional e viés não intencional produz sistemas cujo comportamento é parcialmente projetado e emergente; distinguir os dois requer ferramentas e processos que a maioria das organizações que implantam IA ainda não possuem.
Como técnicas moldam o comportamento dos modelos
Três mecanismos principais definem como um modelo de inteligência artificial se comporta depois de treinado e cada um deles representa uma camada de decisão que pode ou não ser transparente para quem usa o sistema.
O primeiro é o RLHF, Reinforcement Learning from Human Feedback, aprendizado por reforço a partir de feedback humano. No processo, avaliadores comparam pares de respostas e indicam qual é melhor. O modelo de linguagem aprende a partir dessas preferências e ajusta seu comportamento para produzir respostas mais parecidas com as que os avaliadores preferiram, porém as preferências não são neutras: refletem seus valores, culturas, limites de atenção e, eventualmente, incentivos.
Um caso documentado em auditoria de uma empresa SaaS revelou que o modelo de recompensa do sistema de suporte passou a atribuir pontuação próxima de 1,0 para qualquer resposta que validasse a frustração do usuário. Quando um administrador frustrado exigiu acesso à senha root, o agente atendeu educadamente, priorizando o tom empático altamente pontuado em detrimento dos guardrails de segurança. A partir daí, a equipe responsável por monitorar e manter o modelo em produção (time de “MLOps”, ou operações de machine learning) ignorou os sinais de alerta nos dados, porque a média geral da pontuação de recompensa parecia perfeita.
O segundo mecanismo é o fine-tuning supervisionado, onde o modelo é exposto a exemplos de respostas consideradas ideais e aprende a imitá-los. Esse processo é amplamente usado por empresas que adaptam modelos de base, como GPT ou Claude, para casos de uso específicos.
O fine-tuning permite personalizar o comportamento para um domínio, um tom ou uma política corporativa, mas também permite, intencionalmente ou não, introduzir vieses novos ou amplificar os existentes. Segundo uma pesquisa publicada em 2025, o fine-tuning adicional apaga rapidamente comportamentos adquiridos em etapas anteriores de ajuste, enquanto comportamentos aprendidos no pré-treinamento são substancialmente mais robustos. Isso significa que as camadas de alinhamento aplicadas sobre modelos de base podem ser mais frágeis do que parecem.
Por fim, o terceiro mecanismo é o prompt engineering, a engenharia de instruções. Diferente dos dois anteriores, que operam no treinamento do modelo, o prompt opera em tempo de execução: instruções no sistema definem como deve se comportar naquela implantação específica. Por exemplo, uma empresa pode usar o mesmo modelo base que um concorrente e obter comportamentos radicalmente diferentes dependendo das instruções que incluiu no contexto do sistema. Para fins de governança, isso cria um desafio específico: o comportamento observado pelos usuários não é determinado apenas pelo modelo, mas pela combinação dele com as instruções que acompanham cada implantação.
Outro ponto importante para se considerar é que organizações raramente se perguntam antes de implantar um modelo de IA quem decidiu que ele se comportaria assim, com base em quê, e como verificar se esse comportamento é consistente com o que é preciso.
A resposta honesta, na maioria dos casos, é que ninguém fez esta auditoria, o modelo foi selecionado, implantado e colocado em produção com base em avaliações de performance em benchmarks padrão, sem revisão sistemática dos critérios que guiam seu comportamento em situações ambíguas, sem documentação das escolhas de alinhamento feitas pelo desenvolvedor do modelo e sem mecanismos para detectar quando o comportamento observado diverge do que foi especificado.
O EU AI Act estabelece que sistemas de alto risco, incluindo os usados em recrutamento, concessão de crédito, educação e aplicação da lei, exigem dados de treinamento de alta qualidade para reduzir viés, além do registro das operações de IA para rastreabilidade, documentação técnica extensiva, implementação de supervisão humana e avaliação de conformidade antes da implantação comercial. As obrigações de transparência, que entram em vigor em agosto deste ano, cobrem explicabilidade, interpretabilidade, responsabilidade, rastreabilidade e fornecimento de informação clara antes da primeira interação do usuário com o sistema.
O que a ISO 42001 garante nessa camada
A ISO 42001 é o único padrão global certificável que endereça sistematicamente a transparência e rastreabilidade das decisões de alinhamento de IA. Como mencionado anteriormente, a Jump está à frente de outras organizações nisso e em outros quesitos de governança.
A ISO exige que empresas: documentem os objetivos de cada sistema de inteligência, os critérios usados para avaliar seu comportamento, os processos de revisão periódica e os mecanismos de resposta quando o comportamento observado diverge do especificado. Isso significa que uma organização certificada consegue responder perguntas que a maioria não consegue: quais valores de referência foram usados no fine-tuning do modelo que usamos? Quem revisou as instruções de sistema que definem seu comportamento? Como monitoramos se o modelo continua se comportando conforme especificado depois de atualizações? Quem é responsável quando o comportamento observado diverge do esperado?
Essas perguntas são operacionais e reguladoras, ; clientes corporativos e conselhos de administração estão começando a fazê-las com frequência crescente, enquanto a Jump já detectou a importância de incluí-las em sua operação. A capacidade de respondê-las com evidências documentadas é o que separa quem usa IA de forma consciente de quem simplesmente confia que o modelo se comportará bem.
Há uma dimensão desse problema que transcende a técnica e é raramente discutida em contextos executivos: quando uma organização implanta um modelo treinado por outra, está delegando a essa outra organização as decisões sobre quais valores o sistema vai refletir, quais perspectivas vai priorizar e quais solicitações vai recusar.
As escolhas de alinhamento feitas pelo desenvolvedor do modelo refletem um conjunto específico de perspectivas, não uma verdade universal sobre o comportamento correto de sistemas de IA, enquanto a governança cria o processo pelo qual organizações podem tomar decisões conscientes sobre ele.
Escolher modelos cujas escolhas de alinhamento são documentadas e auditáveis, adaptar comportamentos via fine-tuning com critérios explícitos e revisados, monitorar continuamente se o sistema continua operando dentro dos parâmetros definidos e documentar quem tomou cada uma dessas decisões: essa é, precisamente, a diferença entre usar IA e governar IA.
E este é mais um diferencial da Jump. Fale conosco.
Referências
Mindgard. What Are AI Guardrails? Ensuring Safe and Ethical Generative AI, jun. 2025.
Tech Jack Solutions. AI Alignment and RLHF Explained: 2026 Guide.
Medium / QuarkAndCode. RLHF Explained: Fine-Tuning and AI Alignment with Human Feedback, mai. 2026.
The AI Aura. RLHF Explained: Who Is Aligning AI Models? mai. 2026.
Claude5 Hub. AI Safety 2026: Alignment Research Breakthroughs, mai. 2026.
arxiv / Alignment Midtraining Research. AI Alignment and Value Learning: Fragility of Fine-Tuning, abr. 2026.
arxiv / Robotics-Inspired Guardrails. Guardrails for Foundation Models in Socially Sensitive Domains, mai. 2026.
GDPR Local. AI Transparency Requirements: Compliance and Implementation, jul. 2025.
SpeakUp. What is the EU AI Act?, jan. 2026.
Travers Smith. The EU AI Act: The Current State of Play, mai. 2026.
Beyond Tomorrow. AI Regulation Update 2026: EU AI Act Enforcement and US State Rules, jun. 2026.
Alation. EU AI Act Compliance: A Practical Guide for 2026–2027.
European Commission. EU AI Act Official Implementation Page.
arxiv / Marvin van Bekkum. Using Sensitive Data to De-bias AI Systems: Article 10(5) of the EU AI Act, 2025.
McKinsey. The State of AI in 2025: Agents, Innovation, and Transformation, nov. 2025.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.
Shadow AI: o que acontece na sua empresa e você não vê?
Ganho de produtividade, assertividade em projetos e inovação parecem o sonho de todo empresário ao avaliar a capacidade de seus colaboradores. Com a Inteligência Artificial incorporada à rotina corporativa, fica difícil dimensionar o quanto dados, processos e decisões empresariais estão expostos nas ferramentas de IA, muitas vezes usadas sem aprovação, supervisão ou conhecimento das áreas responsáveis. A Shadow AI cresce silenciosamente nas tarefas diárias dos colaboradores pela facilidade de acesso. Muitas vezes, profissionais desavisados compartilham informações sem compreender os riscos relevantes para segurança, privacidade, compliance e governança.
Quem deve governar a Shadow AI?
A consultoria Gartner projeta que, até 2027, 40% das empresas sofrerão incidentes de segurança ligados a esse uso informal. A área de TI deve garantir arquitetura, integração e controles técnicos, enquanto a segurança da informação precisa avaliar riscos e implementar mecanismos de proteção. Ao mesmo tempo, Compliance e Jurídico devem analisar impactos regulatórios e a Comunicação Interna deve atuar na conscientização dos colaboradores. Cabe à alta liderança estabelecer diretrizes estratégicas para o uso responsável de IA.
O risco do uso da Shadow AI deve ser tratado na organização como Gestão de Riscos Corporativos, já que na eventualidade de um colaborador compartilhar informações confidenciais em uma ferramenta não autorizada, o impacto pode atingir clientes e parceiros, ou até mesmo informações protegidas pela LGPD podem ser expostas indevidamente.
Segundo dados da WalkMe, apenas 7,5% dos trabalhadores receberam treinamento extensivo sobre uso de IA, enquanto 23% nunca receberam orientação alguma. Sem educação e sem alternativas formais, a proibição não elimina o comportamento, apenas a empurra para onde a empresa não consegue mais enxergar.
De acordo com o estudo global Future of Professionals 2026, realizado pela Thomson Reuters com mais de 1.800 profissionais em 62 países, 46% dos trabalhadores latino-americanos utilizam IA não homologada por suas organizações.
No Brasil, a adoção corporativa de IA saltou de 20% para 51% em apenas doze meses, um dos ritmos mais acelerados do mundo. O problema é que a infraestrutura de governança não acompanhou essa velocidade. Segundo o Cisco Cybersecurity Readiness Index 2025, apenas 5% das empresas brasileiras atingiram maturidade em cibersegurança, e 53% admitem não ter confiança para detectar o uso de Shadow AI nas suas operações.
Junto com problemas jurídicos, o impacto financeiro é alarmante. Violações originadas em Shadow AI custam em média US$670 mil dólares a mais do que outros incidentes, de acordo com o IBM Cost of a Data Breach Report 2025. Em 97% dos casos de violação envolvendo modelos ou aplicações de IA, não havia controles de acesso adequados.
O que já está em vigor: o marco regulatório brasileiro
Mesmo sem uma lei específica de IA sancionada, no Brasil, a Lei Geral de Proteção de Dados (LGPD) já impõe obrigações sobre coleta, tratamento e responsabilização de dados pessoais. Se um colaborador insere dados de clientes em uma plataforma externa e há vazamento, a responsabilidade legal recai sobre a empresa. Paralelamente, o PL 2338/2023 — o Marco Legal da Inteligência Artificial — segue em tramitação na Câmara dos Deputados. Inspirado no modelo europeu, o projeto prevê a classificação de sistemas de IA por nível de impacto, direitos de transparência e contestação para pessoas afetadas por decisões automatizadas, e multas que devem seguir parâmetro semelhante ao da LGPD.
A ausência de lei específica não significa ausência de risco regulatório pois a LGPD já cobre boa parte do terreno e o PL 2338 tende a adicionar uma camada complementar de exigências sobre governança e auditabilidade dos próprios sistemas de IA.
O contexto internacional
O AI Act da União Europeia já está em vigor para as práticas de risco inaceitável como manipulação subliminar e pontuação social por governos. As multas para violações de alto risco podem chegar a €15 milhões ou 3% do faturamento global anual; para as proibições mais graves, até €35 milhões ou 7%. Empresas brasileiras com clientes ou operações no bloco europeu estão sujeitas a essas regras independentemente de onde o sistema de IA foi desenvolvido.
Nos Estados Unidos, a ausência de uma lei federal única mantém o cenário fragmentado entre iniciativas estaduais e frameworks voluntários como o NIST AI Risk Management Framework, que vem se consolidando como referência de mercado para estruturar governança de IA mesmo sem força de lei.
A norma internacional ISO/IEC 42001, publicada em 2023, também ganhou tração como padrão certificável para sistemas de gestão de IA sendo cada vez mais exigida em processos de due diligence e contratos B2B.
Adotar Frameworks Reconhecidos
Normas como a ISO/IEC 42001, ISO/IEC 38507, ISO/IEC 23894 e estruturas do NIST AI RMF oferecem diretrizes importantes para governança e gestão de riscos em IA.
A Jump obteve a certificação ISO/IEC 42001, tornando-se uma das primeiras consultorias de tecnologia do Brasil a operar com um sistema de gestão de Inteligência Artificial formalmente certificado por auditoria independente. A conquista coloca a empresa em um grupo ainda seleto no país, em um momento em que a governança de IA deixou de ser pauta de comitê para se tornar critério concreto de negócio.
A ISO 42001 é a primeira norma internacional desenvolvida para a gestão responsável de sistemas de inteligência artificial. Ela exige que as organizações estruturem processos auditáveis para o desenvolvimento, uso e monitoramento contínuo da IA contemplando a gestão de riscos algorítmicos, rastreabilidade de decisões automatizadas, qualidade de dados, transparência e supervisão humana sobre sistemas de alto impacto.
O denominador comum entre os dados e o cenário regulatório é claro: Shadow AI não é um problema de tecnologia, mas de governança que se manifesta como risco técnico, regulatório e financeiro. As organizações mais maduras não bloqueiam as inovações, mas criam mecanismos para utilizá-la de forma segura, ética e alinhada aos objetivos corporativos.
RADAR AI
A Jump criou uma solução para levar governança na velocidade da IA e auxiliar às empresas no diagnóstico da situação atual, desenho do modelo de governança ajustado ao porte e ao setor e a definição de processos e critérios de priorização de iniciativas de IA. A implementação acontece em etapas e o resultado do diagnóstico é consolidado em um documento executivo estruturado, desenvolvido para apoiar a leitura estratégica do cenário avaliado e orientar a tomada de decisão.
Como funciona o RADAR AI:
Descoberta e Inventário de Governança
– Detecção automática de Shadow AI
– Registro centralizado dos sistemas, com responsável, nível de risco e status de conformidade
– Interface conversacional para consultar o inventário em linguagem natural
Análise de Risco e Políticas
– Painel consolidado de risco por ativo, categoria e severidade
– Rastreamento de findings com responsável identificado
– Políticas built-in que identificam violações automaticamente
– Avaliações estruturadas e rastreáveis com histórico completo
Governança, Monitoramento e Auditoria
– Score dinâmico de conformidade: EU AI Act · ISO 42001 · NIST AI RMF · LGPD
– Controle de provedores e modelos aprovados por ambiente e nível de dados
– Monitoramento em tempo real com alertas e gestão de incidentes
– Audit trail imutável e exportável para reguladores
Agende uma reunião com os nossos especialistas e assuma o controle das informações da sua empresa com o RadarAI.
Você sabe qual a conta que ninguém colocou no orçamento de IA?
Organizações de todos os setores estão implantando inteligência artificial em processos críticos de negócios, e a maioria delas está fazendo isso sem os controles mínimos necessários para saber se esses sistemas funcionam corretamente. Segundo o, EY Responsible AI Pulse Survey, publicado em outubro de 2025 com 975 líderes C-level em 21 países, registrou que 99% das organizações já sofreram perdas financeiras associadas a riscos de IA, com perda média de USD 4,4 milhões por organização e 64% dos entrevistados relatando perdas superiores a USD 1 milhão.
A adoção de IA nas empresas atingiu um patamar que torna a governança uma necessidade operacional e muitas ainda não sabem como atuar sem perder dinheiro. Segundo a McKinsey no relatório State of AI 2025, 88% das organizações já utilizam IA em ao menos uma função de negócio, número que era 78% no ano anterior. O crescimento é expressivo, mas apenas um terço dessas organizações conseguiu escalar o uso de IA de forma ampla na empresa, e 39% ainda estão na fase de experimentação.
Apesar de muitos avanços, o contraste entre adoção e maturidade de governança continua abrindo margem para riscos. Uma pesquisa da Economist Impact, conduzida com 639 executivos seniores em Londres, Nova York, Cingapura, Sydney e Tóquio no final de 2025, aponta que apenas 8% das organizações globais gerenciam um framework de governança de IA abrangente. A IBM, por sua vez, aponta que 87% das organizações afirmam ter estruturas de governança claras, mas menos de 25% implementam os controles necessários para gerenciar viés, transparência e segurança de forma efetiva.
Declarar que existe governança e operar com governança são duas coisas distintas. O Fórum Econômico Mundial e a Accenture, no relatório Advancing Responsible AI Innovation publicado em setembro de 2025, concluíram que menos de 1% das organizações chegaram à operacionalização completa de IA responsável, com 81% ainda nos estágios iniciais de maturidade. O índice AI Readiness da Cisco, de 2025, mostra que apenas 16% das empresas atingiram o nível mais alto de prontidão para governança, o que a pesquisa chama de Pacesetters, o grupo totalmente preparado entre quatro categorias avaliadas.
Todos esses dados descrevem um ambiente em que a IA avança muito além da capacidade das organizações de controlá-la, auditá-la e responsabilizá-la por seus resultados.
Por que a governança de IA é diferente da governança de TI tradicional
Quem já passou por implantações de ERP, migrações de nuvem ou programas de segurança da informação permite a estrutura geral de um programa de governança tecnológica: políticas, controles, auditorias, responsabilidades definidas. A governança de IA compartilha essa estrutura, mas adiciona desafios que os modelos tradicionais não foram projetados para endereçar, entre eles:
1) Opacidade dos sistemas
Modelos de aprendizado de máquina, especialmente os de linguagem natural de grande escala, produzem resultados que muitas vezes não podem ser explicados de forma simples nem pelos engenheiros que os treinaram. Quando um sistema de crédito nega uma solicitação ou um algoritmo de recrutamento descarta um candidato, a organização precisa ser capaz de explicar os critérios, auditá-lo e contestá-lo, se necessário. A ausência de explicabilidade não é um detalhe técnico: é um risco legal em várias jurisdições e uma falha de processo em qualquer estrutura de governança séria.
2) Velocidade de rotina
As empresas não estão mais apenas adotando um ou dois sistemas de IA controlados por TI. A Grip Security, em seu relatório SaaS + AI Security de 2026, aponta que as organizações atualmente gerenciam funcionalidades de IA distribuídas por centenas de aplicações SaaS, muitas solicitações fora de qualquer processo centralizado de revisão de segurança. Os ataques relacionados à IA cresceram aproximadamente 490% entre 2025 e 2026, e grande parte das falhas de governança emergem não por comprometimento direto de modelos, mas por permissões e integrações que ninguém estava monitorando. Não é possível governar o que não se consegue inventariar.
3) Agentes de IA independentes
Diferentes dos modelos que respondem às consultas, os agentes de IA tomam sequências de decisões, acessam sistemas externos, executam ações e aprendem com interações sem intervenção humana contínua. A Deloitte, em sua pesquisa State of AI in the Enterprise de 2026 com 3.235 líderes seniores, informa que 74% das organizações planejam adotar IA agentiva nos próximos dois anos, mas apenas 21% dessas organizações possuem um modelo maduro de governança para agentes de IA. Um detalhe operacional capturado pelo Writer em pesquisa de 2026 vai além: 35% das organizações presumiram que não conseguiriam desligar um agente de IA que saísse do controle se isso acontecesse. Implantar sistemas autônomos sem capacidade de interrupção é uma falha de controle que nenhum outro contexto tecnológico tentaria como aceitável.
O cenário regulatório global: o que mudou e o que está prestes a mudar
A governança de IA saiu do domínio das boas práticas voluntárias e entrou no domínio da compliance obrigatória. O movimento regulador mais consequente é o europeu, mas está longe de ser o único.
O EU AI Act, o primeiro framework legal de abrangência para inteligência artificial no mundo, entrou em vigor em agosto de 2024 e vem sendo implementado em fases desde então. Agora as organizações tem o prazo principal de agosto de 2026 para dezembro de 2027, isso significa que aqueles que já iniciaram o processo de inventário, classificação e documentação estão em vantagem específica sobre como que esperavam um único prazo como ponto de partida, a Jump, faz parte do grupo que está à frente.
Jump e a ISO 42001
O mercado de plataformas de governança de IA foi avaliado em US$ 308,3 milhões em 2025 e deve atingir US$ 3,59 bilhões até 2033, com CAGR de 36%, segundo a Grand View Research. A Gartner projeta que os gastos com plataformas de governança de IA chegarão a US$ 492 milhões apenas em 2026, ultrapassando US$ 1 bilhão até 2030. Esses números refletem um mercado que está se consolidando rapidamente em resposta à pressão regulatória e ao amadurecimento da disciplina.
Mas a plataforma é o componente final de um programa que precisa começar com explicito sobre o que governança de IA significa na prática. Três frameworks referência estruturam a maioria dos programas corporativos em 2026.
O NIST AI Risk Management Framework é uma arquitetura de referência mais utilizada por empresas norte-americanas. Voluntário por natureza, organiza-se em quatro funções: Governar, para responsabilidade transversal; Mapear, para contextualização de riscos; Medir, para testes e monitoramento contínuo; e Gerenciar, para priorização e tratamento de riscos. O framework define sete características de IA confiáveis: validade e confiabilidade, segurança, proteção e resiliência, responsabilidade e transparência, explicabilidade e interpretabilidade, aprimoramento de privacidade, e equidade com gerenciamento de visão.
A ISO/IEC 42001 é a primeira norma global certificável para sistemas de gestão de IA. Funciona de forma complementar ao EU AI Act: onde a regulação define o que deve ser alcançado, a norma define como estruturar os processos organizacionais para chegar lá. Para empresas que precisam demonstrar conformidade com diversas jurisdições, a certificação ISO 42001 funciona como evidência portável de maturidade de governança. A Jump, foi uma das primeiras empresas do Brasil a ser certificada com ela.
O EU AI Act em si funciona como quadro regulamentar na Europa, mas a sua estrutura baseada em risco tornou-se referência global mesmo para organizações fora da União Europeia, pelo mesmo específico do “efeito Bruxelas” que o GDPR produziu na proteção de dados.
Independentemente do framework adotado, os pilares operacionais são consistentes: inventário de sistemas de IA com classificação por nível de risco; documentação técnica de modelos, dados de treinamento e lógica de decisão; mecanismos de supervisão humana definidos por tipo de decisão e impacto potencial; monitoramento contínuo de deriva, visão e desempenho em produção; trilhas de auditoria que atendem a revisões internas e externas; e processos de resposta a incidentes específicos para falhas de IA.
O que o C-Level precisa entender sobre governança de IA
As organizações da Deloitte em que as lideranças seniores participantes da governança de IA geram significativamente mais valor de negócio com IA do que aqueles cujo tema é delegado exclusivamente aos técnicos. Governança de IA efetiva é responsabilidade de todos, incorporada em estruturas de desempenho e revisão, não uma função paralela que existe no organograma de TI.
Uma pesquisa da PwC Global CEO Survey de janeiro de 2026 registrou que 56% dos CEOs acreditam que IA não entregou nenhum benefício mensurável em custo ou receita até agora. Apenas um em cada oito CEOs vê melhorias em duas dimensões. Essa percepção pode refletir expectativas mal calibradas, mas também pode refletir um problema real de implementação: IA sem governança produz frequentemente resultados inconsistentes, não auditáveis e difíceis de escalar, o que mina a confiança dos líderes no potencial da tecnologia.
Apenas 39% das empresas da Fortune 100 possuem mecanismos explícitos de supervisão de IA em seus conselhos de administração, segundo a McKinsey. Esse número está aumentando rapidamente à medida que reguladores, investidores e pressão reputacional empurram o tema para as agendas dos conselhos junto com cibernético, ESG e risco financeiro. Conselhos em 2026 estão fazendo perguntas diretas: onde está a IA nos nossos processos críticos? Como prevenir resultados invejados ou não seguros? Qual é a nossa exposição a IA propostas fora dos processos aprovados? Responder a essas perguntas requer evidências concretas, inventários de IA, trilhas de auditoria, classificações de risco e registros de supervisão humana.
A governança de IA não é uma iniciativa de conformidade que existe paralelamente ao negócio. É uma infraestrutura que permite que o negócio utilize IA com confiança, em escala, de forma sustentável. Organizações como a Jump, que constroem essa infraestrutura agora estão criando uma vantagem que vai além da conformidade regulatória: estão estabelecendo a capacidade de implantar IA com velocidade e sem as interrupções que as falhas de governança ocorrerão. As que não constroem estão acumulando um passivo que, cedo ou tarde, aparecerá como incidente, multa, perda de contrato ou dano de confiança.
O intervalo entre adotar IA e governar IA está se fechando por força regulatória, por pressão de mercado e por evidência acumulada de que o custo da ausência de controle é mensurável e significativo. A questão para líderes não é mais se esse investimento é necessário. É por onde começar e a Jump sabe muito bem os caminhos que precisam ser percorridos.
Referências
- Pesquisa EY Responsible AI Pulse, lançada em 2025.
McKinsey. O Estado da IA em 2025: Agentes, Inovação e Transformação, nov. 2025 .
Deloitte. Estado da IA nas Empresas em 2026 .
Fórum Econômico Mundial e Accenture. Promovendo a Inovação Responsável em IA: Um Guia Prático, definido para 2025 .
Economist Impact e Kyocera. Estudo sobre o Futuro da Governança da IA no Trabalho, 2025 .
Cisco. Índice de prontidão para IA 2025 .
IBM. Pesquisa sobre Governança de IA 2025 .
Pesquisa Global de CEOs da PwC , janeiro de 2026 .
Redator. Agentes de IA nas Empresas em 2026 .
Grip Security. Relatório de Segurança SaaS + IA para 2026 .
Grand View Research. Relatório de Mercado de Governança de IA, 2025–2033 .
Gartner. Guia de mercado para plataformas de governança de IA, fevereiro de 2026 .
Evolvance Market Research. Estatísticas de Governança de IA 2026: Principais Dados e Insights .
MCP Manager da Usercentrics. Estatísticas de governança de IA para conhecer em 2026, fev. 2026 .
Security Boulevard / Grip Security. Estatísticas de Governança de IA para 2026: Tendências, Riscos e Segurança Empresarial, maio de 2026 .
Credo AI. Última atualização sobre regulamentações de IA: o que as empresas precisam saber em 2026, dez. 2025 .
Elementum AI. Estrutura de Governança de IA: Guia Empresarial para 2026, maio de 2026 .
EW Solutions. A Estrutura de Governança de IA Empresarial, maio de 2026 .
Obot AI. Tendências de Governança de IA 2026: O Futuro da Conformidade com IA, junho de 2026 .
União Europeia. Lei da UE sobre IA (Regulamento UE 2024/1689), Comissão Europeia .
Nós legais. Atualizações da Lei de IA da UE de 2026: Requisitos de conformidade e riscos comerciais, abril de 2026 .
Cloud Security Alliance. Prazo de alto risco da Lei de IA da UE: Lacuna de preparação empresarial, março de 2026 .
Revista SQ. Estatísticas de custos de conformidade com a Lei de IA da UE 2026, abr. 2026 .
BlackFog. A Lei de IA da UE: Requisitos de conformidade para 2026 e além, junho de 2026 .
Decifrando o Futuro. Lei de IA da UE de 2026: Penalidades, Níveis de Risco e Novos Prazos, junho de 2026 .
Prof. Hung-Yi Chen. Governança e Regulação da IA 2026: Um Guia Completo para Estruturas Globais, março de 2026 .
Inteligência em Governança: Como a IA irá redefinir a conformidade, o risco e a governança em 2026 .