Um guia de decisão para CTOs e CFOs resolverem custos multicloud e governança de IA
A inteligência artificial está avançando dentro das empresas em uma velocidade que dificulta acompanhar cada novo modelo, ferramenta e aplicação por meio de processos manuais. O problema começa quando essa expansão acontece sem uma visão consolidada do que está sendo utilizado, quanto custa, quem é responsável e quais riscos estão envolvidos. Olhar para o problema e mapear a melhor solução para a empresa no momento está sendo o principal desafio dos CTOs e CFOs.
O Gartner estima o gasto empresarial global com inteligência artificial em US$ 2,59 trilhões em 2026, e uma parcela desse volume é consumida por recursos ociosos, projetos que continuam ativos depois da prova de conceito e workloads de agentes que utilizam tokens sem critérios claros de parada.
O OPT-3 e o Radar AI são produtos da Jump que atuam sobre dimensões diferentes de um mesmo desafio. O OPT-3 trata da dimensão financeira, oferecendo visibilidade sobre o consumo de cloud e plataformas de dados como Databricks, com atribuição por time, projeto e caso de uso, além de recomendações de otimização.
Enquanto o Radar AI atua sobre a dimensão de risco, a plataforma permite identificar ferramentas de IA em uso, classificar situações de Shadow AI, acompanhar a maturidade da governança e monitorar comportamentos anômalos que podem indicar um problema antes que ele se transforme em incidente.
FinOps multicloud: OPT-3 x CloudZero x Vantage x Flexera
O mercado de FinOps cresceu de menos de cinco plataformas há uma década para mais de cem atualmente. Isso significa cem variações do mesmo recorte: visibilidade de custo por engenharia, ou visibilidade de custo por finanças. Raramente as duas coisas ao mesmo tempo, e quase nunca com um caminho estruturado de maturidade entre elas.
A CloudZero ilustra bem a primeira hipótese. Desde que se reposicionou como especialista em ROI de IA, a plataforma aprofundou a atribuição de custo por modelo de LLM e por unidade de negócio, cliente, feature, ambiente. É um avanço real mas a operação depende de ferramentas de BI externas, o que mantém a decisão de custo dentro do time de engenharia. Para o CFO que precisa de um número confiável sem depender de tradução técnica, esse modelo não adianta muito.
A Vantage resolve a fricção de adoção, interface simples, integração rápida só que ao custo de profundidade. O próprio mercado reconhece que alocação sofisticada e unit economics ficam fora do escopo da plataforma. Ela mostra o problema, mas não aponta o que fazer com ele.
A Flexera cobre a ponta que falta às duas anteriores: showback e chargeback auditável, pensado para times financeiros. O preço dessa robustez é a velocidade, implementações mais longas, herança de ferramentas de IT asset management, menos DNA multicloud nativo.
O diferencial do OPT-3
Nenhuma das três principais concorrentes do mercado entrega as três coisas ao mesmo tempo: visibilidade técnica, controle financeiro e um caminho para a organização percorrer em etapas. Esta é exatamente a proposta do framework Crawl/Walk/Run do OPT-3. Com isso, ROI deixa de ser estimativa e vira equação: gasto × percentual de desperdício × percentual de recuperação, um número que CTO e CFO conseguem validar juntos, na mesma reunião.
Governança de IA: Radar AI x Indicium x Dataside
A segunda decisão é menos discutida, mas igualmente cara: como saber, com evidência auditável, quais sistemas de IA operam dentro da empresa, quem é o dono de cada um, qual o nível de risco e se estão em conformidade com EU AI Act, ISO 42001, NIST AI RMF e LGPD ao mesmo tempo.
A resposta histórica do mercado é consultoria. A Indicium, agora unificada como Indicium AI após a fusão com a britânica Mesh-AI, é o exemplo mais forte disso com atuação de ponta a ponta em transformação por IA. A Dataside ocupa um espaço complementar no mercado brasileiro: portfólio amplo em analytics e governança, certificações Microsoft e ISO, modelo de alocação de time sob demanda.
A dinâmica do ShadowAI
O ponto de atenção é o formato de consultoria que mapeia o cenário de IA da empresa como projeto, um retrato do momento, entregue em semanas ou meses, que já começa a ficar desatualizado assim que um novo time sobe uma ferramenta sem passar pelo radar de ninguém. Shadow AI não é um risco que se resolve uma vez; é um risco que se recria toda semana.
O Radar AI ataca esse problema como produto vivo, não como fotografia de projeto. Ele detecta o uso não autorizado de IA, mantém um inventário centralizado, com responsável, nível de risco e status de conformidade de cada sistema, e permite consultar tudo isso em linguagem natural, sem depender de um relatório estático.
O critério que a maioria ignora: governança de agentes
Nenhum dos concorrentes citados, nem os de FinOps, nem os de governança de IA, constrói o discurso em torno de governança de agentes autônomos como eixo central de decisão. É um ponto cego relevante, porque as duas frentes (custo de cloud e uso de IA) convergem exatamente para o mesmo lugar: quanto mais IA autônoma opera dentro da empresa, mais crítico é ter uma camada que audite essas decisões continuamente, e não apenas em auditorias pontuais.
Você sabe quanto custa uma IA sem controle? | LinkedIn
Checklist antes de assinar um contrato
Antes de escolher entre plataforma e consultoria em FinOps ou em dados vale confrontar cada opção com quatro perguntas simples:
O modelo é contínuo ou por projeto? Um mapeamento ou relatório envelhece no dia em que é entregue, já uma plataforma acompanha a operação em tempo real.
Quem fica dono do conhecimento gerado? Se a resposta é “o fornecedor”, o próximo ciclo de decisão volta a depender externamente.
A maturidade organizacional tem um caminho claro, ou só um dashboard? Visibilidade sem framework de evolução é fotografia, não plano.
Existe camada de governança sobre as decisões automatizadas, com auditoria contínua e não pontual? Se a resposta é não, o problema de amanhã já está sendo criado hoje.
Essas quatro perguntas não eliminam a necessidade de avaliar preço, integração e suporte. Mas evitam o erro mais comum nessa decisão: comparar ferramentas pela lista de features, quando a escolha real é entre dois modelos de relação, o que entrega um retrato, e o que fica instalado para agir.
Quando a IA erra, quem está preparado para responder?
Empresas precisam saber investigar o problema, avaliar seus impactos e manter registros capazes de mostrar como cada decisão foi tomada. Acontece que Incidentes envolvendo sistemas de IA já fazem parte da realidade das organizações. O AI Incident Database reúne mais de 1.200 casos documentados em todo o mundo, enquanto o Stanford AI Index registrou um aumento de 56% nos incidentes reportados nos últimos anos. Ao mesmo tempo, muitas empresas que utilizam inteligência artificial em processos relevantes ainda não contam com procedimentos formais para lidar com uma falha, tampouco mantêm uma documentação capaz de reconstruir o que aconteceu, quais medidas foram adotadas e quem esteve à frente de cada decisão.
Já existem diversas maneiras de sanar essas dores, na cláusula 10.1 da ISO 42001 por exemplo, padrão internacional para sistemas de gestão de inteligência artificial, o chamado AI Incident Handling estabelece uma estrutura para identificar, registrar, investigar e responder a incidentes relacionados ao uso de IA, criando também uma base documental para que a organização consiga aprender com o ocorrido e aprimorar seus controles.
A Jump, uma das empresas brasileiras certificadas nesse padrão, desenvolveu o Radar AI para levar essa estrutura para a operação: a plataforma reúne alertas, informações sobre o incidente, responsáveis e trilhas de auditoria, acompanhando o caso desde a identificação do comportamento anômalo até a conclusão das medidas corretivas. Para entender o que isso representa no cotidiano de uma organização, vale imaginar uma situação que poderia acontecer em uma operação real.
Na operação real
Uma empresa do setor de crédito utiliza há oito meses um sistema automatizado de scoring para avaliar propostas de financiamento. O modelo opera normalmente e não há registros anteriores de incidentes. Em uma terça-feira, porém, o Radar AI identifica uma alteração relevante: a taxa de aprovação de uma determinada faixa de clientes caiu 34% em relação à média observada nas duas semanas anteriores. Não houve nenhuma mudança anunciada na política de crédito que justificasse a queda.
O primeiro alerta já traz informações sobre o modelo envolvido, o comportamento identificado, o momento em que a alteração começou e os dados que sustentam a ocorrência. Para quem está responsável pelo sistema, isso muda a natureza da resposta. Em vez de começar tentando descobrir se existe um problema, a equipe já recebe um conjunto de informações que permite avaliar a situação e decidir como agir.
Uma das primeiras questões será definir se o modelo deve continuar operando durante a investigação ou se precisa ser temporariamente interrompido. A decisão pertence a um responsável humano, que precisa considerar tanto o risco de manter o sistema em funcionamento quanto os impactos de uma eventual paralisação. O Radar AI registra quem tomou essa decisão, em que momento e qual justificativa foi apresentada. Essa informação pode parecer secundária enquanto o incidente está acontecendo, mas ganha outro peso posteriormente. Em uma auditoria, por exemplo, a organização poderá demonstrar que houve supervisão humana e que a decisão foi tomada dentro de um processo definido, com registro das circunstâncias que levaram à escolha.
A investigação aponta então para uma possível causa: o modelo sofreu drift. Os dados recebidos recentemente apresentam uma distribuição diferente daquela utilizada durante o treinamento original e, como não havia um monitoramento ativo de performance acompanhando essa alteração, o comportamento do modelo foi mudando sem chamar a atenção da equipe.
Nesse momento que o Tractix, framework que opera sob o Radar AI para detecção e classificação de comportamentos anômalos em modelos de inteligência artificial, ajuda a aprofundar a análise. A investigação consegue avançar para as variáveis relacionadas à divergência e observar o que mudou, em qual direção e com que intensidade.
O que acontece depois que o incidente é identificado?
A identificação do problema abre uma sequência de decisões que precisam ser coordenadas. No caso do sistema de crédito, por exemplo, a empresa terá de avaliar não apenas a causa do drift, mas também o que aconteceu com as propostas analisadas durante o período de comportamento anômalo.
Imagine uma operação que tenha processado centenas ou milhares de propostas durante esse período. A empresa pode precisar estabelecer critérios para identificar quais casos exigem uma nova análise humana, qual será a prioridade dessa revisão e quais medidas deverão ser tomadas caso sejam encontradas decisões afetadas pelo incidente. Existe aí uma consequência operacional concreta, que envolve tempo, pessoas e recursos. Para a liderança, a decisão sobre o alcance dessa revisão precisa estar apoiada pelas evidências produzidas durante a investigação. Por isso o registro do incidente acompanha todo o processo. Cada decisão tomada durante a contenção, responsável envolvido, as medidas corretivas, os prazos definidos e os critérios utilizados para encerrar o caso passam a fazer parte de uma mesma trilha.
Ao final, a organização consegue reconstruir a história do incidente. Quando o problema começou? Quando foi identificado? Quem foi informado? Qual decisão foi tomada naquele momento? O que foi investigado? Quais medidas foram adotadas? Houve impacto sobre decisões anteriores? O que foi alterado para reduzir a possibilidade de recorrência? São perguntas que podem surgir internamente, em uma auditoria, diante de um cliente ou até mesmo em uma discussão no conselho de administração. Ter essas respostas registradas muda a capacidade da empresa de demonstrar como exerceu a governança sobre aquele sistema.
A distância entre ter uma política e conseguir aplicá-la
A SO 42001 estabelece uma série de requisitos para o tratamento de incidentes de IA: a organização deve ter procedimentos para identificação e reporte, registrar formalmente os incidentes, avaliar sua gravidade e seus impactos, investigar suas causas, estabelecer ações corretivas com responsáveis e prazos e revisar o ocorrido para identificar oportunidades de melhoria. O desafio está em transformar esses requisitos em uma rotina que funcione quando um problema aparece. Uma pesquisa da IBM mostra essa diferença: 87% das organizações consultadas afirmam possuir frameworks de governança de IA, mas menos de 25% implementaram os controles necessários para administrar situações de falha de maneira efetiva.
Ter uma política de governança arquivada em uma plataforma corporativa não significa necessariamente que exista uma operação preparada para responder a um incidente. A diferença aparece justamente no momento de pressão, quando alguém precisa identificar o problema, acionar as pessoas certas, decidir se o sistema deve continuar funcionando, estabelecer o que será investigado e registrar as decisões enquanto tudo acontece.
Em inteligência artificial, essa preparação ganha uma dimensão adicional porque alguns problemas não são facilmente percebidos. Um modelo pode continuar disponível, processando solicitações e entregando respostas enquanto seu desempenho se deteriora. Dependendo da aplicação, o efeito pode se acumular durante um período considerável antes de ser identificado.
2026: Mudanças
Em 2026, a discussão sobre incidentes de IA também está inserida em um ambiente regulatório que se torna progressivamente mais exigente. O EU AI Act, cuja implementação acontece em etapas desde 2024 e teve novas obrigações entrando em vigor ao longo de 2025 e 2026, estabelece requisitos relacionados à supervisão, ao monitoramento e ao reporte de determinados incidentes, especialmente no caso de sistemas classificados como de alto risco.
Entre as exigências está a necessidade de acompanhar o comportamento dos sistemas depois que eles entram em operação e manter mecanismos capazes de identificar situações que possam demandar intervenção ou comunicação às autoridades competentes. Uma empresa que precise demonstrar como acompanhou um sistema de IA durante determinado período terá dificuldade para fazer isso se as decisões, alertas, investigações e ações corretivas estiverem espalhados por e-mails, planilhas, mensagens e registros independentes.
A adoção da ISO 42001 cria uma estrutura para organizar, mas a certificação, por si só, não resolve o desafio. O valor está em transformar os requisitos de governança em processos que possam ser aplicados no cotidiano e demonstrados quando necessário.
Foi a partir dessa lógica que a Jump desenvolveu o Radar AI. A plataforma funciona como uma camada operacional para a governança de inteligência artificial, conectando a identificação de comportamentos anômalos ao processo de investigação, tomada de decisão, correção e registro.
O Tractix participa desse fluxo na análise dos comportamentos dos modelos, enquanto o Radar AI organiza as informações e a trilha necessária para acompanhar o incidente e documentar sua evolução. À medida que a inteligência artificial passa a participar de decisões cada vez mais relevantes dentro das empresas, a capacidade de responder a um erro também passa a fazer parte da própria governança desses sistemas.
A pergunta, portanto, já não é apenas se a organização consegue identificar quando uma IA apresenta um comportamento inesperado. É saber se, naquele momento, existe uma estrutura capaz de transformar a descoberta em investigação, a investigação em decisão e a decisão em evidência. A Jump se estrutura e desenvolve seus produtos com governnança, a transformação não espera. Fale conosco.
Referências
ISO/IEC. ISO/IEC 42001 :2023 — Sistema de Gestão de Inteligência Artificial .
Cornerstone. ISO/IEC 42001 Explicada: Por que a IA Responsável e a Governança da IA são Essenciais, janeiro de 2026 .
ISMS.online. ISO 42001: Guia Definitivo de Implementação 2025 .
Protecht Group. Governança de IA: Por que a ISO 42001 é o próximo passo natural na certificação, lançamento em 2025 .
Governança de IA hoje. A ISO 42001 está redefinindo a governança de IA em 2026, março de 2026 .
Diretório de Segurança de IA. ISO/IEC 42001: Guia Padrão de Sistemas de Gestão de IA 2026 .
Elevate Consult. Código de Práticas de IA da UE: Guia 2025 + Mapa ISO 42001 .
IBM. Pesquisa sobre Governança de IA 2025 .
Stanford HAI. Relatório do Índice AI 2025 .
Radar AI — Governança operacional de IA .
Jump marca presença no SP2B, evento de inovação
No dia 11 de agosto de 2026, o Parque Ibirapuera recebeu a primeira edição do SP2B, São Paulo Beyond Business. Durante oito dias, o evento reuniu mais de dois mil palestrantes em uma programação distribuída por mais de vinte palcos, colocando tecnologia, negócios, cultura e inovação no centro das discussões. A proposta do SP2B parte de uma ambição semelhante à do SXSW, nos Estados Unidos: criar um grande ponto de encontro para diferentes setores discutirem as transformações que estão acontecendo e os caminhos que se abrem para os negócios. Em São Paulo, maior polo econômico da América Latina, a ideia encontra um cenário natural para essa conversa.
Os números da primeira edição ajudam a dimensionar o tamanho do evento. Foram 750 painéis, mais de mil horas de conteúdo e uma expectativa de 700 mil pessoas circulando pelo Ibirapuera ao longo da semana. A produção é da DA20, mesma empresa responsável pelo Rio2C, com curadoria que inclui nomes como Hugh Forrest, ex-presidente do SXSW, e Zé Ricardo, diretor artístico do Rock in Rio. Foi nesse ambiente que Rafael Capua, COO e sócio fundador da Jump, participou do painel Smart Growth, no palco Beehive Innovation. Ao lado de Thiago Aor, sócio e CFO da Cora, e com mediação de Rafa Cappai, CEO da Espaçonave, Rafael falou sobre uma questão que acompanha qualquer empresa em processo de expansão: como crescer sem deixar que a velocidade comprometa a eficiência, a essência e, sobretudo, a racionalidade do negócio.
Para a Jump, estar no SP2B foi uma escolha deliberada,; o evento concentra empreendedores, executivos e investidores que estão pensando nos próximos passos de seus negócios. O tema do painel também conversa diretamente com o que a empresa vive na prática, tanto nos projetos que conduz com seus clientes quanto na forma como desenvolve e lança seus próprios produtos.
Quando a primeira pergunta é sobre IA
Rafa Cappai abriu o painel com uma pergunta que levou os participantes diretamente aos bastidores do crescimento: qual foi o aprendizado mais doloroso de escalar uma empresa? A resposta de Rafael passou por uma questão que se tornou cada vez mais presente nas empresas: a adoção de inteligência artificial antes de entender o problema que se pretende resolver.
“Muita gente chega no cliente e já tem na cabeça que precisa de IA. Essa nunca deve ser a primeira pergunta. A gente acredita que a primeira pergunta tem que estar relacionada ao processo, às pessoas, a quem está envolvido, para aí sim usar a tecnologia e a IA como meio”, disse Capua durante o painel.
“A lógica muda a ordem da conversa, antes de pensar em qual tecnologia usar, é preciso entender o processo, as pessoas envolvidas e o problema que precisa ser resolvido. Quando essa ordem é invertida, a inteligência artificial pode acabar apenas acelerando uma operação que já não funciona bem. A empresa passa a produzir mais e automatizar mais, mas sem necessariamente resolver aquilo que deveria estar no centro da operação”, explica.
“Muita gente chega no cliente e já tem na cabeça que precisa de IA. Essa nunca deve ser a primeira pergunta. A gente acredita que a primeira pergunta tem que estar relacionada ao processo, às pessoas, a quem está envolvido, para aí sim usar a tecnologia e a IA como meio”, disse Capua durante o painel.
“A lógica muda a ordem da conversa, antes de pensar em qual tecnologia usar, é preciso entender o processo, as pessoas envolvidas e o problema que precisa ser resolvido. Quando essa ordem é invertida, a inteligência artificial pode acabar apenas acelerando uma operação que já não funciona bem. A empresa passa a produzir mais e automatizar mais, mas sem necessariamente resolver aquilo que deveria estar no centro da operação”, explica.
Essa questão ganha ainda mais relevância à medida que as ferramentas de IA passam a fazer parte da rotina dos times. A capacidade de produzir aumenta, mas a decisão sobre onde e como aplicar essa tecnologia precisa acompanhar o mesmo ritmo.
Como faz a Jump
Essa preocupação com processos também aparece na maneira como a Jump desenvolve seus próprios produtos. Durante o painel, Rafael contou que a empresa criou uma cultura de desenvolvimento em que cada nova solução é tratada como uma micro-startup. Cada produto parte de uma tese, tem um prazo e critérios de validação definidos. A ideia é colocar essa hipótese diante do cliente rapidamente para descobrir se ela responde, de fato, a uma necessidade.
Com um time de produtos de cerca de quinze pessoas, a Jump consegue ter uma tese pronta para ser testada com o cliente em até vinte dias. O produto não precisa estar perfeito para ser testado. Precisa ser suficiente para confirmar ou refutar a hipótese. A partir dessa resposta, a empresa consegue entender se deve avançar, ajustar a proposta ou seguir por outro caminho.
O OPT-3, produto de FinOps da Jump que monitora e otimiza custos de cloud em ambientes como AWS, Azure, GCP e Databricks, foi citado como exemplo concreto desse processo. A solução nasceu de uma dor real de um cliente que via sua conta de nuvem crescer sem entender o motivo. A Jump construiu o produto, testou a tese e conseguiu reduzir o custo de cloud do cliente em 61%. O número é um resultado documentado com cliente real.
Quando a IA muda o lugar do gargalo
O avanço da inteligência artificial também começa a alterar uma dinâmica importante dentro das empresas. Quando os times conseguem produzir mais, em menos tempo, aumenta também o volume de entregas que precisa ser acompanhado por quem está na liderança. Foi nesse ponto que Rafael chamou atenção para uma mudança no lugar do gargalo.
“A quantidade de deliverables que a gente começou a fazer com IA é impressionantemente maior. Só que o gargalo, por incrível que pareça, passa a ser a liderança no final”, disse.
“A quantidade de deliverables que a gente começou a fazer com IA é impressionantemente maior. Só que o gargalo, por incrível que pareça, passa a ser a liderança no final”, disse.
A tecnologia aumenta a capacidade de produção, mas alguém ainda precisa revisar, aprovar e dar contexto para aquilo que está sendo produzido. Em muitos casos, essa responsabilidade chega até o topo da organização. A solução não é retirar o humano do processo, é redesenhar a operação para que o humano continue sendo o ponto de decisão, sem se transformar no ponto que impede o trabalho de avançar.
Essa mudança exige que as empresas olhem para seus processos com a mesma atenção que dedicam às ferramentas que estão adotando. Afinal, não basta aumentar a velocidade de produção se a estrutura de decisão continua funcionando no mesmo ritmo de antes.
Crescer também exige saber onde parar
O painel Smart Growth colocou no centro uma tensão que acompanha praticamente toda empresa em crescimento: a busca por velocidade e a necessidade de construir uma estrutura capaz de sustentá-la. Rafael e Thiago chegaram ao palco com histórias diferentes. A Cora precisou parar para respirar depois de queimar caixa em ritmo acelerado. A Jump, por sua vez, cresceu de dois para seiscentos colaboradores sem nunca captar rodada externa.
As trajetórias são distintas, mas levaram a uma conclusão semelhante: crescer bem exige saber dizer não. Também exige entender o que está por baixo antes de acelerar aquilo que está por cima. Processos, pessoas e dados precisam fazer parte da estrutura que sustenta a operação, principalmente quando a empresa passa a lidar com um ritmo maior de crescimento. Essa é uma conversa que a Jump leva para seus clientes em cada projeto e também está presente na forma como a empresa desenvolve seus próprios produtos e decide onde concentrar seus esforços.
No SP2B, essa discussão ganhou espaço diante de empreendedores, executivos e investidores que estão enfrentando perguntas semelhantes em seus próprios negócios. Na estreia do evento em São Paulo, o painel Smart Growth trouxe uma discussão que vai além da velocidade de crescimento: Entender o que precisa estar estruturado antes de acelerar, onde a tecnologia realmente faz sentido e como manter a capacidade de decisão enquanto a empresa cresce.
Foi essa experiência prática que Rafael Capua levou ao palco do SP2B em nome da Jump, em uma conversa sobre crescimento, eficiência, tecnologia e as escolhas que definem os próximos passos de uma empresa, permearam o painel trazendo grandes aprendizados.
Sua empresa usa IA sobre dados mas ninguém sabe ao certo onde estão
Grandes empresas brasileiras estão implantando IA generativa em processos críticos agora, e a maioria delas está fazendo isso sem conseguir responder uma pergunta simples: se alguém pedisse hoje uma lista de todos os dados que um agente de IA está usando para tomar decisões, de onde eles vêm, se são confiáveis e quem é o responsável por eles, essa resposta existiria? Na maior parte dos casos, não. Essa é a lacuna que um catálogo de dados resolve, e é o motivo pelo qual a Jump está desenvolvendo propostas de implantação do OpenMetadata, plataforma de código aberto com mais de 3.000 implantações empresariais globais, para clientes que chegaram ao ponto em que a IA funciona em piloto mas não consegue escalar com segurança porque a fundação de dados embaixo dela ainda não está visível nem governada.
O problema que virou urgente quando a IA entrou em produção
Um catálogo de dados é o sistema que centraliza tudo que uma organização sabe sobre seus próprios: onde cada conjunto de informações existe, quem é responsável por ele, de onde veio, com quais outros sistemas se conecta, se passou por verificação de qualidade e quem pode acessá-lo. Durante anos, esse tipo de ferramenta foi tratada como projeto de documentação, útil para auditorias e compliance, mas ignorado pela maioria dos times no dia a dia. O argumento para investir nela sempre competiu com outras prioridades e raramente vencia.
O que mudou não foi a ferramenta, mas o que passou a consumir esses dados. Analistas humanos, quando encontram uma tabela desatualizada ou com definição ambígua, perguntam para alguém. Agentes de IA não perguntam, eles agem com base no que encontram, e se o que encontram está errado, a resposta que produzem carrega o mesmo nível de confiança com que carregaria uma resposta certa. Esse comportamento tem nome técnico, alucinação, e a causa mais frequente em ambientes corporativos não é o modelo de IA sendo impreciso: é o dado que o modelo recebeu sendo incompleto, desatualizado ou sem contexto suficiente para ser interpretado corretamente.
A escala do problema fica clara quando se considera o que dados fragmentados significam na prática. A maioria dos programas de governança de dados não falha por falta de política. Falha porque as respostas para perguntas básicas, qual tabela de clientes é confiável, o que acontece se esse modelo de transformação mudar, quem é dono desse dado, estão espalhadas entre warehouses, projetos de pipeline, planilhas, threads de comunicação interna e conhecimento tácito de pessoas que podem não estar mais na empresa. Adicionar agentes de IA sobre esse cenário sem resolver a fragmentação não é acelerar o negócio: é garantir que os agentes tomem decisões sobre contexto incompleto em velocidade maior do que qualquer processo manual conseguiria detectar.
O que o OpenMetadata resolve que outros sistemas não resolveram
O OpenMetadata resolve o problema histórico que fazia projetos de catálogo morrerem antes de chegar à produção: a dependência de documentação manual. Com mais de 120 conectores para os principais sistemas de dados do mercado, incluindo Databricks, Snowflake, dbt, Airflow, Tableau e Power BI, a plataforma coleta metadados diretamente dos sistemas de origem de forma automática e contínua. Isso significa que o catálogo se mantém atualizado sem depender de que alguém lembre de documentar cada mudança, que é exatamente onde os projetos de catálogo anteriores falhavam.
A versão lançada em junho de 2025 adicionou data contracts ao repertório da plataforma: acordos formais e verificáveis por máquina que definem o que cada conjunto de dados deve ser em termos de esquema, qualidade e prazo de atualização. Quando um data contract está ativo, qualquer sistema que consuma aquele dado, incluindo um agente de IA, pode verificar automaticamente se o dado que está recebendo cumpre as condições acordadas antes de usá-lo. Isso transforma o catálogo de um sistema de documentação em um mecanismo de confiança operacional.
Para um agente de IA que consulta dados, a diferença é concreta. Sem catálogo, o agente recebe uma tabela e faz o melhor que pode com o que encontra. Com o OpenMetadata configurado, o agente recebe junto com a tabela o status de certificação daquele dado, quem é o responsável técnico e de negócio, quais verificações de qualidade foram aprovadas e quando, quais campos contêm informações sensíveis e quais contratos de dados estão ativos. Essa camada de contexto verificado é o que separa um agente que responde com confiança de um agente que responde com precisão.
O projeto é de código aberto e API-first, o que significa que times com capacidade de engenharia podem hospedar a plataforma internamente, estender entidades de metadados e integrar operações de catálogo à própria arquitetura de dados da organização sem dependência de fornecedor. Para organizações que já operam sobre Databricks ou Snowflake, a integração nativa com essas plataformas permite que o catálogo reflita automaticamente as mudanças de schema, linhagem e qualidade que acontecem nesses ambientes, sem esforço adicional dos times de dados.
Por que isso importa para quem leva governança de IA a sério
A relação entre catálogo de dados e governança de IA certificada não é apenas lógica: é técnica e regulatória. A ISO 42001, padrão global de gestão de inteligência artificial do qual a Jump é uma das únicas empresas brasileiras certificadas, exige que organizações mantenham documentação rastreável sobre os dados que alimentam seus sistemas de IA, com linhagem verificável e mecanismos de controle de qualidade ativos. Um catálogo com coleta automática de metadados e data contracts é parte concreta da evidência que sustenta essa certificação.
Para organizações que usam modelos de IA sobre dados internos, o catálogo cumpre o papel de camada de rastreabilidade: qualquer decisão tomada por um sistema de IA pode ser conectada ao dado que a fundamentou, com informação sobre qualidade, linhagem e responsabilidade daquele dado no momento exato em que foi consultado. Sem essa camada, auditar decisões de IA é impossível na prática. Com ela, a organização consegue responder a reguladores, clientes e seu próprio conselho de administração com evidência documentada, não apenas com intenções declaradas.
O EU AI Act, com obrigações progressivamente ativas desde 2025, e o PL 2338, que tramita no Brasil com estrutura similar, convergem nesse ponto: sistemas de IA de alto risco precisam de documentação de dados rastreável e mecanismos de supervisão que funcionem. Organizações que implementam um catálogo de dados como parte da sua estratégia de IA não estão apenas melhorando a eficiência dos seus agentes: estão construindo a evidência que a regulação vai exigir.
A Jump está desenvolvendo as implantações do OpenMetadata com essa perspectiva como ponto de partida, conectando a capacidade técnica da plataforma com os requisitos de governança da ISO 42001 e com a arquitetura de dados que cada cliente já opera. O catálogo não é um projeto separado da estratégia de IA: é a infraestrutura que torna a estratégia de IA sustentável. Quando o problema de dados fragmentados se torna visível em produção, geralmente já virou incidente. O trabalho de evitar esse incidente começa antes, e começa pelo mapa, fale com a Jump.
Referências
DQLabs. Best Data Catalog Tools in 2026: A Buyer’s Guide, jun. 2026.
Marmot Data. Best Data Catalogs for AI Agents in 2026, jul. 2026.
ToolWorthy. OpenMetadata Review 2026.
Medium / Antonio Soto. Using AI for Data Governance with dbt and OpenMetadata, jun. 2026.
Atlan. 16 Best Data Catalog Tools in 2026: Buyer’s Guide, abr. 2026.
Thoughtworks. The State of Data Mesh in 2026, jul. 2026.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.
Comissão Europeia. EU AI Act Official Implementation Page.
Jump. Governança de IA e Certificação ISO 42001.
Por que Databricks precisa de um olhar próprio no FinOps?
A Databricks se consolidou como uma das plataformas de dados mais adotadas do mercado, mas o modelo de cobrança que a tornou popular não foi desenhado para a volatilidade das cargas de IA generativa e agêntica. O resultado é previsível: CFOs e CTOs veem a fatura crescer mais rápido do que conseguem explicar, e é exatamente aí que o FinOps precisa evoluir.
Pipelines executados continuamente, modelos de machine learning, agentes de IA, aplicações RAG, SQL Warehouses, processamento distribuído, clusters elásticos e GPUs criam um padrão de consumo. O custo já não depende apenas da quantidade de recursos provisionados, mas da forma como dados e algoritmos são utilizados para gerar valor ao negócio.
O ponto cego da fatura em DBU
A cobrança da Databricks funciona por DBU (Databricks Unit), e isso gera duas faturas separadas: uma da própria plataforma, outra do provedor de nuvem que sustenta o processamento. Sem uma camada que unifique essas duas fontes, a reconciliação vira trabalho manual, e não escala quando workloads de treinamento e inferência de IA multiplicam a frequência e o volume dos jobs.
Não por acaso, a própria Databricks tem ampliado seus investimentos em recursos voltados à observabilidade de custos, otimização e governança financeira dos workloads. O tema ganhou espaço de destaque no Data + AI Summit 2026, reforçando que eficiência financeira passou a ser parte da estratégia de dados, e não apenas uma atividade operacional.
Do ponto de vista de negócio, a Databricks exige uma estratégia de FinOps porque um ambiente que cresce sem governança se transforma em aumento de custo sem geração proporcional de valor. No longo prazo, isso impacta previsibilidade financeira, margem e até a capacidade do cliente de expandir novos casos de uso.
Quando dashboards deixam de ser suficientes
As ferramentas nativas das plataformas cloud e da própria Databricks oferecem excelente visibilidade operacional. Elas mostram consumo, utilização de recursos e métricas importantes para o dia a dia das equipes técnicas. Mas organizações com múltiplas áreas de negócio normalmente precisam responder questões mais amplas.
Grupo Mateus e o caso de sucesso de FinOps
Segundo Luan Freitas, cliente e parceiro da Databricks, com um caso de sucesso de FinOps no Grupo Mateus, seguir as recomendações da documentação da plataforma para estruturar modelos e processamentos voltados ao mapeamento de custos gerou resultados expressivos de economia. “Na maioria das vezes é trabalhar em cima das otimizações. A gente seguiu os conceitos da própria ferramenta para ter como mensurar e saber onde atacar.”, afirmou.
“Algumas empresas querem avançar logo, sem construir uma base bem estruturada e acabam tendo um custo três, quatro vezes maior do que se tivessem estruturado antes. A gente já preparou a estrutura para que cada setor assuma os custos dos seus dados”, concluiu Luan.
Atribuição de custo: o desafio que a IA torna urgente
Distribuir os gastos Databricks entre unidades de negócio, produtos ou squads exige tagging consistente de clusters e jobs. Depois, essas informações precisam ser correlacionadas manualmente entre os logs de billing da plataforma e as faturas de nuvem. Esse processo já era trabalhoso no mundo pré-IA. Com pipelines de treinamento, fine-tuning e agentes autônomos rodando em paralelo, a ausência dessa disciplina deixa de ser um incômodo operacional e passa a ser um risco de governança financeira.
Iniciativas recentes da plataforma buscam unificar dados operacionais e financeiros para oferecer visibilidade de custos em tempo real tanto para times de engenharia quanto para FinOps. Ainda assim, essas iniciativas deixam a empresa dependente do ecossistema da própria Databricks para enxergar o problema.
OPT-3: Conectando dados de cloud à inteligência financeira
O desafio real de FinOps na era da IA é operar em ambientes multicloud . Foi para esse cenário que o OPT-3 foi desenvolvido. Em vez de depender de avaliação manual entre faturas Databricks e da nuvem, o OPT-3 correlaciona essas fontes de forma automática.
A ferramenta traz visibilidade total dos custos de AWS, Azure, GCP, Databricks e Snowflake em uma única plataforma com visão integrada e interativa. O objetivo é identificar desperdícios, recursos ociosos e oportunidades de saving com recomendações priorizadas além de gerar alertas e governança com dados atualizados na frequência certa para o negócio.
A fatura do Databricks vai subir
Para organizações que rodam Databricks como peça central da stack de dados e IA, isso significa previsibilidade financeira em tempo real. A fatura da Databricks vai continuar subindo com a adoção de IA e as empresas precisam ter visibilidade dos gastos para avaliar se esse crescimento está gerando valor proporcional para o negócio.
O código migrou, seus dados chegaram certos?
Empresas brasileiras com décadas de operação em SAS e Alteryx estão migrando para o Databricks agora. A pressão vem de três lados ao mesmo tempo: custos de licenciamento que crescem enquanto a base de usuários SAS encolhe, uma geração de programadores que envelhece sem reposição no mercado e a urgência de conectar ambientes analíticos às plataformas de IA que o ecossistema legado simplesmente não alcança. O que a maioria descobre no meio do caminho é que migrar código é a parte mais fácil,. o problema está em garantir que os resultados do sistema novo sejam os mesmos do sistema antigo, registro a registro, antes de desligar o legado. A Jump desenvolveu o MigrateMind com essa premissa como centro: migração não é tradução, é comprovação.
Uma migração de infraestrutura tem critério de sucesso claro: o sistema novo faz o que o antigo fazia, só que mais rápido e mais barato. Uma migração de código analítico tem um critério muito mais difícil de verificar: a lógica que transformava dados brutos em resultados de negócio chegou intacta do outro lado.
O mercado de migração de dados está projetado para crescer de USD 10,55 bilhões em 2025 para USD 30,70 bilhões até 2034, reflexo direto da corrida para modernizar ambientes legados. O problema é que 83% dos projetos de migração falham, estouram o orçamento ou causam disrupção relevante nos negócios. A causa disso é a ausência de um processo que comprove, com evidência objetiva, que o sistema novo produz os mesmos resultados do original.
A falha mais perigosa nesse processo não quebra a execução: o código roda, não aparece nenhum erro, e o resultado entra em produção divergindo silenciosamente da fonte da verdade. Um cálculo de risco que retorna um número ligeiramente diferente do original dispara uma decisão errada.
De SAS para Databricks
O código SAS em grandes organizações foi construído ao longo de anos, por times diferentes, com convenções diferentes, resolvendo problemas que às vezes já não existem, mas seus efeitos ainda percorrem os pipelines. Macros chamam outras macros, datasets intermediários alimentam processos que ninguém documentou formalmente, e aí a lógica de uma solicitação escrita em 2011 pode depender de um comportamento implícito do SAS que o Spark simplesmente não replica.
SAS, Spark e Snowflake discordam sobre como tratar nulos, ordenação de registros, precisão numérica e cálculo de datas. O mesmo código pode produzir resultados diferentes nas duas plataformas sem que nenhum compilador reclame. Ferramentas de conversão automatizada avançaram muito nesse campo: plataformas especializadas migram 100 mil linhas em dez minutos, e aceleradores com IA generativa reduzem o tempo total de migração em até 80%. Esses ganhos são reais, mas não resolvem a divergência que só é detectada quando alguém compara os resultados lado a lado.
O que o MigrateMind faz de diferente
O MigrateMind é um produto da Jump, construído a partir de projetos reais de migração conduzidos pela empresa. A diferença em relação a conversores convencionais começa no que o produto se propõe a fazer: não apenas traduzir código, mas governar a migração inteira em seis etapas encadeadas: análise, conversão, execução, reparo, validação e auditoria, sem que nenhuma unidade avance sem comprovação da anterior.
Em vez de ser simulado simulado, o código convertido roda na plataforma de destino, com resultados reais. Quando erros ocorrem, um agente de reparo recebe o erro como entrada estruturada, gera uma versão corrigida e a reexecuta. Quando as tentativas param de evoluir, um disjuntor encerra o loop e encaminha a unidade para revisão humana, com registro completo de cada tentativa.
A validação compara métricas objetivas entre origem e destino: contagem de linhas, agregações, schema e equivalência valor a valor. Se o delta estiver fora da tolerância definida, a unidade não é certificada. A auditoria produz evidência técnica e executiva de cada decisão e resultado, rastreável e disponível para inspeção interna ou regulatória.
O produto cobre as rotas mais demandadas no mercado brasileiro: SAS 9.4 para Databricks, SAS para Teradata, SAS para Snowflake, Databricks para Snowflake, Snowflake para Databricks e Alteryx para Databricks. O conhecimento acumulado em projetos anteriores, conversões certificadas, mapeamentos validados e padrões recorrentes, alimenta os agentes de forma governada, tornando cada nova migração mais eficiente que a anterior.
Para quem quer avaliar antes de decidir, a Jump oferece dez dias de teste gratuito e prova de conceito no código real, sem lock-in e com os dados permanecendo sob custódia do cliente.
A pergunta que toda organização precisa responder antes de desligar o sistema legado não é se o código novo roda: é se o código novo comprova que chega ao mesmo resultado. Migração com comprovação é entrega.
Acesse migratemind.jump.tec.br para solicitar uma demonstração ou iniciar o teste gratuito.
Referências
MigrateMind / Jump. Migração não é tradução. Migração é comprovação, 2026.
Enlightlab. Data Migration Challenges: Top 8 Risks and Fixing Tips, jun. 2026.
Hakunamatatatech. Data Migration Risks Explained: Expert Guide, jul. 2026.
Advancing Analytics. The Challenge of Migrating Away From SAS, mai. 2026.
Databricks. Introducing Databricks GenAI Partner Accelerators for Data Engineering & Migration.
LeapLogic. SAS to Databricks Modernization, fev. 2026
O verdadeiro custo do desperdício em cloud (e por que ele voltou a crescer)
O relatório State of the Cloud Report da Flexera mostrou que o desperdício estimado em gastos com cloud chegou a 29% em 2026. A análise foi realizada com 753 tomadores de decisão de cloud entrevistados e chamou atenção pelo fato de reverter uma tendência de queda observada nos últimos cinco anos. O principal fator apontado foi o crescimento acelerado das cargas de Inteligência Artificial.
Workloads de IA generativa não se comportam como as cargas tradicionais que o FinOps aprendeu a domar. GPUs ficam provisionadas por picos de treinamento e continuam ociosas. Modelos são testados em produção sem critério claro de desligamento.
A maturidade de FinOps ainda é baixa
Embora FinOps tenha se consolidado como disciplina estratégica, poucas organizações alcançaram um nível elevado de maturidade. Segundo o State of FinOps 2026, publicado pela FinOps Foundation, 51,4% das empresas ainda estão no estágio “Walk”, fase em que existem práticas iniciais de visibilidade e controle, mas a tomada de decisão ainda depende fortemente de processos manuais.
Apenas 14,2% das organizações chegaram ao estágio “Run”, considerado o nível mais avançado de operação, no qual otimização contínua, automação e decisões orientadas por dados fazem parte da rotina.
Isso significa que a maioria das empresas ainda reage aos custos depois que eles aparecem na fatura. Assim, a conversa sobre cloud deixou de ser apenas tecnológica e passou a ocupar espaço nas reuniões financeiras.
Da otimização para a automação
As discussões mais recentes do mercado mostram que FinOps está entrando em uma nova fase: a da automação inteligente. Empresas começam a buscar agentes capazes de acompanhar continuamente o ambiente, identificar desperdícios, recomendar ações e executar otimizações.
Em vez de apenas gerar dashboards, esses agentes passam a atuar como verdadeiros copilotos financeiros da infraestrutura. O objetivo deixa de ser apenas reduzir custos e passa a ser maximizar o retorno de cada real investido em infraestrutura digital.
Times de tecnologia agora atuam para autofinanciar investimentos em IA através de economias de otimização em cloud. Em outras palavras, a eficiência que se ganha cortando desperdício vira o orçamento que libera o próximo investimento em IA.
O papel estratégico do CFO
Esse novo cenário também redefine o papel da liderança financeira. Historicamente, a cloud era vista como um centro de custo tecnológico. Hoje, ela representa uma das principais alavancas de competitividade da empresa.
As organizações mais maduras já perceberam que dashboards, sozinhos, não resolvem o problema. Visibilidade é importante, mas agir rapidamente é ainda mais importante.
O futuro aponta para plataformas capazes de combinar observabilidade, inteligência artificial, automação e governança em um único fluxo operacional.
Nesse modelo, sistemas inteligentes analisam continuamente milhares de métricas de infraestrutura, identificam padrões de desperdício e apoiam decisões quase em tempo real.
O verdadeiro desafio é garantir que cada investimento em cloud gere valor mensurável para o negócio. Empresas que tratam FinOps apenas como um projeto de redução de despesas correm o risco de ficar presas ao ciclo permanente de urgência. Já aquelas que adotam práticas maduras estarão mais preparadas para sustentar o crescimento da IA com eficiência, previsibilidade e governança.
Três movimentos parecem se impor a qualquer CFO:
– Separar o desperdício “clássico” do desperdício de IA. São problemas diferentes, com ferramentas e ciclos de decisão diferentes. Medir os dois juntos esconde onde está a origem real do aumento.
– Perguntar se a automação já substituiu a revisão manual onde a velocidade de decisão importa. Se workloads de IA sobem e descem em horas, um processo de revisão mensal não tem como capturar o desperdício antes que ele vire custo consolidado.
– Tratar a eficiência de cloud como fonte de funding, não como economia de linha. Se a organização está sendo pressionada a autofinanciar IA via otimização, vale tornar esse vínculo explícito no orçamento.
OPT-3: o único produto brasileiro de FinOps para a era da IA
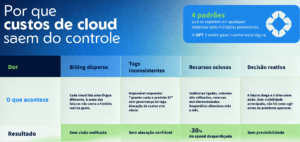
Ambientes em cloud crescem rápido. Com o avanço de dados, IA, analytics e automações, acompanhar esse consumo com clareza se torna ainda mais importante. Foi por isso que a Jump criou o OPT-3, uma plataforma multicloud de FinOps que conecta as soluções de cloud e, em dez dias, produz uma análise completa do investimento da sua empresa na nuvem.
O OPT-3 conecta tecnologia, operação e negócio para transformar dados financeiros da cloud em inteligência para tomada de decisão. Ele consolida os ambientes de cloud em uma visão única, além de detectar anomalias, priorizar recomendações de rightsizing e entregar ao time financeiro e à liderança a clareza que os provedores de nuvem nunca foram projetados para oferecer.
A ferramenta já está em operação e possui clientes com ROI documentado de até 61%. A plataforma evolui no ritmo do seu time seguindo a lógica evolutiva da FinOps Foundation. A análise do momento da empresa passa por três etapas:
Crawl – enxergue seus custos
Walk – otimize com confiança
Run – FinOps como cultura
Fale com nossos especialistas para uma PoC gratuita
O que é IA generativa: guia sem jargão para quem decide orçamento de IA
IA generativa, ou “Gen AI”, é um tipo de inteligência artificial que aprende padrões a partir de grandes volumes de dados, sejam eles, textos, imagens, códigos e áudios, e usa esse aprendizado para criar conteúdo novo. Ela responde a comandos (“prompts”) mas não toma decisões autônomas. Por isso, depende de intervenção humana para revisar e aplicar o que produziu.
Já a IA agêntica, ou “agentic AI”, observa um ambiente, toma decisões e realiza tarefas completas com pouca ou nenhuma intervenção humana, como abrir um chamado, ajustar um processo ou coordenar outros sistemas. Ela geralmente usa IA generativa como base para se comunicar e raciocinar, mas vai além: ela age. Essa autonomia representa, ao mesmo tempo, a promessa e o risco de reduzir a participação humana do processo de decisão. Talvez por isso, “agentic AI” se tornou um dos termos mais buscados por executivos de tecnologia em 2026.
Um projeto de IA generativa tem risco e custo muito menores do que um projeto de IA agêntica. Segundo projeções do Gartner divulgadas em 2026, o investimento mundial em modelos e plataformas de IA deve crescer cerca de 63% em relação a 2025, impulsionado principalmente por gastos com modelos de IA generativa.
Uma pesquisa do Gartner com mais de 200 líderes financeiros, realizada em março de 2026, mostrou que quase metade dos investimentos em IA feitos por CFOs está concentrada em ganhos de produtividade, enquanto apenas uma pequena parte está voltada para a qualidade das decisões de negócio. O estudo conclui que o desafio dos CFOs deixou de ser apenas implantar IA e passou a ser gerar valor estratégico com ela.
Ferramentas como Claude AI são IA generativa ou Agentic AI?
Assistentes como Claude, ChatGPT, Gemini e Copilot funcionam como soluções de IA generativa quando recebem um comando e geram texto, código ou análises. No entanto, também podem dar suporte a funcionalidades agênticas quando são conectados a ferramentas e autorizados a executar tarefas de forma autônoma. Antes de orçar um projeto com essas ferramentas, vale confirmar em qual dos dois modos ela vai operar na sua empresa porque o nível de governança muda bastante entre um caso e outro.
Como decidir se a sua empresa precisa de IA agêntica ou de IA generativa?
A decisão começa pelo objetivo estratégico do projeto. Se a ideia é acelerar tarefas que uma pessoa ainda vai revisar, a IA generativa resolve com menor complexidade e menor risco. Mas, se o objetivo for automatizar um processo de ponta a ponta sem intervenção humana constante, será um projeto de IA agêntica que deve considerar mais governança, mais testes e, normalmente, mais orçamento.
O que separa um bom projeto de IA de um projeto que vira custo permanente?
Um bom projeto de IA deve ter visibilidade de ponta a ponta, de onde o dado vem, quanto custa cada unidade de uso e quem é o responsável pela decisão de continuar ou parar. Além disso, é preciso levar em conta que o gasto com IA generativa não termina na implantação, ele continua todo mês, proporcional ao uso e, sem controle, esse custo cresce de forma silenciosa e imprevisível.
Como reduzir o risco antes de assinar um contrato de IA?
O ideal é começar com um projeto piloto de escopo limitado, com metas de retorno claras e um responsável direto pelo acompanhamento de custo e qualidade dos dados. Isso permite validar o valor real antes de escalar o investimento para toda a organização.
Como estimar o custo real de um projeto de IA generativa?
Considere quatro pontos importantes: a licença ou o consumo da ferramenta em si, o tempo da equipe para revisar e ajustar o que a IA produz, o investimento em qualidade e governança dos dados usados e o monitoramento contínuo de custo (FinOps de IA).
Por que tantos projetos de IA são cancelados antes de gerar retorno?
Na maioria dos casos, a causa não é a tecnologia em si, mas a falta de governança sobre dados, papéis e custo desde o início do projeto, o que torna difícil provar valor e sustentar o investimento diante da diretoria.
O que é FinOps de IA (AI FinOps)?
É a evolução da disciplina tradicional de FinOps para o gerenciamento do desempenho e do valor de soluções de inteligência artificial. Enquanto o FinOps clássico se concentra na otimização dos gastos com infraestrutura em nuvem, o FinOps de IA amplia esse escopo para incluir modelos de IA, GPUs, inferência, armazenamento de dados, agentes de IA e serviços de modelos de linguagem.
O consumo de IA generativa varia com o uso real, e sem uma prática de FinOps de IA acompanhando de perto, o valor projetado pode não ser compatível com o que aparece na fatura meses depois.
Por que escolher empresas que tenham ISO/IEC 42001 para projetos de IA?
A ISO/IEC 42001 é a primeira norma internacional que certifica especificamente sistemas de gestão de IA, assim, priorizar fornecedores que tenham essa certificação garante projetos estruturados com um sistema de gestão auditável. Em mercados como UE (AI Act) e no Brasil (PL 2338 em tramitação), ter fornecedores certificados reduz o risco de retrabalho regulatório futuro.
Se o regulador batesse na sua porta amanhã, você teria o que mostrar?
Entenda o que é Audit trail de IA, quais evidências o EU AI Act exige para sistemas de alto risco e como o PL 2.338 sinaliza o futuro da governança de IA no Brasil
A inteligência artificial está deixando de ser uma inovação e agora passa a ser uma questão de governança dentro das empresas. A discussão sobre redução de custos e produtividade dá espaço para o desenvolvimento, testes, evolução dos modelos e, principalmente, a supervisão de todo o processo.
Se um regulador, cliente ou auditor pedisse o histórico de um sistema de IA usado pela sua empresa, seria possível fazer essa demonstração sem recorrer a planilhas, emails e dashboards dispersos? Essa é a pergunta que diferencia uma empresa que apenas utiliza IA de uma organização preparada para governá-la. O movimento regulatório é claro e já está em vigor, criando requisitos e evidências que demonstrem o controle no uso da ferramenta.
Na União Europeia, o EU AI Act The Act Texts | EU Artificial Intelligence Act transforma documentação, rastreabilidade e registros em componentes centrais da governança, especialmente os sistemas classificados como de alto risco.
Entre os principais blocos de evidência previstos pelo regulamento estão:
– Sistema de gestão de riscos
– Governança e qualidade dos dados
– Documentação técnica
– Registro automático de eventos
– Informações e instruções para quem opera o sistema
– Supervisão humana
– Evidências de desempenho, robustez e cibersegurança
No Brasil, a PL 2338/2023 PL 2338/2023 – Senado Federal aponta para uma direção semelhante ao propor uma abordagem regulatória baseada em riscos, direitos, governança e avaliação de impacto.
Apesar de ainda não ser uma lei, o texto aprovado pelo Senado em dezembro de 2024 seguiu para análise da Câmara dos Deputados. Portanto, seus dispositivos devem ser tratados como uma referência legislativa em construção.
Entre os mecanismos relevantes discutidos no marco brasileiro estão obrigações de governança proporcionais ao risco, documentação, transparência, supervisão e avaliação de impacto algorítmico para situações determinadas pela futura estrutura regulatória.
Para as organizações, o ideal é não esperar a regulamentação final para começar a organizar evidências. Uma trilha de auditoria retroativa raramente possui a mesma qualidade de uma governança construída desde o início.
A comparação entre os dois marcos regulatórios evidencia que, embora em estágios diferentes de maturidade, ambos caminham para exigir mecanismos semelhantes de governança.
Comparação entre a EU AI Act x PL2338
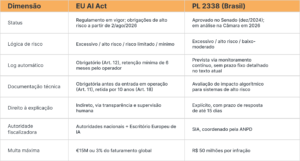
Independentemente das diferenças entre os marcos regulatórios, ambos apontam para uma mesma necessidade prática: produzir evidências confiáveis da governança da IA.
Afinal, o que sua empresa deveria conseguir mostrar?
Independentemente da jurisdição e respeitando as obrigações específicas aplicáveis a cada sistema, uma organização madura deveria ser capaz de reunir um dossiê de evidências de IA com:
– Inventário de sistemas de IA: todos os sistemas em uso com dono responsável identificado.
– Classificação de risco por sistema: em linguagem compatível com EU AI Act e PL2338 (excessivo, alto, moderado, mínimo).
– Documentação técnica pré-operação: descrição, propósito, dados de treinamento e limites conhecidos antes do sistema entrar em uso.
– Log automático de decisões: registro gerado pelo sistema para toda decisão de alto risco, especificando quem, o quê, quando, qual versão de modelo e qual resultado.
– Política de retenção: prazo definido dos registros (mínimo de 6 meses para operação no escopo do EU AI Act, até 10 anos para documentação técnica de fornecedor).
– Avaliação de impacto para sistemas de alto risco: técnica, científica e jurídica revisitada periodicamente.
– Procedimento de supervisão humana: registro de quem pode intervir, revisar ou reverter uma decisão automatizada e comprovar que isso ocorre quando necessário.
– Fluxo de resposta: processo definido para responder dentro do prazo regulatório e em linguagem acessível.
FAQ — Audit trail, EU AI Act e PL 2.338/2023
O que é Audit trail de IA?
É uma trilha cronológica e verificável de registros e evidências que permite reconstruir aspectos relevantes do ciclo de vida, das alterações, da operação e das ações de um sistema de inteligência artificial.
Audit trail e log são a mesma coisa?
Não. Os logs registram eventos específicos do sistema. Já o audit trail reúne esses registros com outras evidências que permitem reconstruir o histórico completo da operação e da governança da IA.
O EU AI Act exige logs de sistemas de IA?
Para sistemas classificados de alto risco, o artigo 12 do EU AI Act estabelece requisitos de capacidade técnica para registro automático de eventos durante a operação, de modo compatível com a finalidade do sistema e a necessidade de rastreabilidade.
Toda IA precisa da mesma documentação no EU AI Act?
Não. As obrigações dependem da classificação do sistema e do papel desempenhado pela organização. Sistemas de alto risco estão sujeitos a requisitos mais extensos, incluindo gestão de riscos, documentação técnica antes da entrada em operação (Art.11), registros automáticos de eventos (Art.12), supervisão humana, robustez e cibersegurança.
Até quando as empresas têm para se adequar ao EU AI Act?
As obrigações para sistemas de alto risco do Anexo III entram em vigor no dia 2 de agosto de 2026. Existe uma proposta de adiamento em discussão, mas essa alteração ainda não foi aprovada.
O PL 2.3338/2023 já está em vigor no Brasil?
Não. O projeto foi aprovado pelo Senado em dezembro de 2024 e encaminhado à Câmara dos Deputados, onde segue em tramitação. Seu conteúdo pode sofrer alterações antes de eventual aprovação definitiva e sanção.
O PL 2338 prevê avaliação de impacto algorítmico?
Sim, para sistemas de alto risco, conduzida por profissional ou equipe com conhecimento técnico, científico e jurídico, incluindo monitoramento contínuo depois da entrada em operação do sistema.
O que uma empresa deve registrar sobre os seus sistemas de IA?
A empresa deve manter evidências sobre inventários de sistemas, versões, responsáveis, riscos, alterações, ações executadas, supervisão humana e controles.
Qual é a multa por falta de documentação de IA?
Até €15 milhões ou 3% do faturamento global anual no EU AI Act; até R$ 50 milhões por infração no texto do PL 2338 aprovado no Senado, com valor dobrado em reincidência.
Esperar que a regulamentação entre em vigor para começar a organizar evidências pode significar mais trabalho, mais custos e mais riscos. Estruturar uma trilha de auditoria desde o início permite acompanhar o ciclo de vida dos sistemas de IA com mais controle, facilita a comprovação das decisões tomadas e prepara a empresa para um cenário em que transparência e governança tendem a se tornar cada vez mais importantes.
Shadow AI: o que acontece na sua empresa e você não vê?
Ganho de produtividade, assertividade em projetos e inovação parecem o sonho de todo empresário ao avaliar a capacidade de seus colaboradores. Com a Inteligência Artificial incorporada à rotina corporativa, fica difícil dimensionar o quanto dados, processos e decisões empresariais estão expostos nas ferramentas de IA, muitas vezes usadas sem aprovação, supervisão ou conhecimento das áreas responsáveis. A Shadow AI cresce silenciosamente nas tarefas diárias dos colaboradores pela facilidade de acesso. Muitas vezes, profissionais desavisados compartilham informações sem compreender os riscos relevantes para segurança, privacidade, compliance e governança.
Quem deve governar a Shadow AI?
A consultoria Gartner projeta que, até 2027, 40% das empresas sofrerão incidentes de segurança ligados a esse uso informal. A área de TI deve garantir arquitetura, integração e controles técnicos, enquanto a segurança da informação precisa avaliar riscos e implementar mecanismos de proteção. Ao mesmo tempo, Compliance e Jurídico devem analisar impactos regulatórios e a Comunicação Interna deve atuar na conscientização dos colaboradores. Cabe à alta liderança estabelecer diretrizes estratégicas para o uso responsável de IA.
O risco do uso da Shadow AI deve ser tratado na organização como Gestão de Riscos Corporativos, já que na eventualidade de um colaborador compartilhar informações confidenciais em uma ferramenta não autorizada, o impacto pode atingir clientes e parceiros, ou até mesmo informações protegidas pela LGPD podem ser expostas indevidamente.
Segundo dados da WalkMe, apenas 7,5% dos trabalhadores receberam treinamento extensivo sobre uso de IA, enquanto 23% nunca receberam orientação alguma. Sem educação e sem alternativas formais, a proibição não elimina o comportamento, apenas a empurra para onde a empresa não consegue mais enxergar.
De acordo com o estudo global Future of Professionals 2026, realizado pela Thomson Reuters com mais de 1.800 profissionais em 62 países, 46% dos trabalhadores latino-americanos utilizam IA não homologada por suas organizações.
No Brasil, a adoção corporativa de IA saltou de 20% para 51% em apenas doze meses, um dos ritmos mais acelerados do mundo. O problema é que a infraestrutura de governança não acompanhou essa velocidade. Segundo o Cisco Cybersecurity Readiness Index 2025, apenas 5% das empresas brasileiras atingiram maturidade em cibersegurança, e 53% admitem não ter confiança para detectar o uso de Shadow AI nas suas operações.
Junto com problemas jurídicos, o impacto financeiro é alarmante. Violações originadas em Shadow AI custam em média US$670 mil dólares a mais do que outros incidentes, de acordo com o IBM Cost of a Data Breach Report 2025. Em 97% dos casos de violação envolvendo modelos ou aplicações de IA, não havia controles de acesso adequados.
O que já está em vigor: o marco regulatório brasileiro
Mesmo sem uma lei específica de IA sancionada, no Brasil, a Lei Geral de Proteção de Dados (LGPD) já impõe obrigações sobre coleta, tratamento e responsabilização de dados pessoais. Se um colaborador insere dados de clientes em uma plataforma externa e há vazamento, a responsabilidade legal recai sobre a empresa. Paralelamente, o PL 2338/2023 — o Marco Legal da Inteligência Artificial — segue em tramitação na Câmara dos Deputados. Inspirado no modelo europeu, o projeto prevê a classificação de sistemas de IA por nível de impacto, direitos de transparência e contestação para pessoas afetadas por decisões automatizadas, e multas que devem seguir parâmetro semelhante ao da LGPD.
A ausência de lei específica não significa ausência de risco regulatório pois a LGPD já cobre boa parte do terreno e o PL 2338 tende a adicionar uma camada complementar de exigências sobre governança e auditabilidade dos próprios sistemas de IA.
O contexto internacional
O AI Act da União Europeia já está em vigor para as práticas de risco inaceitável como manipulação subliminar e pontuação social por governos. As multas para violações de alto risco podem chegar a €15 milhões ou 3% do faturamento global anual; para as proibições mais graves, até €35 milhões ou 7%. Empresas brasileiras com clientes ou operações no bloco europeu estão sujeitas a essas regras independentemente de onde o sistema de IA foi desenvolvido.
Nos Estados Unidos, a ausência de uma lei federal única mantém o cenário fragmentado entre iniciativas estaduais e frameworks voluntários como o NIST AI Risk Management Framework, que vem se consolidando como referência de mercado para estruturar governança de IA mesmo sem força de lei.
A norma internacional ISO/IEC 42001, publicada em 2023, também ganhou tração como padrão certificável para sistemas de gestão de IA sendo cada vez mais exigida em processos de due diligence e contratos B2B.
Adotar Frameworks Reconhecidos
Normas como a ISO/IEC 42001, ISO/IEC 38507, ISO/IEC 23894 e estruturas do NIST AI RMF oferecem diretrizes importantes para governança e gestão de riscos em IA.
A Jump obteve a certificação ISO/IEC 42001, tornando-se uma das primeiras consultorias de tecnologia do Brasil a operar com um sistema de gestão de Inteligência Artificial formalmente certificado por auditoria independente. A conquista coloca a empresa em um grupo ainda seleto no país, em um momento em que a governança de IA deixou de ser pauta de comitê para se tornar critério concreto de negócio.
A ISO 42001 é a primeira norma internacional desenvolvida para a gestão responsável de sistemas de inteligência artificial. Ela exige que as organizações estruturem processos auditáveis para o desenvolvimento, uso e monitoramento contínuo da IA contemplando a gestão de riscos algorítmicos, rastreabilidade de decisões automatizadas, qualidade de dados, transparência e supervisão humana sobre sistemas de alto impacto.
O denominador comum entre os dados e o cenário regulatório é claro: Shadow AI não é um problema de tecnologia, mas de governança que se manifesta como risco técnico, regulatório e financeiro. As organizações mais maduras não bloqueiam as inovações, mas criam mecanismos para utilizá-la de forma segura, ética e alinhada aos objetivos corporativos.
RADAR AI
A Jump criou uma solução para levar governança na velocidade da IA e auxiliar às empresas no diagnóstico da situação atual, desenho do modelo de governança ajustado ao porte e ao setor e a definição de processos e critérios de priorização de iniciativas de IA. A implementação acontece em etapas e o resultado do diagnóstico é consolidado em um documento executivo estruturado, desenvolvido para apoiar a leitura estratégica do cenário avaliado e orientar a tomada de decisão.
Como funciona o RADAR AI:
Descoberta e Inventário de Governança
– Detecção automática de Shadow AI
– Registro centralizado dos sistemas, com responsável, nível de risco e status de conformidade
– Interface conversacional para consultar o inventário em linguagem natural
Análise de Risco e Políticas
– Painel consolidado de risco por ativo, categoria e severidade
– Rastreamento de findings com responsável identificado
– Políticas built-in que identificam violações automaticamente
– Avaliações estruturadas e rastreáveis com histórico completo
Governança, Monitoramento e Auditoria
– Score dinâmico de conformidade: EU AI Act · ISO 42001 · NIST AI RMF · LGPD
– Controle de provedores e modelos aprovados por ambiente e nível de dados
– Monitoramento em tempo real com alertas e gestão de incidentes
– Audit trail imutável e exportável para reguladores
Agende uma reunião com os nossos especialistas e assuma o controle das informações da sua empresa com o RadarAI.