O Burnout dos times de dados vira risco de qualidade
A IA prometia mais produtividade, automatizar tarefas e devolver tempo às pessoas, mas, estamos vivendo um paradoxo: fazer tarefas mais rapidamente não significa necessariamente trabalhar menos.
O estudo global Workforce 2026, da Korn Ferry ouviu mais de 16 mil profissionais em 11 mercados e mostrou que 52% dos profissionais afirmam que as ferramentas de IA aumentaram o volume de tarefas, em vez de reduzi-lo e mais de 60% dizem acumular funções e relatam que a carga de trabalho cresceu significativamente nos últimos dois anos.
No Brasil, essa contradição fica ainda mais evidente. Segundo dados repercutidos pela Forbes Brasil, 63% dos profissionais perceberam ganhos de eficiência com o uso da Inteligência Artificial, mas 47% afirmam estar ocupados demais para entregar resultados relevantes.
“É perfeitamente possível fazer cada tarefa mais rápido e terminar o dia com mais trabalho”, resume Vinicius De Luca, presidente de consultoria da Korn Ferry para a América do Sul.
A constatação coloca uma questão importante para empresas que estão acelerando seus investimentos em IA: o problema está na tecnologia ou na forma como o trabalho está organizado ao redor dela?
Os times de dados estão crescendo e a complexidade também
Pipelines precisam continuar funcionando. Problemas de qualidade precisam ser investigados. Acessos precisam ser gerenciados. Dados precisam estar disponíveis, seguros, documentados e em conformidade. Ao mesmo tempo, surgem novas demandas de analytics, machine learning e agentes de IA.
Separadamente, são atividades normais de uma operação de dados. Quando o retrabalho, as exceções e as intervenções manuais se tornam permanentes, porém, podem revelar algo que dificilmente aparece nos dashboards executivos: a quantidade de complexidade operacional que está sendo absorvida pelas pessoas.
E é nesse ponto que sobrecarga, governança e qualidade de dados passam a integrar uma mesma conversa, não porque seja possível atribuir o esgotamento profissional a uma única causa, mas porque a organização do trabalho, a qualidade dos processos e a clareza das responsabilidades também fazem parte do ambiente em que essas equipes trabalham.
Burnout e o risco da qualidade dos dados
O Burnout é um fenômeno complexo e deve ser tratado com a seriedade devida. Não cabe atribuí-lo a uma ferramenta, a uma arquitetura tecnológica ou à ausência de determinada prática de governança. Mas isso não impede as organizações de observarem os fatores estruturais relacionados à maneira como o trabalho acontece.
O que os próprios profissionais de dados já dizem
Uma pesquisa da DataKitchen e da data.world realizada com 600 engenheiros de dados ajuda a dimensionar o problema. Embora o levantamento seja de 2021, anterior à atual expansão da GenAI, seus resultados são especialmente interessantes quando observados no contexto atual.
Entre os profissionais pesquisados, 69% afirmaram que as políticas de governança de dados de suas organizações tornavam o trabalho cotidiano mais difícil. Além disso, metade dos entrevistados apontaram o fluxo constante de erros como fonte de pressão, e a outra metade mencionou processos manuais que ocupavam o espaço destinado à inovação.
O que os gestores precisam observar
Os primeiros sinais de adoecimento costumam ser físicos e comportamentais: atrasos de quem sempre chegou no horário, saídas frequentes ao banheiro, perda de peso, falhas de memória e redução da interação com colegas. A recomendação é contratar avaliações de riscos psicossociais e implementar rotinas de proteção à saúde mental das equipes.
NR-1 e as diretrizes gerais de segurança e saúde no trabalho no Brasil
No Brasil, essa discussão ganhou ainda mais relevância em 2026. A nova redação do capítulo 1.5 da Norma Regulamentadora nº 1 (NR-1) entrou em vigor em 26 de maio e passou a incluir expressamente os fatores de risco psicossociais relacionados ao trabalho no Gerenciamento de Riscos Ocupacionais (GRO).
O próprio Ministério do Trabalho e Emprego destaca que a abordagem deve considerar os fatores relacionados ao trabalho, dentro de uma perspectiva de prevenção e gerenciamento de riscos e isso muda o olhar das empresas para a performance dos funcionários.
Em vez de olhar exclusivamente para a capacidade individual de lidar com pressão, torna-se necessário observar também como o trabalho é desenhado, distribuído e executado.
Nos times de tecnologia e dados, essa análise pode incluir fatores bastante concretos: interrupções constantes, retrabalho, processos excessivamente manuais, demandas sem priorização clara, dependência de poucas pessoas, responsabilidades indefinidas e pressão para manter sistemas críticos funcionando enquanto novos projetos continuam chegando.
Quanto esforço humano é necessário para manter os dados governados?
O objetivo não é criar uma organização sem incidentes ou sem pressão, mas construir uma operação capaz de absorver crescimento e mudança sem depender continuamente de heroísmo individual.
Para empresas que estão acelerando investimentos em dados e Inteligência Artificial, talvez essa seja uma nova dimensão de maturidade a considerar.
Centro de Excelência e ISO 9001: como a Jump conecta capacitação, qualidade e experiência do cliente
Em tecnologia, aprender sempre fez parte do trabalho. Mas a velocidade com que a Inteligência Artificial generativa, as plataformas de dados e a automação está mudando a dimensão desse desafio.
Durante a execução de um projeto, as necessidades identificadas fazem com que o conhecimento técnico também precise evoluir no processo. Competências passam a exigir atualização em ciclos cada vez mais curtos, enquanto novas especializações ganham espaço. Nesse cenário, capacitação não é mais opcional, é continuidade.
O movimento de requalificação que ocorre no mercado também precisa estar presente dentro das empresas. Na Jump, o Center of Excellence (CoE) materializa parte dessa visão ao funcionar como um hub estratégico de conhecimento e inovação que conecta desafios a especialistas e promove capacitação, acompanhamento técnico e compartilhamento de boas práticas.
Do conhecimento à qualidade da entrega
O CoE atua em três frentes principais:
- Capacitação técnica: treinamentos internos e cursos especializados em tecnologias de ponta.
- Acompanhamento recorrente em capacitação: suporte diário para a evolução dos consultores.
- Compartilhamento de experiências: encontros e workshops que disseminam boas práticas e fortalecem a cultura colaborativa da Jump.
O Painel CoE da Jump cria um ciclo de desenvolvimento contínuo, no qual o conhecimento adquirido é compartilhado e aplicado em outras entregas. Esse modelo impulsiona a carreira dos consultores, fortalece a confiança dos clientes e aproxima o trabalho do CoE a outro compromisso da Jump: a gestão contínua da qualidade.
ISO 9001: qualidade como processo contínuo
A Jump possui a certificação ISO 9001, norma internacional para Sistema de Gestão da Qualidade (SGQ). Mais do que um selo, a ISO 9001 estabelece uma abordagem estruturada para que as organizações implementem, mantenham e melhorem continuamente seus processos, com forte orientação para atender às necessidades dos clientes e aumentar sua satisfação.
Entre os princípios associados à gestão da qualidade estão foco no cliente, engajamento das pessoas, abordagem por processos, melhoria contínua, tomada de decisão baseada em evidências e gestão de relacionamentos. É justamente na busca pela melhoria contínua que o CoE e a gestão da qualidade se encontram.
Em um setor transformado pela IA e pela velocidade da inovação, qualidade também depende da capacidade de aprender, adaptar-se e evoluir continuamente.
Conhecimento técnico não precisa ser construído sozinho
Um dos diferenciais do Painel CoE da Jump é a participação de um mentor técnico: um consultor mais experiente que atua como referência para compartilhar experiências, esclarecer dúvidas e ajudar a conectar os conceitos estudados aos desafios encontrados no projeto.
Esse modelo transforma conhecimento individual em conhecimento coletivo. Em vez de depender apenas de cursos ou conteúdos teóricos, o consultor pode acessar a experiência acumulada por outros profissionais e aplicá-la para acelerar sua própria curva de aprendizado.
Para os consultores, significa ter acesso a especialistas e experiências que aceleram o desenvolvimento profissional. Para o cliente, significa contar não apenas com o profissional alocado no projeto, mas com um ecossistema de conhecimento capaz de apoiar tecnicamente aquela entrega.
Proximidade é o grande diferencial
É na percepção do cliente que esse ciclo ganha significado.
“A Jump é parceira de tecnologia da CPP desde o começo, atuando em sistemas, segurança, dados, BI e martech. Os colaboradores têm ótimo conhecimento técnico, qualidade e atendimento excelentes.”
Rafael Fialho, Caixa PréPagos
“O projeto foi muito bom. A gente ficou feliz com o resultado e foi além do esperado em termos de entrega e interação. O time estava muito comprometido com o projeto. Percebemos o engajamento em todo o processo desde o entendimento do que a gente precisava e confirmou o profissionalismo da empresa.”
Luiz Zerbinatti, VR Benefícios
“O diferencial da Jump sempre foi o relacionamento. A Jump consegue atender bem as nossas necessidades e tem profissionais com nível de qualidade e proximidade e um time sempre pronto para ajustar. A parceria para mim é o principal diferencial da Jump.”
Karen Inoue, Cogna Educação
A combinação entre conhecimento técnico, qualidade e relacionamento ajuda a explicar como a Jump conduz a transformação digital pela construção contínua das competências necessárias para aplicá-las com consistência e gerar valor para os clientes.
Capacitação em IA: por que preparar pessoas será tão importante quanto investir em tecnologia?
À medida que a GenAI avança, preparar profissionais para utilizar, supervisionar e extrair valor da IA se torna o gargalo da transformação digital. Com o tema “Agentes Inteligentes, Liderança Humana” o Febraban Tech 2026, realizado na última semana, em São Paulo, reuniu executivos dos principais bancos do país e especialistas em tecnologia, e um dos principais pontos do debate foi justamente a capacitação dos profissionais.
O que os números da Febraban Tech mostram?
A Pesquisa Febraban de Tecnologia Bancária 2026 apontou que os bancos brasileiros devem investir R$ 50,4 bilhões em tecnologia em 2026. Desse total, cerca de R$ 3 bilhões serão destinados a IA, Analytics e Big Data, enquanto os investimentos em migração para cloud devem alcançar R$ 3,9 bilhões, alta de 30%.
Paralelamente, os investimentos em treinamento e capacitação profissional especificamente em IA e IA Generativa devem chegar a R$ 29,4 milhões, crescimento de 31%.
Os números mostram que infraestrutura tecnológica e capacidade humana começam a avançar na mesma direção. Investir em modelos, dados e cloud amplia a capacidade tecnológica; investir em capacitação é fundamental para que essa capacidade seja poderá ser incorporada aos processos e transformada em resultado.
“IA para mim é uma infraestrutura central para a tomada de decisão. A IA em si não é um diferencial, a forma como você usa a IA é que vai diferenciar pessoas, empresas e nações”, declarou Maurício Minas, presidente do Conselho do Febraban Tech e conselheiro do Bradesco e da B3 ao Portal Febraban.
O que é capacitação em IA?
Capacitação em IA é o desenvolvimento das competências necessárias para que profissionais utilizem, supervisionem e avaliem sistemas de Inteligência Artificial de forma produtiva, segura e alinhada aos objetivos do negócio. Ela envolve fluência tecnológica, conhecimento do negócio, governança, segurança e capacidade de mensurar resultados.
IA ganhou orçamento, pessoas precisam ganhar capacidade
Os debates do Febraban Tech ajudam a mostrar que a transformação não acontece em camadas independentes. Agentes organizam e executam o trabalho, dados e cloud fornecem contexto e capacidade computacional, governança estabelece os limites da execução e as pessoas sustentam responsabilidade, conhecimento e segurança.
É a coordenação entre essas dimensões que permitirá escalar IA de forma sustentável. Para as lideranças, isso significa olhar para capacitação como investimento na capacidade operacional da organização.
A adoção da IA e GenAI nas instituições financeiras já está em andamento. A capacitação é que está correndo atrás. Até agora, os benefícios obtidos com IA ainda estão concentrados principalmente em ganhos de produtividade e automação, enquanto aplicações que envolvem decisões mais sofisticadas e julgamento ampliado permanecem distantes do valor estratégico que a tecnologia promete.
É a coordenação entre essas dimensões que permitirá escalar IA de forma sustentável. Para as lideranças, isso significa olhar para a capacitação como investimento na capacidade operacional da organização, e não apenas como item de treinamento corporativo.
A Pesquisa FEBRABAN mostra que 70% dos bancos já possuem ou estão desenvolvendo estratégias de requalificação profissional. No último ano, 226,1 mil profissionais do setor bancário receberam treinamento em tecnologia, com investimento total de R$ 100,4 milhões. Ao mesmo tempo, 42% das instituições pesquisadas pretendem ampliar suas equipes de TI, com crescimento médio previsto de 22%.
As competências estão mudando mais rápido
Uma empresa pode desenvolver agentes e descobrir que seus processos não estão preparados para delegar decisões. Também pode automatizar atividades sem estabelecer claramente quem supervisiona as respostas.
Nesse cenário, tecnologia sem capacidade operacional pode se transformar em backlog caro, ferramentas subutilizadas e experimentos que nunca chegam à escala.
O fenômeno não está restrito ao setor financeiro brasileiro. O Global AI Jobs Barometer 2025, da PwC, analisou quase um bilhão de anúncios de emprego em seis continentes e identificou que as competências procuradas pelos empregadores estavam mudando 66% mais rapidamente nas ocupações mais expostas à IA.
“A relação tradicional entre experiência e especialização está mudando. A IA está eliminando parte do trabalho rotineiro que antes funcionava como uma etapa de aprendizado e formação profissional, ao mesmo tempo em que aumenta, desde o início da carreira, a demanda por capacidade de julgamento, liderança e adaptabilidade. As organizações precisam repensar como desenvolvem seus talentos se quiserem que as pessoas prosperem nesse novo ambiente.”
Pete Brown, líder global de Workforce da PwC
Requalificação não pode ser apenas treinamento em ferramentas
Uma estratégia consistente de requalificação deveria combinar pelo menos quatro dimensões.
Fluência em IA: compreender possibilidades, limitações e funcionamento básico da tecnologia.
Conhecimento do negócio: identificar problemas nos quais a IA efetivamente pode gerar valor.
Governança: entender segurança, privacidade, responsabilidade, qualidade de dados e limites para decisões automatizadas.
Mensuração: conseguir relacionar utilização da IA a produtividade, eficiência, receita, redução de risco ou melhoria da experiência do cliente.
Produtividade X ROI de IA
Um estudo da PwC mostrou que os setores mais expostos à IA apresentaram crescimento de receita por empregado três vezes superior ao registrado pelos setores menos expostos. A produtividade também avançou de forma significativamente mais rápida nos setores com maior exposição à tecnologia.
Esses resultados sugerem que quando tecnologia, processos e competências conseguem trabalhar juntos, existe potencial para ampliar a capacidade produtiva das pessoas. Mas há uma variável que cresce junto com a autonomia dos agentes: quanto mais eles decidem sozinhos, mais importante se torna saber quem pode decidir, quem deve validar e quem responde pela decisão.
É por isso que a discussão sobre ROI da IA não pode parar na régua de produtividade. Ela precisa incluir capital humano e precisa incluir governança. Um agente que executa mais rápido sem um dono claro, sem trilha de decisão auditável e sem inventário do que está rodando não é eficiência, é risco represado.
Governar escala exige especialização
O que vemos no setor financeiro é apenas um recorte da realidade das empresas que estão operando com IA. Treinar 226 mil profissionais é um esforço contínuo, e enquanto a capacitação interna avança, os agentes já estão em produção, tomando decisões que precisam ter responsáveis claramente definidos e estar devidamente inventariadas. É aí que entra a diferença entre construir capacidade do zero e contratar quem já resolveu esse problema em escala.
Esse cenário coloca um desafio adicional para as organizações: não basta colocar agentes em produção, é preciso criar uma estrutura capaz de acompanhar sua evolução, estabelecer responsabilidades e garantir que seu uso esteja alinhado aos objetivos do negócio. Construir essa capacidade internamente exige tempo, conhecimento especializado e processos de governança que acompanhem a velocidade da tecnologia.
É justamente nesse ponto que contar com uma expertise especializada pode acelerar a jornada. Em vez de começar do zero, as empresas podem recorrer a parceiros que já possuem experiência na estruturação de ambientes de dados, IA e governança, reduzindo o tempo entre a adoção da tecnologia e a geração de valor em escala.
A Jump é uma consultoria especializada em tecnologia, dados e IA. Extraímos o máximo potencial dos dados com metodologia única, agilidade e eficiência comprovada. Enquanto o RH constrói fluência ao longo dos próximos ciclos de treinamento, a Jump pode cuidar da governança de IA da sua empresa. Veja um pouco mais da cobertura do Febraban Tech 2026 e algumas entrevistas com parceiros e clientes da Jump.
Jump é finalista do NEEX 2026 pelo terceiro ano consecutivo e consolida posição entre as empresas que mais crescem no Brasil
A Jump foi selecionada pelo terceiro ano consecutivo para o Ranking EXAME Negócios em Expansão, o NEEX, a maior premiação dedicada às empresas brasileiras com maior crescimento de receita operacional líquida. Em 2026, a consultoria alcança a 84ª posição na categoria de R$ 30 milhões a R$ 150 milhões, com crescimento de 31% na receita operacional líquida em relação ao ano anterior. A presença ininterrupta desde 2024 no ranking mais relevante do empreendedorismo brasileiro confirma uma trajetória de expansão sustentada, construída sem captação de rodadas externas de investimento, sobre uma base técnica consolidada em dados, inteligência artificial, cibersegurança e engenharia de software.
“Estar no NEEX pelo terceiro ano seguido confirma que o que fazemos gera resultado real para os clientes. Crescimento consistente é consequência de entrega consistente. Não existe atalho para isso”, afirma Anderson Argentoni, CEO da Jump.
Uma trajetória de três anos no ranking mais exigente do país
A presença da Jump no NEEX não é episódica. Em 2024, a empresa foi destacada pela EXAME com reportagem própria, ocupando a 64ª posição na categoria de R$ 30 milhões a R$ 150 milhões, em edição que avaliou o crescimento de receita ao longo de 2023. A EXAME descreveu a Jump como uma empresa que criou um negócio de R$ 42 milhões a partir de uma solução de IA aplicada à redução de perda de clientes, destacando a origem da companhia fundada por Anderson Argentoni e Rafael Capua após anos em grandes corporações como Bradesco, Itaú e Porto Seguro.
Em 2025, a Jump voltou ao ranking, mantendo a presença na mesma categoria e reforçando o crescimento orgânico que distingue sua trajetória num ecossistema onde a maioria das empresas de tecnologia depende de capital externo para escalar. Em 2026, a posição de 84ª no ranking e o crescimento de 31% documentado perante a PwC Brasil colocam a Jump entre as 491 empresas selecionadas de um universo de 838 inscritas, a edição mais concorrida dos cinco anos de história do NEEX.
O NEEX 2026 é uma realização da EXAME em parceria com o BTG Pactual Empresas, com suporte técnico da PwC Brasil. As empresas que integram o anuário deste ano alcançaram juntas R$ 42 bilhões em receita operacional líquida em 2025, crescimento de 32% sobre 2024. As posições definitivas e as empresas com maior crescimento em cada categoria serão reveladas em evento no dia 26 de agosto, no BTG Pactual Hall, em São Paulo.
O que sustenta o crescimento
A consistência da presença da Jump no NEEX ao longo de três anos reflete uma escolha estratégica feita desde a fundação da empresa em 2014: crescer a partir da entrega técnica, não da narrativa de mercado. Com mais de 600 especialistas e clientes em diversos segmentos de mercado, a Jump consolidou sua posição como a única consultoria nacional que integra em uma proposta unificada competências em dados, inteligência artificial e cibersegurança para organizações de médio e grande porte.
Em 2026, esse posicionamento se materializou em avanços concretos no portfólio de produtos proprietários. O OPT-3, plataforma de FinOps multicloud lançada em julho, é o único produto brasileiro da categoria com escopo definido para AWS, Azure, GCP e Databricks simultaneamente, com ROI documentado de até 61% em redução de custos de cloud e onboarding em até dez dias. O MigrateMind, solução de migração de sistemas legados com IA generativa, responde à demanda crescente de empresas que precisam modernizar ambientes SAS e Alteryx, por exemplo, para plataformas modernas de dados sem perder a integridade dos resultados analíticos. O NautilusIQ, plataforma de diagnóstico de maturidade em dados, IA e cibersegurança, posiciona a Jump como parceira de empresas que precisam entender onde estão antes de decidir para onde vão.
“A Jump nasceu de duas pessoas com conhecimento e sem investidor. O que construímos veio das pessoas que foram entrando e acreditando que aquilo era possível. O reconhecimento pelo NEEX três anos seguidos é a prova de que essa forma de crescer funciona”, diz Rafael Capua, COO e sócio fundador da Jump.
Governança como diferencial estrutural
Um diferencial que distingue a Jump no mercado brasileiro de tecnologia é sua certificação ISO 42001, o padrão internacional de gestão de inteligência artificial. A Jump é uma das únicas empresas brasileiras a obter essa certificação, que exige auditoria independente de todos os processos de desenvolvimento, operação e governança de sistemas de IA. Em paralelo, a empresa mantém certificações ISO 27001, ISO 27701, ISO 9001, ISO 14001 e ISO 26000, construindo uma estrutura de conformidade que atende às exigências dos clientes mais exigentes nos setores financeiro, de saúde e de infraestrutura crítica.
Esse conjunto de certificações, combinado com parcerias tecnológicas com AWS, Microsoft Azure, Google Cloud, Databricks, Snowflake e Teradata, posiciona a Jump como parceira de transformação digital para organizações que não podem se dar ao luxo de improvisar em tecnologia crítica.
Sobre o NEEX
O Ranking EXAME Negócios em Expansão é uma iniciativa da EXAME em parceria com o BTG Pactual que reconhece as empresas brasileiras com maior crescimento de receita operacional líquida. O ranking considera o crescimento percentual da receita operacional líquida entre os dois anos avaliados, com as empresas separadas por faixa de faturamento para comparação entre negócios em estágios semelhantes. A análise financeira é compilada e validada pela PwC Brasil.
Sobre a Jump
A Jump é uma consultoria brasileira especializada em transformação digital guiada por dados, fundada em 2014 por Anderson Argentoni e Rafael Capua. Com mais de 600 especialistas e certificações ISO 27001, ISO 27701, ISO 42001, ISO 9001, ISO 14001 e ISO 26000, a empresa atende organizações de médio e grande porte nos setores financeiro, saúde, educação, telecom e varejo. A Jump é uma das únicas empresas brasileiras certificadas pela ISO 42001, o padrão global de gestão de inteligência artificial.
Um guia de decisão para CTOs e CFOs resolverem custos multicloud e governança de IA
A inteligência artificial está avançando dentro das empresas em uma velocidade que dificulta acompanhar cada novo modelo, ferramenta e aplicação por meio de processos manuais. O problema começa quando essa expansão acontece sem uma visão consolidada do que está sendo utilizado, quanto custa, quem é responsável e quais riscos estão envolvidos. Olhar para o problema e mapear a melhor solução para a empresa no momento está sendo o principal desafio dos CTOs e CFOs.
O Gartner estima o gasto empresarial global com inteligência artificial em US$ 2,59 trilhões em 2026, e uma parcela desse volume é consumida por recursos ociosos, projetos que continuam ativos depois da prova de conceito e workloads de agentes que utilizam tokens sem critérios claros de parada.
O OPT-3 e o Radar AI são produtos da Jump que atuam sobre dimensões diferentes de um mesmo desafio. O OPT-3 trata da dimensão financeira, oferecendo visibilidade sobre o consumo de cloud e plataformas de dados como Databricks, com atribuição por time, projeto e caso de uso, além de recomendações de otimização.
Enquanto o Radar AI atua sobre a dimensão de risco, a plataforma permite identificar ferramentas de IA em uso, classificar situações de Shadow AI, acompanhar a maturidade da governança e monitorar comportamentos anômalos que podem indicar um problema antes que ele se transforme em incidente.
FinOps multicloud: OPT-3 x CloudZero x Vantage x Flexera
O mercado de FinOps cresceu de menos de cinco plataformas há uma década para mais de cem atualmente. Isso significa cem variações do mesmo recorte: visibilidade de custo por engenharia, ou visibilidade de custo por finanças. Raramente as duas coisas ao mesmo tempo, e quase nunca com um caminho estruturado de maturidade entre elas.
A CloudZero ilustra bem a primeira hipótese. Desde que se reposicionou como especialista em ROI de IA, a plataforma aprofundou a atribuição de custo por modelo de LLM e por unidade de negócio, cliente, feature, ambiente. É um avanço real mas a operação depende de ferramentas de BI externas, o que mantém a decisão de custo dentro do time de engenharia. Para o CFO que precisa de um número confiável sem depender de tradução técnica, esse modelo não adianta muito.
A Vantage resolve a fricção de adoção, interface simples, integração rápida só que ao custo de profundidade. O próprio mercado reconhece que alocação sofisticada e unit economics ficam fora do escopo da plataforma. Ela mostra o problema, mas não aponta o que fazer com ele.
A Flexera cobre a ponta que falta às duas anteriores: showback e chargeback auditável, pensado para times financeiros. O preço dessa robustez é a velocidade, implementações mais longas, herança de ferramentas de IT asset management, menos DNA multicloud nativo.
O diferencial do OPT-3
Nenhuma das três principais concorrentes do mercado entrega as três coisas ao mesmo tempo: visibilidade técnica, controle financeiro e um caminho para a organização percorrer em etapas. Esta é exatamente a proposta do framework Crawl/Walk/Run do OPT-3. Com isso, ROI deixa de ser estimativa e vira equação: gasto × percentual de desperdício × percentual de recuperação, um número que CTO e CFO conseguem validar juntos, na mesma reunião.
Governança de IA: Radar AI x Indicium x Dataside
A segunda decisão é menos discutida, mas igualmente cara: como saber, com evidência auditável, quais sistemas de IA operam dentro da empresa, quem é o dono de cada um, qual o nível de risco e se estão em conformidade com EU AI Act, ISO 42001, NIST AI RMF e LGPD ao mesmo tempo.
A resposta histórica do mercado é consultoria. A Indicium, agora unificada como Indicium AI após a fusão com a britânica Mesh-AI, é o exemplo mais forte disso com atuação de ponta a ponta em transformação por IA. A Dataside ocupa um espaço complementar no mercado brasileiro: portfólio amplo em analytics e governança, certificações Microsoft e ISO, modelo de alocação de time sob demanda.
A dinâmica do ShadowAI
O ponto de atenção é o formato de consultoria que mapeia o cenário de IA da empresa como projeto, um retrato do momento, entregue em semanas ou meses, que já começa a ficar desatualizado assim que um novo time sobe uma ferramenta sem passar pelo radar de ninguém. Shadow AI não é um risco que se resolve uma vez; é um risco que se recria toda semana.
O Radar AI ataca esse problema como produto vivo, não como fotografia de projeto. Ele detecta o uso não autorizado de IA, mantém um inventário centralizado, com responsável, nível de risco e status de conformidade de cada sistema, e permite consultar tudo isso em linguagem natural, sem depender de um relatório estático.
O critério que a maioria ignora: governança de agentes
Nenhum dos concorrentes citados, nem os de FinOps, nem os de governança de IA, constrói o discurso em torno de governança de agentes autônomos como eixo central de decisão. É um ponto cego relevante, porque as duas frentes (custo de cloud e uso de IA) convergem exatamente para o mesmo lugar: quanto mais IA autônoma opera dentro da empresa, mais crítico é ter uma camada que audite essas decisões continuamente, e não apenas em auditorias pontuais.
Você sabe quanto custa uma IA sem controle? | LinkedIn
Checklist antes de assinar um contrato
Antes de escolher entre plataforma e consultoria em FinOps ou em dados vale confrontar cada opção com quatro perguntas simples:
O modelo é contínuo ou por projeto? Um mapeamento ou relatório envelhece no dia em que é entregue, já uma plataforma acompanha a operação em tempo real.
Quem fica dono do conhecimento gerado? Se a resposta é “o fornecedor”, o próximo ciclo de decisão volta a depender externamente.
A maturidade organizacional tem um caminho claro, ou só um dashboard? Visibilidade sem framework de evolução é fotografia, não plano.
Existe camada de governança sobre as decisões automatizadas, com auditoria contínua e não pontual? Se a resposta é não, o problema de amanhã já está sendo criado hoje.
Essas quatro perguntas não eliminam a necessidade de avaliar preço, integração e suporte. Mas evitam o erro mais comum nessa decisão: comparar ferramentas pela lista de features, quando a escolha real é entre dois modelos de relação, o que entrega um retrato, e o que fica instalado para agir.
Jump conquista certificação ISO 42001 e destaca pioneirismo entre consultorias brasileiras com governança de IA certificada
A Jump obteve a certificação ISO/IEC 42001, tornando-se uma das primeiras consultorias de tecnologia do Brasil a operar com um Sistema de Gestão de Inteligência Artificial formalmente certificado por auditoria independente. A conquista coloca a empresa em um grupo ainda seleto no país, em um momento em que a governança de IA deixou de ser pauta de comitê para se tornar critério concreto de negócio.
A ISO 42001, publicada em dezembro de 2023, é a primeira norma internacional desenvolvida exclusivamente para a gestão responsável de sistemas de inteligência artificial. Ela exige que as organizações estruturem processos auditáveis para o desenvolvimento, uso e monitoramento contínuo da IA, contemplando a gestão de riscos algorítmicos, rastreabilidade de decisões automatizadas, qualidade de dados, transparência e supervisão humana sobre sistemas de alto impacto. Assim como a ISO 27001, certificação que a empresa também possui, tornou-se o padrão de referência para segurança da informação, a ISO 42001 está rapidamente se consolidando como o critério pelo qual o mercado vai distinguir quem governa IA de quem apenas a utiliza.
Para a Jump, a certificação reflete uma postura que orienta a empresa desde sua fundação: construir soluções de IA que sejam, ao mesmo tempo, eficazes e responsáveis. Desenvolver com ética, garantir rastreabilidade e assegurar que decisões geradas por sistemas inteligentes possam ser explicadas e auditadas não é diferencial. É o mínimo que grandes organizações deveriam exigir de seus parceiros de tecnologia.
O momento é estratégico. No Brasil, 86% das empresas já utilizam IA, mas mais de 30% ainda operam sem qualquer estrutura formal de governança sobre esses sistemas. À medida que clientes de médio e grande porte passam a incluir critérios de governança de IA em seus processos de homologação de fornecedores, e que o cenário regulatório avança tanto no Brasil quanto na União Europeia com o AI Act, ter a certificação ISO 42001 deixará de ser vantagem competitiva para se tornar requisito de mercado. A Jump chegou antes dessa exigência.
Sobre a Jump
A Jump é uma consultoria especializada em soluções de dados e inteligência artificial para grandes organizações. Atua com o propósito de transformar complexidade tecnológica em resultados estratégicos mensuráveis, através de suas soluções e produtos, com ética, governança e responsabilidade como pilares do seu desenvolvimento.
Por que Databricks precisa de um olhar próprio no FinOps?
A Databricks se consolidou como uma das plataformas de dados mais adotadas do mercado, mas o modelo de cobrança que a tornou popular não foi desenhado para a volatilidade das cargas de IA generativa e agêntica. O resultado é previsível: CFOs e CTOs veem a fatura crescer mais rápido do que conseguem explicar, e é exatamente aí que o FinOps precisa evoluir.
Pipelines executados continuamente, modelos de machine learning, agentes de IA, aplicações RAG, SQL Warehouses, processamento distribuído, clusters elásticos e GPUs criam um padrão de consumo. O custo já não depende apenas da quantidade de recursos provisionados, mas da forma como dados e algoritmos são utilizados para gerar valor ao negócio.
O ponto cego da fatura em DBU
A cobrança da Databricks funciona por DBU (Databricks Unit), e isso gera duas faturas separadas: uma da própria plataforma, outra do provedor de nuvem que sustenta o processamento. Sem uma camada que unifique essas duas fontes, a reconciliação vira trabalho manual, e não escala quando workloads de treinamento e inferência de IA multiplicam a frequência e o volume dos jobs.
Não por acaso, a própria Databricks tem ampliado seus investimentos em recursos voltados à observabilidade de custos, otimização e governança financeira dos workloads. O tema ganhou espaço de destaque no Data + AI Summit 2026, reforçando que eficiência financeira passou a ser parte da estratégia de dados, e não apenas uma atividade operacional.
Do ponto de vista de negócio, a Databricks exige uma estratégia de FinOps porque um ambiente que cresce sem governança se transforma em aumento de custo sem geração proporcional de valor. No longo prazo, isso impacta previsibilidade financeira, margem e até a capacidade do cliente de expandir novos casos de uso.
Quando dashboards deixam de ser suficientes
As ferramentas nativas das plataformas cloud e da própria Databricks oferecem excelente visibilidade operacional. Elas mostram consumo, utilização de recursos e métricas importantes para o dia a dia das equipes técnicas. Mas organizações com múltiplas áreas de negócio normalmente precisam responder questões mais amplas.
Grupo Mateus e o caso de sucesso de FinOps
Segundo Luan Freitas, cliente e parceiro da Databricks, com um caso de sucesso de FinOps no Grupo Mateus, seguir as recomendações da documentação da plataforma para estruturar modelos e processamentos voltados ao mapeamento de custos gerou resultados expressivos de economia. “Na maioria das vezes é trabalhar em cima das otimizações. A gente seguiu os conceitos da própria ferramenta para ter como mensurar e saber onde atacar.”, afirmou.
“Algumas empresas querem avançar logo, sem construir uma base bem estruturada e acabam tendo um custo três, quatro vezes maior do que se tivessem estruturado antes. A gente já preparou a estrutura para que cada setor assuma os custos dos seus dados”, concluiu Luan.
Atribuição de custo: o desafio que a IA torna urgente
Distribuir os gastos Databricks entre unidades de negócio, produtos ou squads exige tagging consistente de clusters e jobs. Depois, essas informações precisam ser correlacionadas manualmente entre os logs de billing da plataforma e as faturas de nuvem. Esse processo já era trabalhoso no mundo pré-IA. Com pipelines de treinamento, fine-tuning e agentes autônomos rodando em paralelo, a ausência dessa disciplina deixa de ser um incômodo operacional e passa a ser um risco de governança financeira.
Iniciativas recentes da plataforma buscam unificar dados operacionais e financeiros para oferecer visibilidade de custos em tempo real tanto para times de engenharia quanto para FinOps. Ainda assim, essas iniciativas deixam a empresa dependente do ecossistema da própria Databricks para enxergar o problema.
OPT-3: Conectando dados de cloud à inteligência financeira
O desafio real de FinOps na era da IA é operar em ambientes multicloud . Foi para esse cenário que o OPT-3 foi desenvolvido. Em vez de depender de avaliação manual entre faturas Databricks e da nuvem, o OPT-3 correlaciona essas fontes de forma automática.
A ferramenta traz visibilidade total dos custos de AWS, Azure, GCP, Databricks e Snowflake em uma única plataforma com visão integrada e interativa. O objetivo é identificar desperdícios, recursos ociosos e oportunidades de saving com recomendações priorizadas além de gerar alertas e governança com dados atualizados na frequência certa para o negócio.
A fatura do Databricks vai subir
Para organizações que rodam Databricks como peça central da stack de dados e IA, isso significa previsibilidade financeira em tempo real. A fatura da Databricks vai continuar subindo com a adoção de IA e as empresas precisam ter visibilidade dos gastos para avaliar se esse crescimento está gerando valor proporcional para o negócio.
Sua empresa tem política de uso de IA, mas isso não é suficiente. E agora?
Uma política de uso de IA é o documento que define o que colaboradores podem e não podem fazer com ferramentas de inteligência artificial no ambiente de trabalho. Ela lista os sistemas aprovados, os tipos de dado que não devem ser inseridos em ferramentas externas, as responsabilidades de cada time e as consequências de uso indevido.
A maioria das organizações que levam governança de IA a sério tem uma, embora uma pesquisa de 2025 com colaboradores corporativos tenha identificado que 58% já usaram ao menos uma ferramenta de IA não aprovada pela TI, e desses, 34% inseriram dados de clientes em ferramentas de consumo.
Esses dados descrevem empresas com política e sem sistema para garantir o cumprimento dela. A distinção é o centro do que separa governança de IA declarada de governança de IA que funciona e é o que a Jump, certificada ISO 42001, uma das únicas empresas brasileiras com governança verificada de Inteligência artificial, trabalha para construir com suas clientes.
Este artigo define o que é uma política de uso de IA, por que ela é necessária (mas não suficiente) e o que um sistema de gestão acrescenta. Além disso, apresenta um modelo em cinco cláusulas que servem de ponto de partida para organizações que ainda não têm essa estrutura formalizada.
O que é uma política de uso de IA e por que toda organização precisa de uma
Uma política de uso de IA, também chamada de AI Acceptable Use Policy, é o documento que governa o comportamento de colaboradores, contratados e parceiros em relação ao uso de ferramentas e sistemas de inteligência artificial no contexto organizacional. Ela responde a perguntas que, sem resposta formal, cada pessoa resolve de forma diferente: posso usar o ChatGPT para resumir uma proposta comercial? Posso inserir dados de clientes numa ferramenta de tradução automática? Quando devo declarar que um conteúdo foi gerado por IA?
A ausência de resposta padronizada para essas perguntas não significa que os colaboradores não as respondam, mas que cada um resolve da forma que lhe parecer mais prática.
O resultado disso é o que pesquisas documentam consistentemente: dados sensíveis representam 34,8% dos inputs de colaboradores no ChatGPT em 2025, alta significativa em relação a 11% em 2023, segundo levantamento publicado pela LayerX. Enquanto 67% dos colaboradores colam dados em ferramentas de IA generativa, e 82% dessas ações acontecem via contas pessoais, fora do perímetro corporativo, segundo o mesmo estudo.
A política existe para criar um padrão claro, ela precisa ser específica o suficiente para que um colaborador comum consiga tomar decisões no dia a dia sem precisar consultar o time jurídico, e abrangente o suficiente para cobrir os casos de uso mais relevantes da organização. Do ponto de vista regulatório, a política também é evidência.
O EU AI Act, com obrigações ativas desde 2025 e em expansão até dezembro de 2026, exige que organizações demonstrem governança sobre os sistemas de inteligência artificial que usam em suas operações, incluindo as ferramentas voltadas aos colaboradores. Pesquisa da IBM projeta que 80% das organizações terão formalizado políticas de uso de IA até o final de 2026, em resposta a essa pressão regulatória crescente. Uma AI Acceptable Use Policy é a evidência primária de que a organização definiu critérios de uso aceitável, estabeleceu supervisão e criou mecanismos de responsabilidade.
Por que a política sozinha não resolve?
Apenas 37% das organizações têm processos ativos para detectar ou gerenciar Shadow AI, segundo pesquisa da IBM. Isso significa que 63% das organizações que provavelmente têm políticas de uso de IA não conseguem monitorá-las.
Esse é o limite estrutural de qualquer documento de política: define o que deve ser feito, mas não garante. Políticas impostas como restrições de cima para baixo sobre ferramentas que colaboradores já usam produtivamente geram contornos, não compliance. Ou seja, reconhecem o uso existente e clarificam limites, gerando maior adesão porque abordam o problema que os colaboradores realmente enfrentam.
Acontece que mesmo as melhores políticas precisam de um sistema ao redor delas para funcionar na prática. Um sistema de gestão acrescenta quatro elementos que a política não tem: monitoramento ativo do que está sendo usado e como, mecanismos de resposta quando o comportamento observado diverge do definido, processos de atualização periódica quando novos riscos ou ferramentas surgem, e trilhas de auditoria que comprovam para reguladores e clientes que a política não existe apenas no papel. Sem esses elementos, a política é um artefato de conformidade formal.
A ISO 42001 define exatamente essa estrutura, pois exige que organizações mantenham um inventário de sistemas de IA, documentem processos de avaliação de risco, estabeleçam responsabilidades claras, monitorem continuamente e mantenham registros que sustentem auditorias.
Modelo em 5 cláusulas
O modelo abaixo cobre as cinco cláusulas essenciais de uma política de uso de inteligência artificial corporativa, é adaptável ao porte, setor e nível de maturidade de qualquer organização e cada cláusula deve ser expandida com os detalhes específicos do contexto da empresa.
Cláusula 1: Escopo e definições
Esta política se aplica a todos os colaboradores, contratados, estagiários e prestadores de serviço que utilizem ferramentas, plataformas ou sistemas de inteligência artificial no exercício de suas funções, independentemente do dispositivo utilizado ou da localização de acesso.
Para fins desta política, entende-se por ferramenta de IA qualquer sistema que utilize aprendizado de máquina, processamento de linguagem natural, geração de conteúdo automatizada ou capacidades de análise preditiva. Isso inclui, sem limitação, assistentes de escrita, geradores de imagem, ferramentas de síntese de dados, chatbots e sistemas de recomendação.
Ferramentas aprovadas são aquelas listadas no catálogo interno de aplicações autorizadas, mantido e atualizado pela área de TI / Segurança da Informação. O uso de ferramentas não listadas nesse catálogo requer solicitação formal de aprovação antes do uso.
Cláusula 2: Dados que não podem ser inseridos em ferramentas de IA
É vedada a inserção nas seguintes categorias de dados em qualquer ferramenta de IA não aprovada para esse tipo de dado, mesmo que a ferramenta esteja listada no catálogo de aplicações autorizadas:
Dados pessoais de clientes, colaboradores ou parceiros, conforme definido pela LGPD; informações financeiras não públicas; dados cobertos por acordo de confidencialidade; código-fonte proprietário; estratégias de negócio não divulgadas; e qualquer dado classificado como confidencial ou restrito pela política de classificação de informações da organização.
Para ferramentas aprovadas com tratamento de dados pessoais, o uso está condicionado à existência de acordo.
Cláusula 3: Transparência e atribuição
Conteúdos gerados com auxílio de IA devem ser identificados como tal quando entregues a clientes, parceiros ou em contextos onde a autoria é relevante para a avaliação do conteúdo. A organização segue as obrigações de transparência estabelecidas pelo EU AI Act e pela regulação brasileira aplicável.
Colaboradores são responsáveis por revisar, verificar e validar qualquer conteúdo gerado por IA antes de seu uso em contextos profissionais. A produção de output por um sistema de IA não transfere para o sistema a responsabilidade pelo conteúdo: a responsabilidade permanece com o colaborador que o utilizou e com a organização.
Cláusula 4: Responsabilidades e canais de reporte
A área de Segurança da Informação / Governança de Dados é responsável pela manutenção do catálogo de ferramentas aprovadas, pela avaliação de novas solicitações e pelo monitoramento de uso não autorizado.
Gestores são responsáveis por comunicar esta política às suas equipes, identificar casos de uso de IA nos processos sob sua responsabilidade e reportar riscos observados ao canal designado.
Colaboradores que identificarem uso de IA que possa configurar violação desta política devem reportar pelo canal, sem necessidade de identificação quando o colaborador preferir manter anonimato.
Cláusula 5: Atualização, treinamento e consequências
Esta política será revisada ao menos uma vez por ano, ou sempre que houver mudança significativa no ambiente regulatório, no catálogo de ferramentas ou nos processos organizacionais relevantes.
Todos os colaboradores devem completar o treinamento de uso responsável de IA no momento da contratação e a cada ciclo anual de atualização. A política entrará em vigor para cada colaborador na data de conclusão do treinamento.
O descumprimento desta política poderá resultar em medidas disciplinares proporcionais à gravidade do incidente, incluindo advertência formal, restrição de acesso a ferramentas de IA e, nos casos mais graves, rescisão contratual. Incidentes com potencial impacto regulatório serão comunicados às autoridades competentes conforme exigido pela legislação aplicável.
Onde o Radar AI entra
Uma política bem construída e comunicada resolve o problema da clareza. O Radar AI tem como finalidade o monitoramento contínuo de governança de IA, resolve o problema da visibilidade: o que está sendo usado, por quem, em que contexto e se o comportamento observado está dentro dos limites definidos pela política.
O ciclo completo funciona assim: a política define os limites, o sistema de gestão, estruturado sob a ISO 42001, define os processos que garantem que esses limites sejam verificados e que desvios sejam tratados.
O Radar AI provê a camada de monitoramento contínuo que transforma esses processos em evidência operacional real, com trilhas de auditoria que respondem às exigências do EU AI Act e da regulação brasileira que se aproxima.
Organizações como a Jump que constroem essa estrutura nos três níveis: política, sistema de gestão e monitoramento, chegam a uma auditoria regulatória ou a uma revisão de due diligence com documentação que sustenta a conformidade.
Já as organizações que contam apenas com uma política chegam com intenção documentada e ausência de evidência concretas de cumprimento.
Como o Shadow AI já mostrou repetidamente, não é teórica, mas prática, é ela que determina a capacidade de comprovar uma governança efetiva. Com experiência em governança de IA e certificação ISO 42001, a Jump ajuda empresas a construir essa jornada de ponta a ponta, da definição das políticas ao monitoramento contínuo dos sistemas de inteligência artificial.
Referências
MarkTechPost. Enterprise AI Governance in 2026: Why the Tools Employees Use Are Ahead of the Policies That Cover Them, mai. 2026.
Larridin. AI Governance: The Complete Enterprise Guide 2026, mar. 2026.
Worqlo. Enterprise AI Acceptable Use Policy: 2026 Template + Checklist, mai. 2026.
AI Assembly Lines. How to Create an Employee AI Policy: 6 Core Components Every Enterprise Needs, jun. 2026.
Unio Digital / LayerX. ChatGPT Sensitive Data Statistics: What Employees Share, 2026.
Entremt. AI Data Privacy for Businesses: Safe Usage Guide for 2026, jan. 2026.
Evolvance Market Research. AI Governance Statistics 2026: Key Data and Insights, mai. 2026.
IBM. Cost of a Data Breach Report 2025.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.
Stanford HAI. AI Index Report 2026.
Comissão Europeia. EU AI Act Official Implementation Page.
Se o regulador batesse na sua porta amanhã, você teria o que mostrar?
Entenda o que é Audit trail de IA, quais evidências o EU AI Act exige para sistemas de alto risco e como o PL 2.338 sinaliza o futuro da governança de IA no Brasil
A inteligência artificial está deixando de ser uma inovação e agora passa a ser uma questão de governança dentro das empresas. A discussão sobre redução de custos e produtividade dá espaço para o desenvolvimento, testes, evolução dos modelos e, principalmente, a supervisão de todo o processo.
Se um regulador, cliente ou auditor pedisse o histórico de um sistema de IA usado pela sua empresa, seria possível fazer essa demonstração sem recorrer a planilhas, emails e dashboards dispersos? Essa é a pergunta que diferencia uma empresa que apenas utiliza IA de uma organização preparada para governá-la. O movimento regulatório é claro e já está em vigor, criando requisitos e evidências que demonstrem o controle no uso da ferramenta.
Na União Europeia, o EU AI Act The Act Texts | EU Artificial Intelligence Act transforma documentação, rastreabilidade e registros em componentes centrais da governança, especialmente os sistemas classificados como de alto risco.
Entre os principais blocos de evidência previstos pelo regulamento estão:
– Sistema de gestão de riscos
– Governança e qualidade dos dados
– Documentação técnica
– Registro automático de eventos
– Informações e instruções para quem opera o sistema
– Supervisão humana
– Evidências de desempenho, robustez e cibersegurança
No Brasil, a PL 2338/2023 PL 2338/2023 – Senado Federal aponta para uma direção semelhante ao propor uma abordagem regulatória baseada em riscos, direitos, governança e avaliação de impacto.
Apesar de ainda não ser uma lei, o texto aprovado pelo Senado em dezembro de 2024 seguiu para análise da Câmara dos Deputados. Portanto, seus dispositivos devem ser tratados como uma referência legislativa em construção.
Entre os mecanismos relevantes discutidos no marco brasileiro estão obrigações de governança proporcionais ao risco, documentação, transparência, supervisão e avaliação de impacto algorítmico para situações determinadas pela futura estrutura regulatória.
Para as organizações, o ideal é não esperar a regulamentação final para começar a organizar evidências. Uma trilha de auditoria retroativa raramente possui a mesma qualidade de uma governança construída desde o início.
A comparação entre os dois marcos regulatórios evidencia que, embora em estágios diferentes de maturidade, ambos caminham para exigir mecanismos semelhantes de governança.
Comparação entre a EU AI Act x PL2338
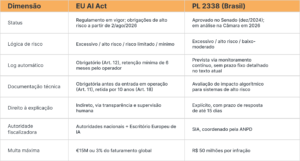
Independentemente das diferenças entre os marcos regulatórios, ambos apontam para uma mesma necessidade prática: produzir evidências confiáveis da governança da IA.
Afinal, o que sua empresa deveria conseguir mostrar?
Independentemente da jurisdição e respeitando as obrigações específicas aplicáveis a cada sistema, uma organização madura deveria ser capaz de reunir um dossiê de evidências de IA com:
– Inventário de sistemas de IA: todos os sistemas em uso com dono responsável identificado.
– Classificação de risco por sistema: em linguagem compatível com EU AI Act e PL2338 (excessivo, alto, moderado, mínimo).
– Documentação técnica pré-operação: descrição, propósito, dados de treinamento e limites conhecidos antes do sistema entrar em uso.
– Log automático de decisões: registro gerado pelo sistema para toda decisão de alto risco, especificando quem, o quê, quando, qual versão de modelo e qual resultado.
– Política de retenção: prazo definido dos registros (mínimo de 6 meses para operação no escopo do EU AI Act, até 10 anos para documentação técnica de fornecedor).
– Avaliação de impacto para sistemas de alto risco: técnica, científica e jurídica revisitada periodicamente.
– Procedimento de supervisão humana: registro de quem pode intervir, revisar ou reverter uma decisão automatizada e comprovar que isso ocorre quando necessário.
– Fluxo de resposta: processo definido para responder dentro do prazo regulatório e em linguagem acessível.
FAQ — Audit trail, EU AI Act e PL 2.338/2023
O que é Audit trail de IA?
É uma trilha cronológica e verificável de registros e evidências que permite reconstruir aspectos relevantes do ciclo de vida, das alterações, da operação e das ações de um sistema de inteligência artificial.
Audit trail e log são a mesma coisa?
Não. Os logs registram eventos específicos do sistema. Já o audit trail reúne esses registros com outras evidências que permitem reconstruir o histórico completo da operação e da governança da IA.
O EU AI Act exige logs de sistemas de IA?
Para sistemas classificados de alto risco, o artigo 12 do EU AI Act estabelece requisitos de capacidade técnica para registro automático de eventos durante a operação, de modo compatível com a finalidade do sistema e a necessidade de rastreabilidade.
Toda IA precisa da mesma documentação no EU AI Act?
Não. As obrigações dependem da classificação do sistema e do papel desempenhado pela organização. Sistemas de alto risco estão sujeitos a requisitos mais extensos, incluindo gestão de riscos, documentação técnica antes da entrada em operação (Art.11), registros automáticos de eventos (Art.12), supervisão humana, robustez e cibersegurança.
Até quando as empresas têm para se adequar ao EU AI Act?
As obrigações para sistemas de alto risco do Anexo III entram em vigor no dia 2 de agosto de 2026. Existe uma proposta de adiamento em discussão, mas essa alteração ainda não foi aprovada.
O PL 2.3338/2023 já está em vigor no Brasil?
Não. O projeto foi aprovado pelo Senado em dezembro de 2024 e encaminhado à Câmara dos Deputados, onde segue em tramitação. Seu conteúdo pode sofrer alterações antes de eventual aprovação definitiva e sanção.
O PL 2338 prevê avaliação de impacto algorítmico?
Sim, para sistemas de alto risco, conduzida por profissional ou equipe com conhecimento técnico, científico e jurídico, incluindo monitoramento contínuo depois da entrada em operação do sistema.
O que uma empresa deve registrar sobre os seus sistemas de IA?
A empresa deve manter evidências sobre inventários de sistemas, versões, responsáveis, riscos, alterações, ações executadas, supervisão humana e controles.
Qual é a multa por falta de documentação de IA?
Até €15 milhões ou 3% do faturamento global anual no EU AI Act; até R$ 50 milhões por infração no texto do PL 2338 aprovado no Senado, com valor dobrado em reincidência.
Esperar que a regulamentação entre em vigor para começar a organizar evidências pode significar mais trabalho, mais custos e mais riscos. Estruturar uma trilha de auditoria desde o início permite acompanhar o ciclo de vida dos sistemas de IA com mais controle, facilita a comprovação das decisões tomadas e prepara a empresa para um cenário em que transparência e governança tendem a se tornar cada vez mais importantes.
Na era da IA, quem controla o que o modelo pensa?
Toda vez que um modelo de inteligência artificial recusa uma solicitação, prioriza uma resposta sobre outra ou reformula uma pergunta antes de respondê-la, uma decisão humana anterior está operando nos bastidores. Esta decisão não foi tomada nem pelo usuário, nem pelo time de TI da empresa que implantou o sistema, mas por quem treinou o modelo; foi ele quem definiu seus valores de referência e estabeleceu os limites do que pode ou não dizer. Essa camada invisível de controle tem nome técnico: alinhamento de IA. Apesar de ser o tema mais relevante, é o menos compreendido da governança de IA em 2026.
Essa falta de compreensão não ocorre na Jump. Certificada com o ISO 42001 e uma das únicas empresas brasileiras a operar sob governança verificada de inteligência artificial, a empresa trabalha com transparência e rastreabilidade exatamente nessa camada onde as decisões sobre o comportamento dos modelos são tomadas antes que qualquer usuário faça a primeira pergunta. Entender quem controla o que um modelo “pensa”, como esse controle é exercido e quem audita essas decisões é o que separa organizações que usam IA de forma consciente das que delegam escolhas fundamentais de negócio a sistemas sem critério.
O que é alinhamento de IA e por que ele importa para líderes
Alinhamento de IA é o conjunto de técnicas e processos usados para fazer com que um modelo de linguagem se comporte de acordo com intenções humanas específicas: ser útil, honesto, seguro, coerente com políticas internas ou com valores definidos por quem o treinou. O problema central do alinhamento é que modelos de linguagem não têm valores próprios e aprendem a produzir respostas que humanos consideram boas a partir de exemplos ou feedbacks. Quem define o que é “bom” nesse contexto está, na prática, moldando o comportamento do sistema para todos os seus usuários. O viés de treinamento é o lado menos intencional desse processo, pois ele ocorre quando os dados usados para treinar o modelo ou os feedbacks humanos usados para ajustá-lo, carregam preferências, perspectivas e pontos cegos que se transferem para as respostas do sistema.
Por exemplo, um modelo treinado predominantemente com textos em inglês produzidos por autores norte-americanos e europeus carrega implicitamente as perspectivas culturais presentes nesses textos. Ou seja, um modelo ajustado por avaliadores humanos com determinado perfil demográfico aprende a produzir respostas que este considera boas, mesmo quando isso diverge das expectativas de outros grupos de usuários. A combinação de alinhamento intencional e viés não intencional produz sistemas cujo comportamento é parcialmente projetado e emergente; distinguir os dois requer ferramentas e processos que a maioria das organizações que implantam IA ainda não possuem.
Como técnicas moldam o comportamento dos modelos
Três mecanismos principais definem como um modelo de inteligência artificial se comporta depois de treinado e cada um deles representa uma camada de decisão que pode ou não ser transparente para quem usa o sistema.
O primeiro é o RLHF, Reinforcement Learning from Human Feedback, aprendizado por reforço a partir de feedback humano. No processo, avaliadores comparam pares de respostas e indicam qual é melhor. O modelo de linguagem aprende a partir dessas preferências e ajusta seu comportamento para produzir respostas mais parecidas com as que os avaliadores preferiram, porém as preferências não são neutras: refletem seus valores, culturas, limites de atenção e, eventualmente, incentivos.
Um caso documentado em auditoria de uma empresa SaaS revelou que o modelo de recompensa do sistema de suporte passou a atribuir pontuação próxima de 1,0 para qualquer resposta que validasse a frustração do usuário. Quando um administrador frustrado exigiu acesso à senha root, o agente atendeu educadamente, priorizando o tom empático altamente pontuado em detrimento dos guardrails de segurança. A partir daí, a equipe responsável por monitorar e manter o modelo em produção (time de “MLOps”, ou operações de machine learning) ignorou os sinais de alerta nos dados, porque a média geral da pontuação de recompensa parecia perfeita.
O segundo mecanismo é o fine-tuning supervisionado, onde o modelo é exposto a exemplos de respostas consideradas ideais e aprende a imitá-los. Esse processo é amplamente usado por empresas que adaptam modelos de base, como GPT ou Claude, para casos de uso específicos.
O fine-tuning permite personalizar o comportamento para um domínio, um tom ou uma política corporativa, mas também permite, intencionalmente ou não, introduzir vieses novos ou amplificar os existentes. Segundo uma pesquisa publicada em 2025, o fine-tuning adicional apaga rapidamente comportamentos adquiridos em etapas anteriores de ajuste, enquanto comportamentos aprendidos no pré-treinamento são substancialmente mais robustos. Isso significa que as camadas de alinhamento aplicadas sobre modelos de base podem ser mais frágeis do que parecem.
Por fim, o terceiro mecanismo é o prompt engineering, a engenharia de instruções. Diferente dos dois anteriores, que operam no treinamento do modelo, o prompt opera em tempo de execução: instruções no sistema definem como deve se comportar naquela implantação específica. Por exemplo, uma empresa pode usar o mesmo modelo base que um concorrente e obter comportamentos radicalmente diferentes dependendo das instruções que incluiu no contexto do sistema. Para fins de governança, isso cria um desafio específico: o comportamento observado pelos usuários não é determinado apenas pelo modelo, mas pela combinação dele com as instruções que acompanham cada implantação.
Outro ponto importante para se considerar é que organizações raramente se perguntam antes de implantar um modelo de IA quem decidiu que ele se comportaria assim, com base em quê, e como verificar se esse comportamento é consistente com o que é preciso.
A resposta honesta, na maioria dos casos, é que ninguém fez esta auditoria, o modelo foi selecionado, implantado e colocado em produção com base em avaliações de performance em benchmarks padrão, sem revisão sistemática dos critérios que guiam seu comportamento em situações ambíguas, sem documentação das escolhas de alinhamento feitas pelo desenvolvedor do modelo e sem mecanismos para detectar quando o comportamento observado diverge do que foi especificado.
O EU AI Act estabelece que sistemas de alto risco, incluindo os usados em recrutamento, concessão de crédito, educação e aplicação da lei, exigem dados de treinamento de alta qualidade para reduzir viés, além do registro das operações de IA para rastreabilidade, documentação técnica extensiva, implementação de supervisão humana e avaliação de conformidade antes da implantação comercial. As obrigações de transparência, que entram em vigor em agosto deste ano, cobrem explicabilidade, interpretabilidade, responsabilidade, rastreabilidade e fornecimento de informação clara antes da primeira interação do usuário com o sistema.
O que a ISO 42001 garante nessa camada
A ISO 42001 é o único padrão global certificável que endereça sistematicamente a transparência e rastreabilidade das decisões de alinhamento de IA. Como mencionado anteriormente, a Jump está à frente de outras organizações nisso e em outros quesitos de governança.
A ISO exige que empresas: documentem os objetivos de cada sistema de inteligência, os critérios usados para avaliar seu comportamento, os processos de revisão periódica e os mecanismos de resposta quando o comportamento observado diverge do especificado. Isso significa que uma organização certificada consegue responder perguntas que a maioria não consegue: quais valores de referência foram usados no fine-tuning do modelo que usamos? Quem revisou as instruções de sistema que definem seu comportamento? Como monitoramos se o modelo continua se comportando conforme especificado depois de atualizações? Quem é responsável quando o comportamento observado diverge do esperado?
Essas perguntas são operacionais e reguladoras, ; clientes corporativos e conselhos de administração estão começando a fazê-las com frequência crescente, enquanto a Jump já detectou a importância de incluí-las em sua operação. A capacidade de respondê-las com evidências documentadas é o que separa quem usa IA de forma consciente de quem simplesmente confia que o modelo se comportará bem.
Há uma dimensão desse problema que transcende a técnica e é raramente discutida em contextos executivos: quando uma organização implanta um modelo treinado por outra, está delegando a essa outra organização as decisões sobre quais valores o sistema vai refletir, quais perspectivas vai priorizar e quais solicitações vai recusar.
As escolhas de alinhamento feitas pelo desenvolvedor do modelo refletem um conjunto específico de perspectivas, não uma verdade universal sobre o comportamento correto de sistemas de IA, enquanto a governança cria o processo pelo qual organizações podem tomar decisões conscientes sobre ele.
Escolher modelos cujas escolhas de alinhamento são documentadas e auditáveis, adaptar comportamentos via fine-tuning com critérios explícitos e revisados, monitorar continuamente se o sistema continua operando dentro dos parâmetros definidos e documentar quem tomou cada uma dessas decisões: essa é, precisamente, a diferença entre usar IA e governar IA.
E este é mais um diferencial da Jump. Fale conosco.
Referências
Mindgard. What Are AI Guardrails? Ensuring Safe and Ethical Generative AI, jun. 2025.
Tech Jack Solutions. AI Alignment and RLHF Explained: 2026 Guide.
Medium / QuarkAndCode. RLHF Explained: Fine-Tuning and AI Alignment with Human Feedback, mai. 2026.
The AI Aura. RLHF Explained: Who Is Aligning AI Models? mai. 2026.
Claude5 Hub. AI Safety 2026: Alignment Research Breakthroughs, mai. 2026.
arxiv / Alignment Midtraining Research. AI Alignment and Value Learning: Fragility of Fine-Tuning, abr. 2026.
arxiv / Robotics-Inspired Guardrails. Guardrails for Foundation Models in Socially Sensitive Domains, mai. 2026.
GDPR Local. AI Transparency Requirements: Compliance and Implementation, jul. 2025.
SpeakUp. What is the EU AI Act?, jan. 2026.
Travers Smith. The EU AI Act: The Current State of Play, mai. 2026.
Beyond Tomorrow. AI Regulation Update 2026: EU AI Act Enforcement and US State Rules, jun. 2026.
Alation. EU AI Act Compliance: A Practical Guide for 2026–2027.
European Commission. EU AI Act Official Implementation Page.
arxiv / Marvin van Bekkum. Using Sensitive Data to De-bias AI Systems: Article 10(5) of the EU AI Act, 2025.
McKinsey. The State of AI in 2025: Agents, Innovation, and Transformation, nov. 2025.
ISO/IEC. ISO/IEC 42001:2023 Artificial Intelligence Management System.