O que é segurança cibernética?
A segurança cibernética, ou cibersegurança, refere-se a um conjunto abrangente de práticas, tecnologias e processos que visam proteger sistemas, redes, dispositivos e dados contra ataques cibernéticos, acessos não autorizados e danos. Com o avanço da tecnologia e a crescente digitalização, tornou-se essencial para empresas e indivíduos investirem em medidas que garantam a proteção de suas informações mais sensíveis. A segurança cibernética não se limita apenas a firewalls e antivírus; ela engloba uma abordagem estratégica e contínua para mitigar riscos em um ambiente digital cada vez mais complexo.
Além disso, ela é sustentada por três pilares fundamentais: confidencialidade, integridade e disponibilidade. Esses pilares asseguram que os dados estejam acessíveis apenas a quem tem autorização (confidencialidade), permaneçam livres de alterações não autorizadas (integridade) e estejam disponíveis sempre que necessário (disponibilidade). A segurança cibernética não é apenas uma questão técnica, mas também um compromisso estratégico com a proteção de ativos digitais.
Por que a segurança cibernética é importante?
A segurança cibernética desempenha um papel crucial na proteção de indivíduos e organizações contra uma ampla gama de ameaças digitais. Em um mundo onde os ataques cibernéticos são cada vez mais sofisticados e frequentes, a segurança não é mais uma opção, mas uma necessidade.
Sem medidas de segurança cibernética adequadas, empresas ficam vulneráveis a ataques que podem comprometer dados confidenciais, causar interrupções operacionais e afetar diretamente sua reputação. A perda de informações financeiras ou dados pessoais de clientes pode acarretar custos elevados, desde prejuízos financeiros até sanções legais devido ao descumprimento de regulamentações. Além disso, a confiança do cliente, um ativo intangível essencial para qualquer negócio, pode ser severamente abalada.
Por outro lado, para governos e instituições públicas, a segurança cibernética é indispensável para proteger infraestruturas críticas, como redes de energia, sistemas de transporte e serviços de saúde, contra ciberataques que poderiam ter impactos devastadores em escala nacional.
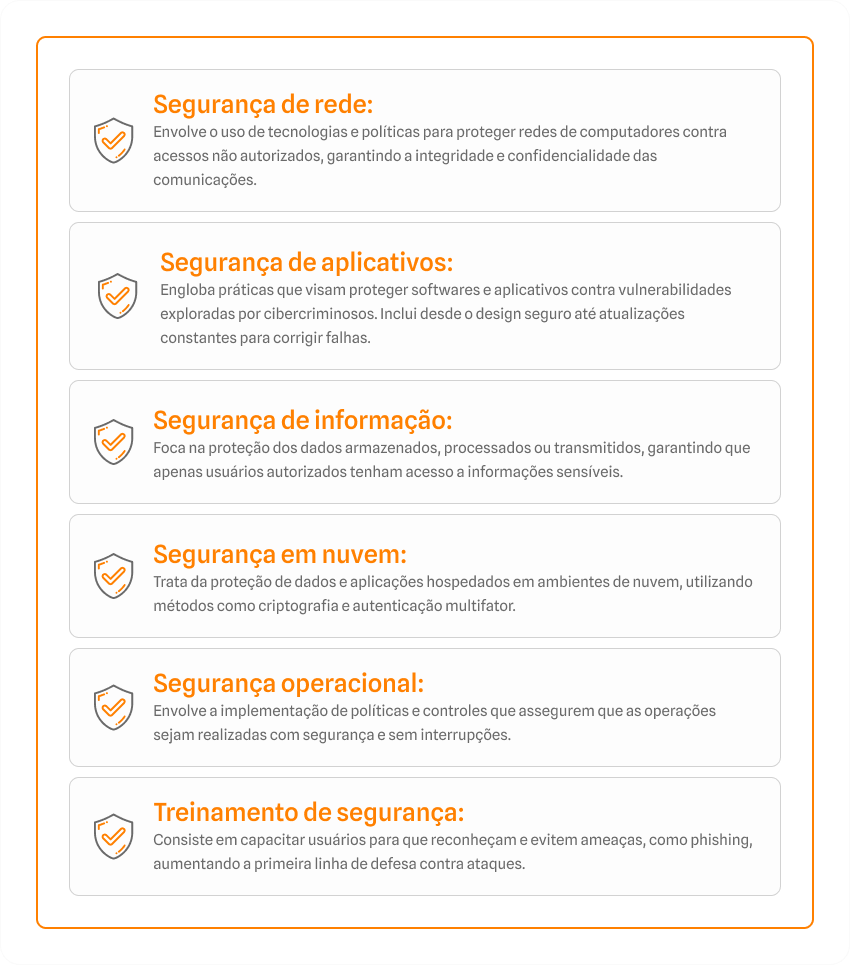
Quais são os tipos de segurança cibernética?
Existem diferentes abordagens para proteger as várias áreas do ambiente digital. Cada tipo de segurança cibernética desempenha um papel específico na proteção de sistemas e dados:
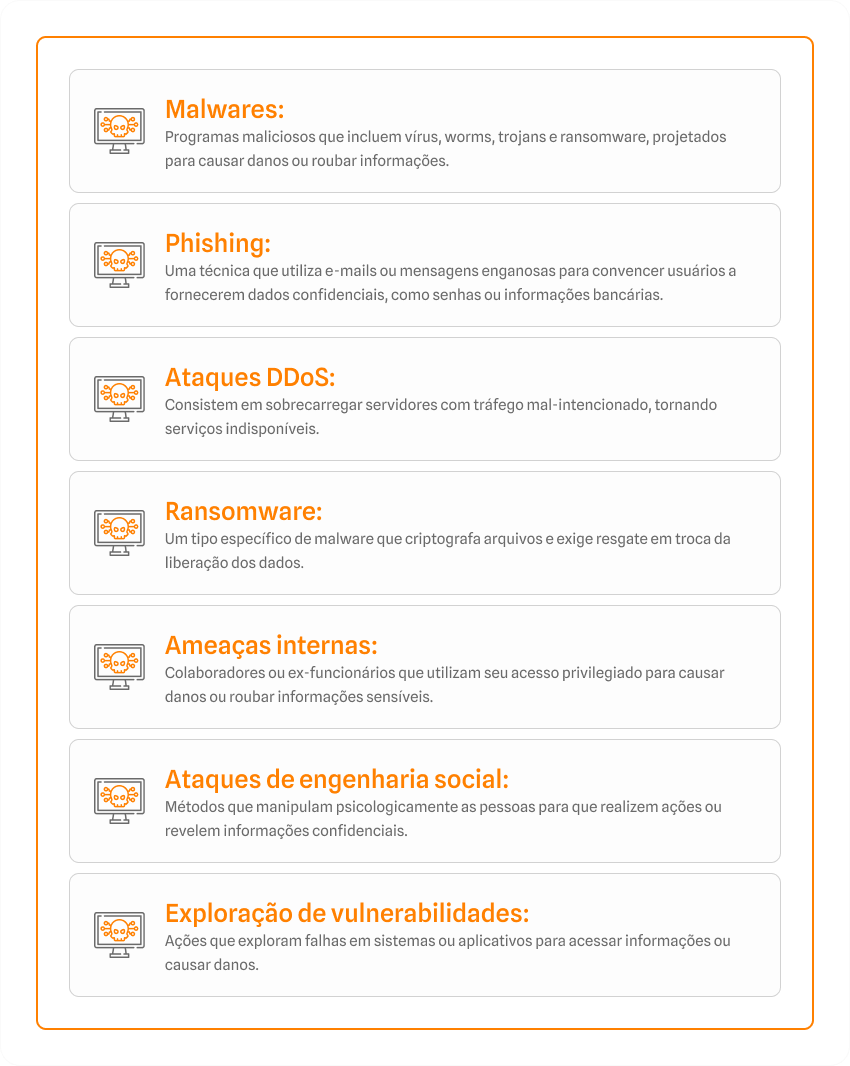
Quais são os tipos de ameaças?
As ameaças cibernéticas são diversificadas e podem ter consequências graves para indivíduos e organizações. Entre as mais comuns, destacam-se:
Quais são as tecnologias modernas de segurança cibernética?
Para enfrentar as ameaças cibernéticas em constante evolução, diversas tecnologias modernas têm sido desenvolvidas. Estas tecnologias não apenas aumentam a eficiência da segurança, mas também oferecem soluções inovadoras para proteger sistemas e dados:
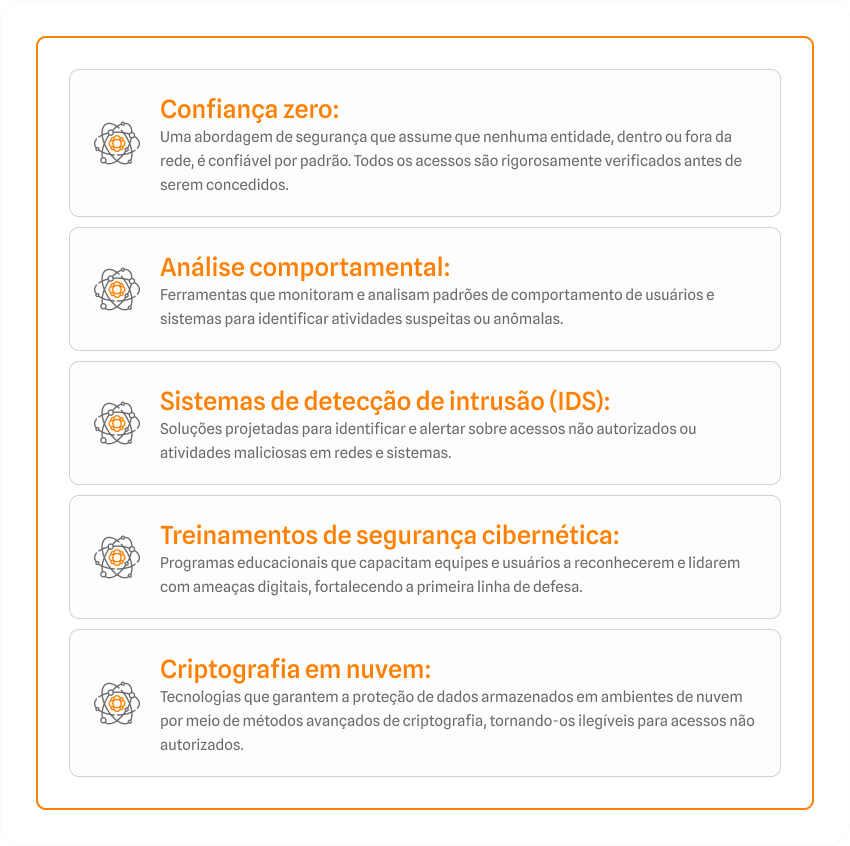
Essas tecnologias são fundamentais para que empresas mantenham um ambiente digital seguro, protegido contra as ameaças mais avançadas.
Como a Jump pode ajudar sua empresa com segurança cibernética?
Como cliente da Jump, você terá acesso a soluções de segurança cibernética personalizadas e inovadoras, projetadas para proteger suas informações, sistemas e operações contra ameaças digitais. Nossa equipe de especialistas utiliza as melhores práticas do mercado e tecnologias modernas para garantir a proteção de seus dados e a conformidade com regulamentações de segurança.
Com a Jump, você pode:
-
Proteger dados, sistemas e aplicativos contra ataques e acessos não autorizados.
-
Implementar políticas de segurança robustas e gerenciar acessos de forma eficiente.
-
Monitorar e responder a atividades suspeitas em tempo real.
-
Garantir a conformidade com regulamentações e padrões de segurança.
-
Capacitar sua equipe com treinamentos de segurança cibernética sob medida.
Não espere até que uma ameaça afete sua empresa! Entre em contato com a Jump agora e descubra como podemos ajudá-lo a proteger o futuro da sua empresa.
O que é gestão de fraude e risco?
A gestão de fraude e risco envolve um conjunto de práticas e ferramentas destinadas a identificar, avaliar e mitigar os riscos associados a fraudes e comportamentos maliciosos dentro de uma organização. Essas práticas visam proteger os ativos financeiros, informações confidenciais e a reputação da empresa. A implementação de um sistema eficaz é essencial para garantir a continuidade dos negócios e manter a confiança dos stakeholders.
A importância da gestão de fraude e risco
Nos dias atuais, a gestão eficaz de fraude e risco é essencial para qualquer organização. A digitalização crescente e a complexidade das operações globais exigem que as empresas estejam constantemente vigilantes em relação a fraudes. A implementação de estratégias robustas de prevenção e resposta não apenas minimiza os riscos financeiros, mas também protege a reputação e garante a conformidade com normas regulatórias.
Aqui estão algumas das principais razões pelas quais a gestão de fraude e risco é vital:
-
Prevenção de perdas financeiras: Ao evitar fraudes, as empresas reduzem perdas financeiras significativas que podem comprometer suas operações.
-
Proteção da reputação: Manter a confiança dos clientes e parceiros é fundamental para a longevidade e o sucesso da empresa.
-
Conformidade regulatória: Cumprir as normas legais e regulatórias específicas evita sanções e penalidades que podem prejudicar a organização.
Componentes essenciais da gestão de fraude e risco
A gestão eficaz de fraudes depende de uma abordagem estruturada, que abrange desde a identificação dos riscos até a implementação de controles internos. Cada uma dessas etapas é vital para garantir que a organização esteja protegida contra potenciais ameaças.
Os principais componentes de uma gestão eficiente incluem:
-
Identificação de riscos: Consiste em avaliar áreas de vulnerabilidade dentro da organização e identificar os pontos em que fraudes são mais prováveis.
-
Avaliação de riscos: Após a identificação, é necessário analisar a probabilidade de ocorrência de fraudes e seu impacto potencial.
-
Desenvolvimento de políticas e procedimentos: Criar diretrizes claras que orientem os colaboradores e protejam a empresa.
-
Implementação de controles internos: Estabelecer sistemas para prevenir, detectar e responder a atividades fraudulentas.
-
Monitoramento contínuo: Acompanhar de forma contínua as atividades e revisar políticas de mitigação para garantir que permaneçam eficazes diante de novos riscos.
O papel da tecnologia na gestão de fraude e risco
Com o avanço da tecnologia, as empresas têm à disposição ferramentas sofisticadas para combater fraudes de maneira mais eficaz. A análise de dados em larga escala, aliada ao uso de inteligência artificial e machine learning, permite identificar padrões suspeitos e prevenir fraudes antes que causem danos.
As principais ferramentas tecnológicas incluem:
-
Análise de dados: Big data e algoritmos de IA ajudam a identificar comportamentos anômalos e prever possíveis fraudes com base em padrões.
-
Automação de processos: Ao automatizar os controles internos, as empresas reduzem a margem de erro humano e aumentam a eficiência na prevenção de fraudes.
-
Monitoramento em tempo real: Sistemas que detectam atividades anômalas instantaneamente, possibilitando respostas rápidas e mitigando os riscos de forma proativa.
Desafios na gestão de fraude e risco
Apesar das ferramentas avançadas disponíveis, as organizações ainda enfrentam desafios significativos ao lidar com fraudes. A evolução constante das técnicas utilizadas pelos fraudadores, a complexidade de integrar diferentes sistemas de segurança e a necessidade de conscientização dentro da empresa são alguns dos principais obstáculos.
Esses desafios incluem:
-
Evolução dos métodos de fraude: Os fraudadores estão sempre inovando, tornando difícil prever e se proteger contra novas ameaças.
-
Integração de sistemas: Integrar tecnologias de segurança e monitoramento em uma plataforma coesa pode ser complicado, mas é fundamental para uma defesa robusta.
-
Cultura organizacional: Fomentar uma cultura de conscientização entre os colaboradores é crucial. Funcionários bem treinados são a primeira linha de defesa contra fraudes.
O futuro da gestão de fraude e risco
O futuro da gestão de fraude e risco está intimamente ligado ao avanço da tecnologia e à crescente interconexão de sistemas globais. O uso de inteligência artificial e machine learning continuará a desempenhar um papel vital na detecção de fraudes de maneira mais rápida e precisa. Além disso, a integração da cibersegurança com as estratégias de gestão de fraudes será cada vez mais necessária para proteger os dados e garantir a segurança de transações.
O treinamento contínuo dos colaboradores será essencial para manter uma cultura organizacional consciente dos riscos. As empresas investirão cada vez mais em educação para prevenção de fraudes, pois a segurança depende tanto da tecnologia quanto das pessoas que a operam.